

 MWC 2018
 2018
 Computex
 IFA 2018
На этой неделе Microsoft выпустила очередной пакет исправлений безопасности в рамках программы Patch Tuesday. Компания устранила 974 уязвимости в разных программных продуктах, что стало новым месячным рекордом. Из них 113 получили критическую оценку: эксплуатация таких ошибок может привести к особо тяжёлым последствиям, включая удалённое выполнение кода без участия пользователя.









Источник изображения: Microsoft
По разным подсчётам, с начала 2026 года Microsoft закрыла уже более 2600 уязвимостей, а некоторые исследователи насчитали 2760 исправленных CVE. Это более чем вдвое превышает предыдущий годовой рекорд: в 2020 году компания устранила около 1250 уязвимостей. Предыдущий месячный максимум был установлен в июле 2026 года, когда Microsoft закрыла 570 уязвимостей. В августе их число снизилось до 415.
Одной из причин ускорения темпов обнаружения уязвимостей называют применение технологий искусственного интеллекта. ИИ помогает разработчикам и исследователям быстрее находить ошибки, которые прежде могли долго оставаться незамеченными. Это не означает, что продукты Microsoft внезапно стали менее защищёнными: выросло прежде всего число выявляемых и устраняемых проблем.
При этом ИИ влияет на обе стороны кибербезопасности и может использоваться не только для поиска уязвимостей, но и для создания средств их эксплуатации. Демонстрационные образцы подобных атак уже существуют, однако пока нет свидетельств того, что применение ИИ привело к сопоставимому росту массовых атак. Таким образом, увеличение числа закрываемых CVE в первую очередь отражает повышение эффективности поиска ошибок, а не резкое обострение угроз.
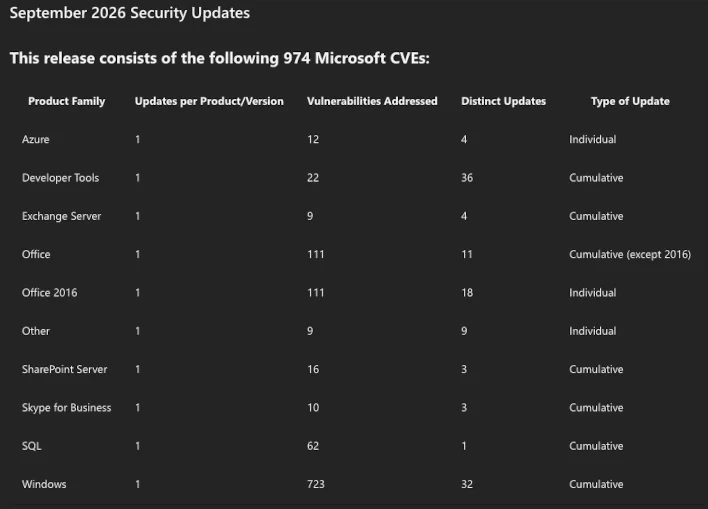
Источник изображения: Microsoft / KrebsOnSecurity
Среди наиболее опасных исправленных уязвимостей выделяется CVE-2026-69730 с оценкой 9,8 балла из 10 по шкале CVSS. Ошибка типа use-after-free присутствует в службе DNS-сервера Windows, затрагивает Windows Server 2012 и более новые серверные версии системы, а также некоторые выпуски Windows 10. Не прошедший проверку подлинности злоумышленник может удалённо выполнить код, отправив уязвимой системе специально сформированный сетевой пакет. Microsoft считает эксплуатацию этой ошибки вероятной.
Такую же оценку CVSS 9,8 получила CVE-2026-69829 — уязвимость переполнения буфера в оболочке Windows. Она позволяет удалённо выполнить код без предварительной аутентификации и участия пользователя, причём сложность атаки оценивается как низкая.
Кроме того, обновление закрывает две уязвимости нулевого дня, которые уже использовались в реальных атаках. CVE-2026-81963 связана со стеком обновлений Windows, а CVE-2026-85880 — с механизмом Windows Advanced Local Procedure Call. Обе позволяют злоумышленнику, уже получившему возможность выполнять код на компьютере, повысить свои привилегии до уровня System.
Рекордное количество исправлений создаёт дополнительную нагрузку на корпоративных системных администраторов. Перед массовым развёртыванием обновлений им приходится проверять совместимость исправлений с используемым программным обеспечением. Домашним пользователям, если они не работают с устаревшими или специализированными программами, рекомендуется установить новые обновления Windows как можно скорее.
Источник:


