
Реселлеры Ledger продавали взломанные криптокошельки, оснащённые модулями eSIM и LTE, через которые злоумышленники перехватывали фразы для восстановления доступа. К настоящему моменту сумма ущерба от действий киберпреступников достигла $93 млн, и она продолжает расти. Устройств, приобретённых у Ledger напрямую, проблема не коснулась.
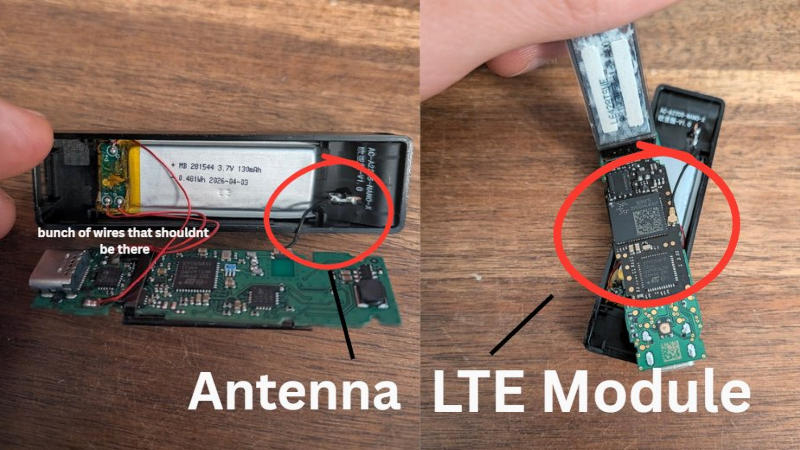
Источник изображения: x.com/0xJohannes_
Первый скомпрометированный кошелёк был обнаружен у реселлера Cryptobilis, который на данный момент полностью прекратил продажи аппаратных кошельков всех брендов. Проблемное устройство продал магазин в Малайзии, хотя компания также ведёт торговлю в Индонезии и на Филиппинах. Один из криптокошельков покупался через Amazon Japan у продавца из Китая с доставкой из Малайзии. Cryptobilis также продаёт криптокошельки Trezor, Coolwallet и Tangem, но сведений о наличии подобных модификаций в устройствах иных производителей пока нет.
Ledger рекомендовала купившим за последние 90 дней у Cryptobilis кошельки потребителям не производить их первоначальную настройку, потому что кража закрытого ключа, по имеющимся данным, происходит именно на этом этапе. Тем, кто уже выполнил настройку, рекомендовано перевести средства на новый кошелёк с новой seed-фразой. Кража осуществляется с помощью гибкой платы под дисплеем — она производит захват пикселей, отображающих закрытый ключ или seed-фразу; далее информация отправляется мошенникам через связку eSIM и LTE.
Минимум два взломанных криптокошелька обнаружены в двух магазинах розничной сети MediaMarkt — у них отмечены те же модификации, что и у азиатских экземпляров. Примечательно, что большинство обнаруженных на данный момент единиц значатся как новые устройства, а не возвращённые в магазин: известна схема, когда злоумышленники покупают новое оборудование, сдают его в магазин в модифицированном виде, и жертвой оказывается следующий покупатель. Как минимум одно из устройств поступило в MediaMarkt от европейского дистрибьютора Aqipa GmbH, то есть масштаб проблемы может оказаться гораздо шире, чем рамки одной сети магазинов или даже одой страны — Германии.
В ранних версиях взломанных кошельков использовались сделанные кустарным образом вставки, но в последних найденных экземплярах они были изготовлены уже промышленным образом. Таким образом, где-то может находиться производственная линия, где из перехваченных криптокошельков Ledger массово изготавливаются взломанные версии.
Ledger опубликовала инструкции, позволяющие проверить физическую целостность кошельков; для каждой модели опубликованы изображения всех компонентов для визуальной сверки. Наконец, рекомендовано скачивать ПО только с официального сайта компании — задачу осложняет обили мошеннических ресурсов, которые маскируются под официальные и распространяют вредоносное ПО.