

 MWC 2018
 2018
 Computex
 IFA 2018
Microsoft приступила к тестированию новой функции, которая позволяет IT-администраторам корпоративных сетей удалённо блокировать украденные или утерянные устройства под управлением Windows, не удаляя с них данные.









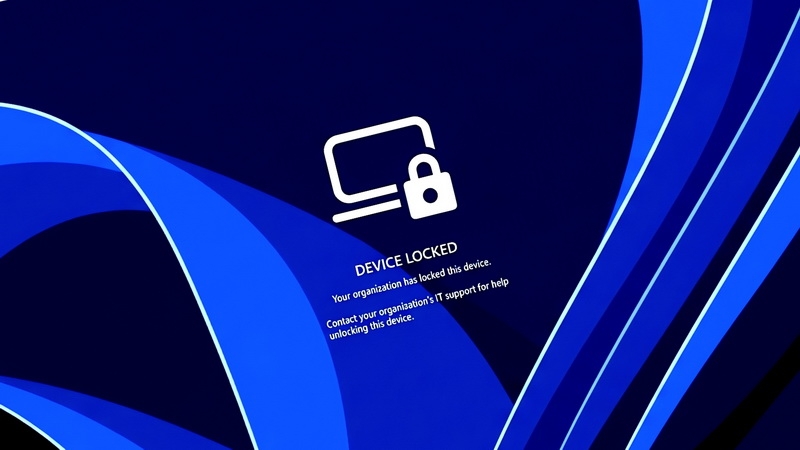
Источник изображения: Bleeping Computer
По данным Bleeping Computer, функция под названием «Удаленная блокировка» (Remote Lock) стала доступной на устройствах, обновлённых до версий Windows 11 Insider Preview в каналах Beta (сборка 26320.10003) и Experimental (сборка 26340.10013).
Администраторы могут использовать пользовательские профили конфигурации в Microsoft Intune для блокировки устройств, присоединённых к Microsoft Entra (или гибридному домену), а также устройств, зарегистрированных в системе управления мобильными устройствами (MDM). Remote Lock поддерживается в редакциях Windows Enterprise, Education и Pro.
После удалённой блокировки устройства разблокировать его можно будет только через Intune. Использование PIN-кодов, паролей, учётных записей локальных администраторов или веб-авторизации станет невозможным. В Microsoft уточняют, что учётные данные пользователя остаются действительными. Их по-прежнему можно использовать для входа на другие устройства, которые не были заблокированы.
«Windows завершает все активные сеансы, скрывает все варианты входа в систему и отображает экран блокировки. Данные не удаляются: устройство остаётся зарегистрированным в системе управления, защита BitLocker продолжает работать, а пользовательские файлы остаются на месте. Блокировка сохраняется даже после перезагрузки или при отсутствии подключения к сети. Снять её может только администратор удалённо, после чего пользователь сможет продолжить работу с того же места, где остановился», — пояснил Стивен Лайнс (Stephen Lines), руководитель направления коммуникаций программы Windows Insider.
Администраторы могут заблокировать устройство через центр администрирования Intune, выполнив следующие действия:
- Перейти в раздел «Устройства» (Devices) → Windows → «Конфигурация» (Configuration) → «Создать» (Create) → «Новая политика» (New policy). Выбрать «Windows 10 и более поздние версии» (Windows 10 and later), затем — «Шаблоны» (Templates) → «Пользовательский» (Custom).
- Задать имя профиля (например, «Удалённая блокировка — ВКЛ») и добавить необходимые параметры, установив значение LockState = 1.
- Назначить этот профиль группе для заблокированных устройств. Чтобы заблокировать устройство, его необходимо добавить в эту группу. Блокировка вступит в силу при следующем сеансе связи устройства с сервером управления.
- Для разблокировки создать второй профиль, установив значение LockState = 0, и назначить его группе для разблокировки. Затем необходимо перенести устройство из группы блокировки в группу разблокировки.
После активации функции «Удалённая блокировка» устройство не изолируется от корпоративной сети, а данные на нём не удаляются. Для этого администраторам необходимо воспользоваться функциями изоляции и очистки устройств в Intune. При этом пользователям следует держать включённым BitLocker для защиты данных на случай переустановки системы (reimaging) или извлечения диска, поскольку такие возможности, как среда восстановления Windows (Windows Recovery Environment), безопасный режим (Safe Mode) и загрузка с USB-накопителя или другого внешнего носителя, остаются доступными.
В последних предварительных версиях Windows 11 компания Microsoft также приступила к тестированию новых расширенных функций управления ключами безопасности, которые позволяют пользователям просматривать индивидуальные ключи безопасности, хранящиеся в FIDO2 (Fast Identity Online 2), и управлять ими. Эти возможности позволяют администраторам настраивать корпоративные параметры, такие как обязательная проверка пользователя, минимальная длина PIN-кода и корпоративная аттестация (enterprise attestation).
В августе Microsoft анонсировала новые инструменты конфиденциальности, благодаря которым пользователи Windows 11 могут выбирать, каким классическим (десктопным) приложениям разрешён доступ к микрофону, камере и данным о точном местоположении.
Источник:


