Исследователи в области информационной безопасности из Wiz Research, Ikotas Labs, Metnir, Rapid7 и Xint независимо друг от друга обнаружили две критические уязвимости в популярном открытом веб-сервере Nginx, которые позволяют хакерам удалённо выполнять произвольный код без авторизации. Обе ошибки связаны с обработкой HTTP/2 и получили оценку 9,2 балла по шкале CVSS 4.0. Под угрозой оказались серверы, обслуживающие сайты, веб-приложения и API.
Источник изображения: AI
Nginx — это популярное программное обеспечение с открытым исходным кодом, которое работает как веб-сервер и обратный прокси-сервер. Найденные уязвимости получили идентификаторы CVE-2026-123633 и CVE-2026-123007. Первая связана с ошибкой управления памятью типа use-after-free, при которой сервер освобождает область памяти, которая ещё используется при обработке запроса. Вторая возникает из-за переполнения целочисленного значения при управлении потоком данных HTTP/2, приводя к некорректным операциям с памятью.
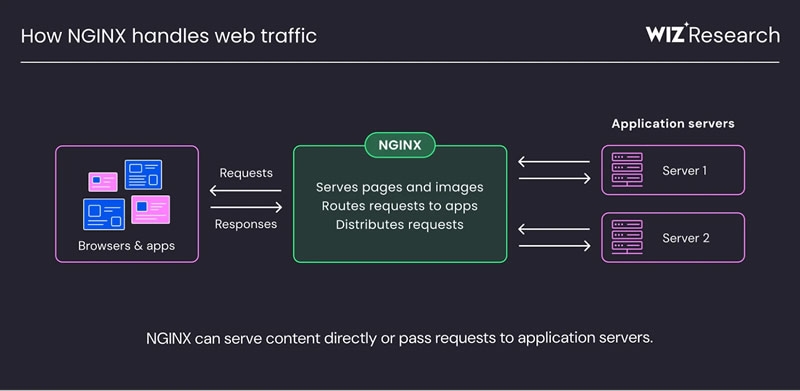
Источник изображения: wiz.io
Особую опасность представляет тот факт, что уязвимости находятся непосредственно в Nginx, поэтому для атаки не требуется наличие ошибок в коде самого сайта или приложения. Исследователи подтвердили возможность выполнения кода даже на сервере, который просто раздаёт статические файлы, без дополнительных модулей и серверной части приложения. Получив доступ, злоумышленник может похитить конфиденциальные данные, изменить содержимое сайтов или нарушить работу сервисов.
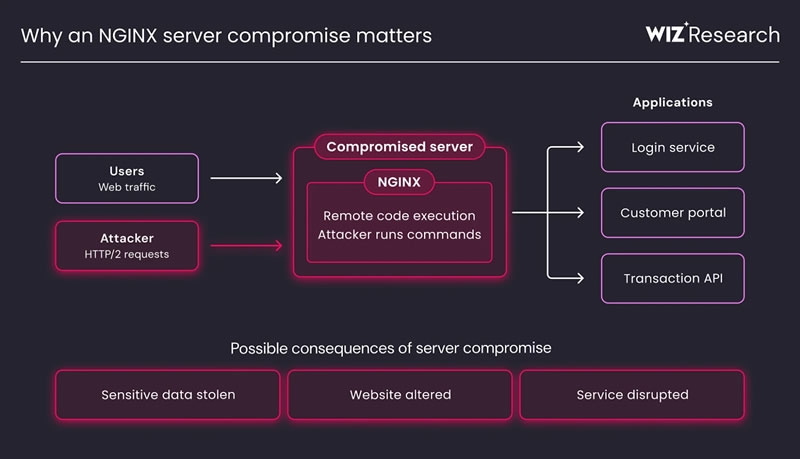
Источник изображения: wiz.io
CVE-2026-123007 присутствует в коде Nginx начиная с версии 1.9.5, выпущенной в 2015 году. Таким образом, она оставалась незамеченной более десяти лет. Для обнаружения уязвимостей Wiz Research использовала собственную платформу Wiz Atlas, а также Gemini 4 Carbon и ChatGPT 5.6 Sol для проверки последствий эксплуатации. Исследователи подтвердили возможность удалённого выполнения кода и подготовили тестовые эксплойты, которые пока не планируют публиковать.
Компания F5, отвечающая за разработку Nginx, уже подготовила исправления. Для Nginx Open Source обе уязвимости устранены в версиях 1.30.7 и 1.31.9. Для Nginx Plus также выпущены исправленные версии: 37.0.7.1 и 37.2.0.1 для CVE-2026-123633, а также 37.0.8.1 и 37.3.0.1 для CVE-2026-123007.