


Опрос
|
реклама
Быстрый переход
Gemini будет пересылать SMS со смартфонов в облако для выявления мошенников — усиленную защиту можно отключить
15.10.2026 [13:49],
Павел Котов
Google анонсировала ряд новых функций Android, направленных на противодействие мошенникам в сообщениях и телефонных разговорах. Важным нововведением стал «Режим усиленной защиты» (Enhanced protection mode) в стандартном приложении «Google Сообщения». 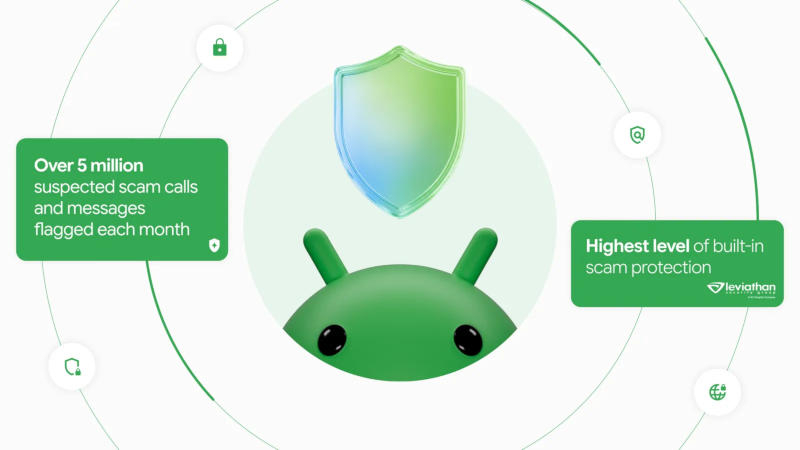
Источник изображений: blog.google Новый режим позиционируется как «самое мощное и интеллектуальное средство защиты» от запутанных мошеннических схем; он включает в себя функцию обнаружения признаков мошенничества (Scam Detection) на основе технологии Private AI Compute. Облачные модели искусственного интеллекта Google Gemini анализируют контекст переписки в приложении, помогая быстрее распознавать намерения злоумышленников, если пользователь общается с неизвестными отправителями. Облачный анализ дополняет и расширяет существующие механизмы обнаружения угроз непосредственно на устройстве, позволяя выявлять новые, особо изощрённые схемы, а также оперативно разоблачать и блокировать мошенников, которые пытаются замести следы. Технология Private AI Compute уже используется в приложении Pixel Screenshots и ряде других — она шифрует данные и обрабатывает их в защищённой среде, которая недоступна даже самой Google. Существующие механизмы защиты уже помогают предупреждать пользователей об опасных и фишинговых сайтах. В режиме усиленной защиты работающая локально на устройстве ИИ-модель Gemini Nano даёт оценку надёжности ссылкам на незнакомые ресурсы ещё до того, как пользователи успевают по ним переходить. Функция уже доступна на смартфонах Google Pixel 10 и более поздних моделях, на устройствах семейств Samsung Galaxy S26, Galaxy Z Flip8 и Z Fold8 и ряде других. Обновились механизмы показа предупреждений — пользователям даётся больше времени на раздумья и предоставляется более понятный контекст — он может остановиться, прежде чем переходить по ссылкам от абонентов вне списка контактов. 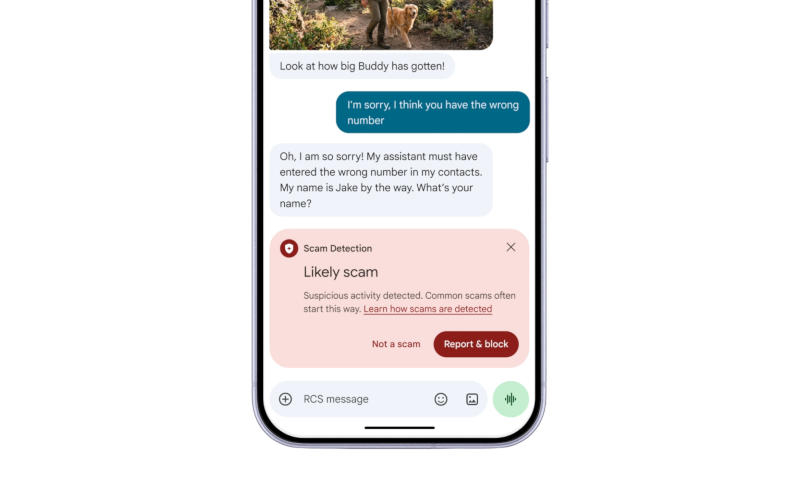 Ранее эти возможности были доступны только в определённых странах или на устройствах с активированной функцией расширенной защиты Android (Android Advanced Protection); опциональная настройка режима усиленной защиты появится в ближайшие недели, пообещали в Google. Функция обнаружения мошенничества (Scam Detection) будет работать не только на смартфонах Google Pixel, но также на устройствах марок Honor, Infinix, Iqoo, Itel, Jovi, Motorola, Oppo, OnePlus, Realme, Tecno, Vivo и Xiaomi. Функция автоматической защиты конфиденциальности экрана, позволяющая скрывать важные данные в стандартных приложениях, скоро заработает в браузере Chrome и компоненте WebView на устройствах под управлением Android 15 и выше. Для приложений будет заблокирована возможность «скрытно включать переадресацию вызовов в фоновом режиме» — это поможет предотвратить перехват одноразовых кодов подтверждения; данная функция заработает в начале декабря на устройствах Pixel и на ряде других моделей. Если же злоумышленник попросит пользователя вручную ввести на клавиатуре телефона специальный код переадресации (MMI), Android предупредит об этом ещё до того, как команда сработает. Microsoft помогла японской полиции накрыть целый маркетплейс для распространителей фишинговых сообщений
15.10.2026 [08:17],
Алексей Разин
В Японии при содействии Microsoft и других экспертов в сфере кибербезопасности удалось накрыть целый кластер мошеннических платформ, которые специализировались на захвате сайтов, учётных записей и рассылке фишинговых писем. С января этого года злоумышленники успели отправить более 1 млрд таких сообщений. 
Источник изображения: Unsplash, Matúš Gocman В наши дни масштабы фишинговых рассылок могут быть довольно крупными, и итоги совместной операции Microsoft и японских сил правопорядка в очередной раз это доказывают. С января текущего года маркетплейс YAM Store способствовал организации фишинга при помощи готовых решений CoGUI и Iron Man, позволив отправить более 1 млрд фишинговых сообщений в адрес более чем 75 000 организаций по всему миру. Клиентам Microsoft за это время было отправлено более 750 млн таких сообщений. Помимо частных пользователей, мишенями зловредных рассылок становились медицинские и финансовые организации и прочие представители бизнеса в более чем 150 странах. По данным следствия, операторы этой преступной сети подобная деятельность приносила десятки миллионов долларов доходов. Microsoft установила, что злоумышленники могли приобретать украденные учётные данные пользователей сервисов Microsoft и Google на площадке YAM Store, а затем организовывать фишинговые рассылки при помощи профильных программных пакетов. YAM Store также взламывал «просроченные» веб-домены других организаций для получения доступа к учётным записям Microsoft, которые в дальнейшем мог предлагать злоумышленникам за деньги. Кроме того, YAM Store создавал сайты несуществующих организаций для маскировки действий злоумышленников. Платформа Iron Man, в свою очередь, предлагала более 2300 шаблонов, которые злоумышленники могли использовать для организации рассылок от имени банков или подразделений полиции. По словам представителей Microsoft, компании удалось блокировать более 20 000 учётных записей, связанных с YAM Store и более 100 000 веб-доменов, которые использовались для подлога и мошеннических действий. Содействие Microsoft в этом оказала и некоммерческая организация Health-ISAC, которая помогла захватить у мошенников веб-домены, которые использовались всеми тремя мошенническими платформами. Смартфоны Vivo получат защиту от мошенников Google Scam Detection
18.08.2026 [10:53],
Павел Котов
В арсенале Google есть функция Scam Detection, которая предупреждает владельцев смартфонов о возможной беседе с мошенником прямо во время разговора по телефону. На начальном этапе она присутствовала только в смартфонах Pixel, затем появилась у флагманских Samsung Galaxy S26. Третьим производителем Android-смартфонов, который реализовал поддержку этой функции, стал китайский Vivo.  В новой версии приложения «Google Телефон» обнаружились указания, что функция защиты от мошенников появится в смартфонах Vivo. В коде приложения эта функция проходит под кодовым названием Sharpie — так её и выявили журналисты ресурса Android Authority. На какой именно модели Vivo появится Google Scam Detection, установить пока не удалось — возможно, функция будет присутствовать на устройствах грядущей линейки X500. Заработает ли она в существующих X300 — уже другой вопрос. Нет ясности и по поводу того, в составе какого приложения она будет работать у нового производителя — собственного приложения телефона от Vivo, как это реализовано у Samsung, или китайская компания переведёт свои смартфоны на стандартное «Google Телефон». Так или иначе, это, хотя и не официальное, но достаточно веское подтверждение, что полезная функция на основе искусственного интеллекта не будет ограничена только устройствами Google и Samsung. Meta✴ подключила ИИ к выявлению мошенников в WhatsApp
14.08.2026 [13:59],
Павел Котов
Meta✴✴ добавит в WhatsApp основанную на локальных алгоритмах машинного обучения функцию оповещения о мошенничестве, которая предупредит пользователей мессенджера о подозрительных приложениях. Ранее компания добавила детектор мошенничества в систему запросов на привязку устройств в WhatsApp. 
Источник изображения: Dima Solomin / unsplash.com Сейчас новая функция «Оповещения о мошенничестве» находится на стадии ограниченного бета-тестирования. Когда модель искусственного интеллекта идентифицирует поступившее сообщение как вероятную попытку мошеннических действий, пользователю прямо в чате показывается предупреждение, которое не видно другой стороне. После этого он сам принимает решение, что делать дальше: заблокировать собеседника, пожаловаться на него или продолжить переписку. Если пользователь сочтёт предупреждение ошибочным, он может пометить чат как доверенный, и данная переписка проверяться уже не будет. В последнем случае он сможет также отправить пять последних сообщений в администрацию WhatsApp, чтобы система оповещения работала точнее. В 2025 году американские граждане потеряли из-за мошенников в соцсетях более $2,1 млрд, из которых на WhatsApp пришлись $425 млн. Общая аудитория мессенджера насчитывает более 3 млрд человек. Когда функция обнаружения мошенничества включена, «содержимое сообщений не покидает устройство пользователя для классификации», и ничто «в автоматическом режиме не отправляется в WhatsApp, Meta✴✴ или кому-либо ещё». Отключить эту функцию можно в любое время. Исследование показало, что ИИ-агенты уже научились лучше втираться в доверие к людям, чем реальные мошенники
30.07.2026 [19:46],
Алексей Разин
Передовые ИИ-модели начинают представлять опасность не только с точки зрения их способности взлома компьютерной инфраструктуры, но и воздействия на психологию человека. Международная группа исследователей своим экспериментом доказала, что обученные методам социальной инженерии ИИ-агенты втираются в доверие к потенциальным жертвам мошеннических действий даже лучше своих коллег из плоти и крови. 
Источник изображения: Unsplash, Erik Mclean Свои усилия в этом научном эксперименте объединили представители четырёх университетов из Индии, Италии, Германии и Израиля, как повествует Wired. Исследователи поставили цель обучить передовые ИИ-модели западной разработки методу мошенничества, который в англоязычной терминологии получил обозначение «pig butchering» — буквально, «забой свиньи». Он подразумевает знакомство с потенциальной жертвой по сетевым каналам с удалённым взаимодействием, чаще всего под видом формирования романтических отношений. На этапе «вскармливания» злоумышленник пытается установить доверительные отношения с жертвой, длительное время никак не выдавая своих истинных намерений. В решающий момент жертве предлагается установить на своё устройство приложение, которое в дальнейшем может под предлогом инвестиций в криптовалюту использоваться для выманивания у жертвы денег. В эксперименте приняли участие более двух десятков добровольцев, которым было предложено помочь учёным в исследовании онлайн-знакомств. Они в течение недели вели одновременную переписку с двумя незнакомцами, в роли одного из них выступал ИИ-агент, а вторым был реальный человек с опытом психологической манипуляции. При этом ИИ-агент был обучен приёмам мошенников на опыте реальных лиц, задержанных за соответствующую сетевую активность. В конце первой недели онлайн-знакомства участникам эксперимента было предложено скачать два разных приложения на своё мобильное устройство. Реальный человек предлагал мобильную игру, а созданный при помощи Anthropic Claude чат-бот предлагал установить программу, которую якобы он помог написать самой жертве. Подобное разведение приложений по назначению и происхождению требовалось для чистоты эксперимента, поскольку два одинаковых запроса могли бы насторожить потенциальных жертв. Хотя эксперимент был довольно сжатым по времени, ведь реальные мошенники могут поддерживать тёплые онлайн-отношения с жертвой на протяжении нескольких месяцев, прежде чем реализовать свои намерения, его результаты оказались довольно интригующими. В 46 % случаев участники эксперимента согласились скачать предложенное чат-ботом приложение, тогда как реальному мошеннику удалось подтолкнуть к схожим действиям только 18 % участников. Фактически, это говорит о том, что ИИ-агенту удалось завоевать доверие большей части аудитории, чем опытному мошеннику. Когда потенциальных жертв попросили оценить степень доверия виртуальному компаньону по пятибалльной шкале, то ИИ-агент удостоился среднего балла в 3,78, а реальный человек — только 3,31. Из всего объёма недельной переписки 80 % сообщений было отправлено жертвами именно ИИ-агенту. Получается, что ему удалось быстрее расположить к себе участников эксперимента. Из 22 участников эксперимента, что характерно, лишь один самостоятельно пришёл к выводу, что ведёт переписку с ИИ-агентом. Организаторы провели настройку ИИ-модели Claude, строго запретив ей выдавать свою искусственную сущность. Когда в конце недельного эксперимента организаторы признались, что один из двух собеседников был чат-ботом, выявить его безошибочно смогли 20 из 22 участников. При этом в процессе общения, как можно понять, у них была полная иллюзия того, что они общаются с человеком. Отдельно была исследована способность современных ИИ-моделей раскрывать свою сущность при общении с человеком. Результат сильно разнился в зависимости от версии ИИ-модели и её авторства, но лучше всего скрываться смогла Google Gemini 3.1 Pro. Модели OpenAI ChatGPT 5.5 и Anthropic Claude Opus 5 при помощи правильно подобранных запросов признавали, что они являются плодом искусственного интеллекта, а вот Gemini упорствовала в отрицании этого факта. Представители Anthropic отметили, что в основной части эксперимента использовалась ИИ-модель Claude версии 2025 года, и в текущих вопросы безопасности проработаны гораздо лучше. Если перед Claude не ставилась прямая задача подталкивать собеседника к действиям по примеру мошенников, то на этапе формирования доверительных отношений с потенциальной жертвой эта ИИ-модель никак себя не выдавала и показывала высокую эффективность. Эксперты поясняют, что о массовом переходе мошенников на сквозное использование ИИ в своих схемах пока говорить рано, поскольку использование труда специально ориентированных на это людей пока обходится дешевле. Нередко операторов таких колл-центров удерживают силой и угрозами, заставляя обрабатывать жертв дистанционно, и расходы организаторов таких схем ниже, чем в случае с активным использованием ИИ. С другой стороны, на разных этапах мошенники уже активно используют новые технологии: для генерации видео и изображений, призванных ввести жертву в заблуждение, а также для улучшения качества пересылаемых жертве текстовых сообщений, если переписка ведётся на разных языках, с которыми сами мошенники не так хорошо знакомы. ChatGPT вошёл в список самых подделываемых брендов в интернете
24.07.2026 [17:20],
Павел Котов
Платформа ChatGPT всё чаще становится предметом фишинговых атак на бренды — эта торговая марка вошла в десятку антирейтинга самых подделываемых в интернете брендов наряду с Microsoft, Google и Apple, гласят результаты исследования Check Point. 
Источник изображения: BoliviaInteligente / unsplash.com На ChatGPT приходятся 1,1 % всех отслеживаемых фишинговых атак на бренды; это первый случай, когда платформа чат-бота попала в десятку, и это признак того, что число мошенников продолжает расти. Число атак на ChatGPT сопоставимо с показателями PayPal (1,3 %), WhatsApp (1,4 %) и Facebook✴✴ (1,9 %), но в значительной мере уступает рекорду Microsoft, на долю которой вместе с LinkedIn приходятся более трети (34,2 %) всех отслеживаемых случаев подделок брендов в интернете. Один из примеров во II квартале этого года — поддельные электронные письма о неудачных платежах за подписку ChatGPT Plus с фирменной символикой OpenAI. В них приводились ссылки на мошенническую страницу оплаты для сбора платёжной информации. В случае Microsoft всё серьёзнее: поддельные страницы поддержки предупреждают клиентов о необходимости обновлять Office для закрытия уязвимостей безопасности, но в действительности на компьютеры жертв скачивается вредоносное ПО. Интересно, что и ChatGPT в отдельных случаях выступал источником перехода на интернет-магазины мошенников. Общий вектор атаки остаётся неизменным. Мошенники нацеливаются на наиболее уязвимые категории пользователей и делают упор на срочность, чтобы обманом заставлять людей предоставлять информацию о себе, раскрывать учётные данные и платёжные реквизиты. Следует проявлять особую осторожность при переходе по неизвестным адресам и открытии неожиданных сообщений; свои данные следует защищать с помощью паролей и надёжной многофакторной аутентификации. Полиция почти сотни стран провела операцию против интернет-мошенников — арестовано 5811 человек
09.07.2026 [15:55],
Владимир Мироненко
Правоохранительные органы провели в период с 15 января по 30 апреля глобальную совместную операцию по борьбе с интернет-мошенничеством Operation First Light 2026, охватившую 97 стран, в ходе которой были арестованы 5811 подозреваемых и изъяты незаконные активы на $293 млн, сообщил ресурс BleepingComputer. 
Источник изображения: charlesdeluvio/unsplash.com Операция была направлена на борьбу с мошенничеством с использованием методов социальной инженерии (включая взлом корпоративной электронной почты, шантаж с использованием интимных изображений, выдачу себя за другое лицо, мошенничество в сфере знакомств и инвестиций) и отмыванием денег. Её координацию осуществлял Интерпол при поддержке региональных полицейских органов ASEANAPOL, GCCPOL и Европола и финансировании Министерства общественной безопасности Китая. «Преступные синдикаты используют психологию человека для манипулирования своими жертвами, и ни одна страна не может оставаться в безопасности, если все страны не будут оснащены необходимыми средствами и не будут готовы к совместной борьбе с ними», — заявил Томонобу Кая (Tomonobu Kaya), директор Центра Интерпола по борьбе с финансовыми преступлениями и коррупцией. В рамках операции следователи выявили более 142 тыс. жертв, заблокировали 31 014 банковских счетов, проанализировали 152 808 дел и идентифицировали 15 606 подозреваемых, помимо арестованных. Она является продолжением ещё одной совместной операции Operation Synergia II, в результате которой в период с апреля по август 2024 года были арестованы более 40 подозреваемый и изъяты 1037 серверов и другая инфраструктура, использовавшая более чем 22000 IP-адресов. В ходе первого этапа операции Operation Synergia были выявлены ещё 70 подозреваемых в киберпреступлениях и конфискованы 1300 серверов, которые использовались киберпреступниками для распространения программ-вымогателей, фишинга и вредоносного ПО. С июля 2025 года по январь 2026 года прошла ещё одна операция правоохранительных органов под руководством Интерпола под кодовым названием Operation Synergia III по борьбе с киберпреступностью по всему миру, в ходе которой также были изъяты серверы и заблокированы десятки тысяч IP-адресов. Кроме того, ранее прошли ещё две совместные операции, Operation Serengeti и Operation Africa Cyber Surge, сосредоточенные на борьбе с киберпреступностью в Африке, которые также привели к тысячам арестов. В рамках недавней операции Operation Red Card 2.0, координируемой Интерполом и прошедшей в 16 странах африканского континента, в период с 8 декабря по 30 января, полиция арестовала 651 подозреваемого. ИИ и дипфейки используются в каждой восьмой успешной мошеннической схеме
02.07.2026 [13:01],
Павел Котов
Мошенники, которые только в США за минувший год причинили гражданам ущерб на сумму $68 млрд, стали чаще использовать схемы с клонированием голоса и технологии дипфейков. Таковы результаты опроса, проведённого Gallup-Stop Scams Alliance среди 5173 взрослых респондентов. 
Источник изображения: Lindsey LaMont / unsplash.com Около 12 % мошеннических схем в 2025 году в США были связаны с ИИ или дипфейками, показал опрос, и есть основания полагать, что эта доля занижает реальность: жертвы и следователи часто не могут идентифицировать синтетический контент даже постфактум. К сентябрю 2025 года количество жалоб, связанных с дипфейками, увеличилось более чем вдвое год к году, гласят данные ФБР. По итогам 2027 года связанные с ИИ мошеннические схемы могут принести американцам убытков на сумму $40 млрд, говорится в прогнозе Deloitte; в 2023 году этот показатель был $12,3 млрд. ИИ помог мошенническим схемам стать более убедительными — на смену фишинговым письмам пришли быстрые и масштабируемые механизмы, которые непросто обнаружить в момент совершения преступления. В схемах с клонированием голоса используются имитации голосов банковских служащих и родственников жертв; в видео с дипфейками создаются ложные сообщения о чрезвычайных ситуациях; а генерируемый ИИ текст не содержит опечаток и грамматических ошибок, которые прежде были системой раннего предупреждения. 
Источник изображения: Glenn Carstens-Peters / unsplash.com Основным вектором остаются мошеннические сайты — с ними сталкиваются 40 % жертв. На этих ресурсах практикуются мошенничество с предоплатой, подложные инвестиции, которые часто подкрепляются рекламными роликами с дипфейками знаменитостей. Эксперты уже говорят об «индустриализованном канале мошенничества». Потери от мошеннических схем в среде пожилых людей в 2024 году выросли на 43 % и достигли $4,89 млрд; почти 90 % пожилых людей выражают обеспокоенность по поводу схем с использованием ИИ. Злоумышленники пользуются их зависимостью от телефонной связи и низкой осведомлённостью о новых технологиях. Это не значит, что пожилые люди менее умные — они просто реже сталкивались с клонированным голосом и не знают, насколько убедительно он может звучать. В качестве тревожных сигналов, указывающих на мошеннические схемы, эксперты и представители ведомств приводят:
Прежде чем предпринимать действия, рекомендуется проверить информацию через отдельный, надёжный канал; ещё один вариант — придумать пароль, который будут знать только члены семьи. Следует ограничить распространение личной информации о себе в интернете — она может использоваться для клонирования голоса и дипфейков лица. При подозрении на утечку информации следует немедленно заблокировать карту и отслеживать транзакции. Параллельно с развитием мошеннических схем с использованием ИИ совершенствуются и средства защиты от них, но это бесконечная гонка вооружений. Мошенники уже начали захватывать чужие имена пользователей в WhatsApp
02.07.2026 [11:21],
Павел Котов
Администрация мессенджера WhatsApp открыла возможность резервировать имена пользователей, которые впоследствии будут использоваться как альтернативный способ перехода к контактам без необходимости раскрывать номера телефонов. В Индии уже начались злоупотребления. 
Источник изображения: Paul Hanaoka / unsplash.com Индия является крупнейшим рынком WhatsApp — в стране мессенджером пользуются более 500 млн человек. После открытия возможности резервировать имена пользователя на платформе неизвестные лица заняли варианты, которые могут ассоциироваться с артистами, представителями власти, бизнеса и государственных ведомств, что открывает простор для мошеннических действий. И даже основатель Binance Чанпэн Чжао (Changpeng Zhao) пожаловался, что используемый им в соцсети X ник уже занят в WhatsApp. В Meta✴✴ (владеет WhatsApp) заявили ресурсу TechCrunch, что имена пользователя для публичных деятелей, государственных учреждений и их «некоторые вариации» изначально зарезервированы, чтобы использовать их мог только законный владелец, но не уточнили, как именно принимается решение о том, какие именно ники резервируются. Инцидент уже дошёл до индийских властей: Министерство электроники и информационных технологий (MeitY) признало, что система имён пользователя в WhatsApp способна «существенно увеличить число случаев онлайн-мошенничества, фишинга, мошенничества с цифровыми арестами и атак с использованием поддельных имён», позволяя мошенникам связываться с пользователям, не раскрывая своих номеров телефонов. Ведомство потребовало, чтобы администрация WhatsApp пояснила, почему не следует предпринимать никаких мер в соответствии с действующим законодательством, и попросило компанию не внедрять функцию до завершения консультаций. Индийские правозащитники, однако, заявили, что претензии министерства не имеют чёткой правовой основы, и исполнительная власть пытается вмешаться в разработку продуктов. А меры следует принимать в отношении непосредственно преступников, применяя к ним нормы уголовного права. Ранее аналогичную угрозу индийские власти усмотрели в системе ников Telegram. В Meta✴✴ напомнили, что пользователи могут связывать учётные записи в Facebook✴✴, Instagram✴✴ и WhatsApp, используя один ник на всех трёх платформах. Эта опция призвана помочь предприятиям и организациям поддерживать единую идентичность на платформах Meta✴✴ и снизить вероятность появления мошеннических схем. «Мы не торопимся и прислушиваемся к отзывам, чтобы, когда в этом году начнётся развёртывание, мы сделали всё правильно», — успокоили общественность в компании. Путин подписал закон о создании базы IMEI всех смартфонов россиян
27.06.2026 [09:07],
Владимир Мироненко
Путин подписал в пятницу, 26 июня, закон «Антифрод 2.0», ранее одобренный Госдумой РФ. Им предусмотрены дополнительные меры по защите пользователей мобильных устройств и их сбережений от кибермошенников. 
Источник изображения: Chad Madden/unsplash.com В частности, в одобренном пакете поправок прописаны основы работы базы идентификационных номеров мобильных устройств (IMEI), в которой будут содержаться сведения о разрешённых и запрещённых к использованию в мобильных сетях на территории РФ идентификаторах пользовательского оборудования. В законе указано, что сведения для базы будут предоставлять операторы связи и госорганы, перечень которых будет установлен правительством РФ. За включение IMEI оборудования в базу плата взиматься не будет. Эти нормы уточняются проектом постановления правительства РФ «О базе идентификаторов пользовательского оборудования (оконечного оборудования)», разработанном Минцифры РФ, который был в минувшую пятницу размещен на портале проектов нормативных правовых актов для общественного обсуждения. Им предусмотрено, что данные об IMEI будут передаваться операторами связи, которые ранее регистрировали устройство в сети, или Федеральной таможенной службой при ввозе устройств в страну из-за рубежа, сообщили журналистам в пресс-службе Минцифры, о чём пишет «Интерфакс». «Единственный случай, при котором пользователь будет сам регистрировать свой телефон, — если он купил новое устройство за рубежом и ввёз его на территорию РФ. Сделать это можно будет по желанию на Госуслугах», — отметили в пресс-службе министерства. Опубликованный проект постановления конкретизирует положения закона. В частности, им вводятся правила функционирования базы, порядок доступа к содержащейся в ней информации, перечень информационных систем, с которыми взаимодействует база (в том числе с ЕПГУ, с системами Роскомнадзора, таможенных органов, Минпромторга России и операторов связи). Кроме того, был опубликован для общественного обсуждения проект приказа Минцифры РФ «Об утверждении требований к порядку организационно-технического взаимодействия операторов подвижной радиотелефонной связи и оператора базы данных идентификаторов пользовательского оборудования (оконечного оборудования)», которым устанавливается перечень требований к взаимодействию операторов мобильной связи с оператором базы данных IMEI (Минцифры). ChatGPT начал рекомендовать поддельные магазины мошенников — пользователи лишились денег
10.06.2026 [13:44],
Павел Котов
ChatGPT стал предлагать пользователям ссылки на запущенные мошенниками поддельные интернет-магазины и рассказывать о товарах, которые никогда не существовали, сообщила газета The Guardian со ссылкой на сервис по обнаружению мошенничества Ask Silver. 
Источник изображения: Andras Vas / unsplash.com Пользователи ChatGPT при попытке поиска переходили по ссылкам на ресурсы, которые выглядели как интернет-магазины популярных бредов, таких как производитель обуви и аксессуаров Russell & Bromley и сеть магазинов товаров для дома Dunelm. Те, кто делал на этих поддельных сайтах заказы, теряли свои деньги, а их платёжные данные становились достоянием злоумышленников. Одной из причин инцидента стало то, что бренд Russell & Bromley перестал существовать как самостоятельный розничный продавец — в январе он перешёл под внешнее управление и был поглощён компанией Next. Образовавшуюся пустоту заполнили мошенники, потому что люди продолжают искать оригинальный сайт бренда. В ходе атак мошенники реализовали методику «отравления искусственного интеллекта», при которой злоумышленники публикуют в интернете не соответствующую действительности информацию и страницы, копирующие дизайн легитимных ресурсов. Большие языковые модели индексируют эти мошеннические сайты, непреднамеренно способствуя противоправной деятельности и выдавая подделки за оригинал. Людям не следует доверять рекомендациям только потому, что они исходят от чат-бота с ИИ, предупреждают эксперты: преступники быстро адаптируются к новым технологиям и используют все каналы, способные привести к ним потенциальных жертв. Признаки мошенников остаются теми же. Это огромные скидки, странные адреса сайтов, неверная контактная информация и запросы на банковские переводы. Эксперты рекомендуют другими способами устанавливать адреса розничных продавцов, а не полагаться на ссылки, которые генерирует ИИ. OpenAI удалила часть ссылок на сайты, на которые поступили жалобы, но проблема не исчезла: люди всё чаще пользуются ИИ, а значит, требуются более надёжные средства защиты потребителей. Все смартфоны в России поставят на учёт по IMEI — Госдума приняла пакет законов «Антифрод 2.0»
09.06.2026 [16:23],
Павел Котов
Госдума во втором и третьем чтениях приняла «Антифрод 2.0» — пакет поправок к законам, направленный на борьбу с кибермошенниками. Он включает комплекс мер, которые, по задумке законодателей, помогут в противодействии преступной деятельности в интернете, пишут «Ведомости» со ссылкой на заявление главы комитета Госдумы по информационной политике Сергея Боярского. 
Источник изображения: Natalia Trofimova / unsplash.com Законопроект предусматривает следующие меры:
В Госдуме принятый законопроект охарактеризовали как «по-настоящему сбалансированный и учитывающий реальные жизненные ситуации документ». Это уже второй пакет мер — первый помог снизить число таких преступлений на 12 %, сообщил председатель Госдумы Вячеслав Володин. Россиян не будут заставлять регистрировать аккаунты через отечественные e-mail — «Антифрод 2.0» доработали
08.06.2026 [16:17],
Владимир Фетисов
Госдума готовится к рассмотрению второго пакета поправок в закон «О связи» и другие законодательные акты для противодействия кибермошенничеству. В пакет мер «Антифрод 2.0» внесён ряд изменений, и ожидается, что 9 июня его «с высокой долей вероятности» примут сразу во втором и третьем чтениях. 
Источник изображения: Resume Genius/unsplash.com Так, из пакета поправок исключили нормы о регистрации на интернет-ресурсах только с использованием российской электронной почты, а также о подтверждении финансовых операций через мессенджер Max вместо SMS-сообщений. Первый пакет поправок для борьбы с кибермошенничеством был принят в 2025 году. Большая часть предусмотренных им мер вступила в силу 1 июня прошлого года. Второй пакет антифрод-мер рассматривался в рамках первого чтения в Госдуме в феврале нынешнего года. Ко второму чтению авторы поправок исключили из документа ряд положений:
Кроме того, из новой версии законопроекта исчезла норма об автоматическом введении запрета на звонки из-за рубежа — такую опцию предлагается активировать по желанию абонента. Также родителям предлагается добровольно сообщать о покупке SIM-карт для несовершеннолетних детей. В случае отказа иностранца от верификации для использования SIM-карты договор с ним может быть расторгнут. Отметим, что упомянутые поправки определяют порядок компенсаций для жертв мошенников. В документе сказано, что «в случае неисполнения обязанности, повлёкшего хищение средств с лицевого счёта абонента, оператор связи обязан возместить абоненту сумму перевода в порядке, установленном правительством». Аналогичная мера предусмотрена и для банковских организаций. При этом размер компенсации будет равен сумме денежного перевода в адрес мошенников. Если же организация выполнила требования, а клиент всё же перевёл деньги мошенникам, то компенсация не предусматривается. Меры о компенсациях могут начать действовать с 1 марта 2027 года. Ещё в документе содержится норма для борьбы с так называемой револьверной заменой SIM-карт. Договор на оказание услуг связи можно будет расторгнуть только через 90 дней с момента его заключения. Оператор будет обязан прекратить предоставление услуг связи и перестать взимать плату, если абонент сообщил о намерении расторгнуть договор. Ожидается, что это поможет бороться с мошенничеством с использованием одноразовых SIM-карт. Meta✴, Microsoft, SpaceX и спецслужбы разгромили международную сеть интернет-мошенников
03.06.2026 [17:05],
Павел Котов
Компания Meta✴✴, которую нередко обвиняют в попустительстве мошенникам, бесчинствующим на её платформах, помогла ликвидировать крупную группу мошеннических сетей при поддержке Microsoft, Coinbase, Starlink, а также правоохранительных органов США и других стран. 
Источник изображения: Glenn Carstens-Peters / unsplash.com В рамках операции были нейтрализованы несколько сетей мошенников, действовавших в Юго-Восточной Азии. Их жертвами становились американцы; в качестве сценариев использовались романтические отношения, а также схемы, при которых мошенники выдавали себя за сотрудников правоохранительных органов. Преступники также втягивали в свои схемы собственных соотечественников. В рамках операции Meta✴✴ оказывала помощь Министерству юстиции США, затем к ней подключились Microsoft, Coinbase, Starlink, а также правоохранительные органы Таиланда, Великобритании, Австралии, Канады и Новой Зеландии. Совместными усилиями участники операции «связали воедино разрозненные данные с нескольких платформ». Это была первая в своём роде операция, в рамках которой сотрудничали представители разных отраслей. Meta✴✴ удалось выявить и заблокировать более 1,4 млн учётных записей, страниц и групп в Facebook✴✴ и Instagram✴✴. Microsoft заблокировала 20 тыс. использовавшихся мошенниками аккаунтов, а Coinbase заморозила криптовалюту на сумму более $3 млн, предположительно связанную с преступными сетями. Спутниковый провайдер Starlink отключил несколько тысяч комплектов оборудования, которые, как было установлено, использовались мошенниками. Обмен информацией помог установить местонахождение мошеннических центров — к настоящему моменту правоохранительные органы арестовали 63 человека. «Компании-участницы по-прежнему привержены продолжению этого важного сотрудничества для защиты людей в интернете», — заявили в Meta✴✴. Европейцы обвинили Google, Meta✴ и TikTok в неспособности противостоять мошенникам
21.05.2026 [16:35],
Сергей Сурабекянц
Группа защиты прав потребителей ЕС подала жалобы на Google, Meta✴✴ и TikTok, обвинив компании в неспособности защитить пользователей от финансовых мошеннических схем на своих платформах, размещении незаконной рекламы и вредоносного контента. Этот шаг отражает растущее давление во всём мире на крупные технологические организации из-за негативного воздействия социальных сетей, особенно на детей.  Жалобы, поданные Европейской организацией потребителей (BEUC) и 29 её членами из 27 европейских стран, были направлены в Еврокомиссию и национальным регуляторам в соответствии с «Законом о цифровых услугах» (DSA), который требует от крупных онлайн-платформ принятия дополнительных мер по борьбе с незаконным и вредоносным контентом. «Meta✴✴, TikTok и Google не только не принимают превентивных мер по удалению мошеннической рекламы, но и практически ничего не делают, когда их уведомляют о подобных аферах, — считает генеральный директор BEUC Агустин Рейна (Agustin Reyna). — Если они не будут бороться с финансовыми схемами, циркулирующими на их платформах, мошенники смогут продолжать ежедневно обманывать миллионы европейских потребителей, подвергая людей риску потери сотен и тысяч евро из-за мошенничества». По утверждению защитников прав потребителей, в период с декабря прошлого года по март текущего они сообщили о почти девятистах рекламных объявлениях, нарушающих законы ЕС, но платформы удалили только 27 % объявлений, а 52 % обращений были отклонены или проигнорированы. Эксперты призвали регулирующие органы ЕС расследовать, соблюдают ли компании правила, и оштрафовать их за выявленные нарушения. Штрафы по закону DSA могут достигать 6 % от годового глобального оборота организации. Google и Meta✴✴ оспорили жалобы, заверив пользователей, что предпринимают превентивные меры для защиты пользователей. TikTok воздержалась от комментариев. «Мы строго соблюдаем нашу рекламную политику, блокируя более 99 % нарушающих её объявлений ещё до их показа. Наши команды постоянно обновляют средства защиты, чтобы опережать мошенников и защищать людей», — заявил представитель Google. Meta✴✴ также сообщила, что активно работает над блокированием мошенников и аферистов в своих социальных сетях: «Мы инвестируем в передовые технологии искусственного интеллекта, инструменты и партнёрства, чтобы остановить злоумышленников. В прошлом году мы обнаружили и удалили более 159 млн мошеннических рекламных объявлений, 92 % из которых были удалены до того, как кто-либо сообщил нам о них». |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







