


Опрос
|
реклама
Быстрый переход
Поджигателя дома Сэма Альтмана обвинили в покушении на убийство — он видел в ИИ опасность для человечества
14.04.2026 [09:27],
Алексей Разин
Минувшие выходные для ближайшего окружения главы OpenAI Сэма Альтмана (Sam Altman) ассоциируются с не самыми приятными событиями, поскольку в Сан-Франциско был задержан человек, предпринявший попытку поджечь дом Альтмана, а также направившийся с дальнейшими угрозами к офису OpenAI. Задержанному предъявлено обвинение в покушении на убийство. 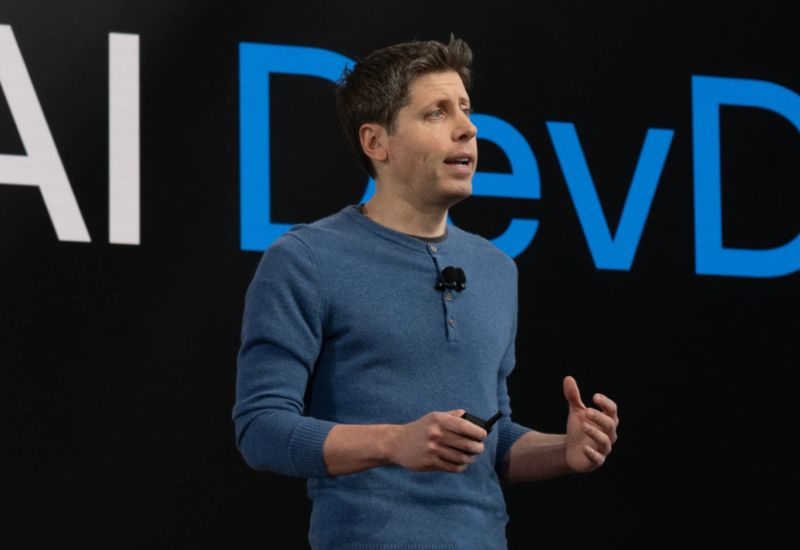
Источник изображения: OpenAI Об этом со ссылкой на офис окружного прокурора Сан-Франциско сообщает сайт CNBC. Из предоставленных следствием документов становится известно, что Даниэль Морено-Гама (Daniel Moreno-Gama) руководствовался мотивами ненависти к технологиям искусственного интеллекта, намеревался убить Сэма Альтмана и располагал именами и адресами нескольких других руководителей OpenAI, членов совета директоров и инвесторов. Прокуратура Сан-Франциско обвинила Морено-Гаму в попытке убийства, на федеральном уровне ему предъявлены обвинения в попытке причинения вреда чужому имуществу при помощи воспламеняющихся веществ и незаконном владении огнестрельным оружием. По данным ФБР, действия задержанного были решительными и хорошо спланированными, он не руководствовался сиюминутным порывом. Из материалов следствия становится известно, что Морено-Гама намеревался убить Сэма Альтмана и предупреждал окружающих об угрозе «уничтожения искусственным интеллектом». В материалах дела личность Альтмана фигурирует в качестве «жертвы номер один», но однозначно сопоставляется должности генерального директора «исследовательской компании, которая создаёт искусственный интеллект и работает на внутреннем и международном рынке». Упоминается наличие у обвиняемого данных с именами и адресами ещё нескольких высокопоставленных руководителей OpenAI, членов совета директоров и инвесторов. Свои преступные намерения Морено-Гама зафиксировал в письме, которое было обнаружено при нём после задержания. Приводятся выдержки из письменного обращения задержанного к Альтману: «Если каким-то чудом ты останешься в живых, тогда я буду считать это знаком свыше о твоём спасении». По данным калифорнийской полиции, Морено-Гама примерно в половину четвёртого утра в прошлую пятницу метнул бутылку с зажигательной смесью в крыльцо дома Сэма Альтмана, после чего скрылся с места преступления пешком. Возгорание удалось ликвидировать, никто из обитателей дома не пострадал. Примерно к пяти утра того же дня Морено-Гама прибыл к офису OpenAI в Сан-Франциско, бросил стул в стеклянные двери здания и выкрикивал угрозы «сжечь всё вокруг и убить всех, находящихся внутри». Прибывшим на место происшествия полицейским удалось арестовать обвиняемого. В воскресенье местной полиции удалось задержать ещё двух людей, которые в тот день пытались напасть на дом Альтмана, не обошлось без перестрелки. В Казахстане закрыли крупный теневой криптообменник RAKS exchange — 9,7 млн USDT заморожено
30.09.2025 [10:43],
Павел Котов
Власти Казахстана раскрыли и пресекли деятельность RAKS exchange — теневого сервиса по обмену криптовалют. Заблокированы 67 принадлежащих ему криптокошельков, заморожены активы на сумму 9,7 млн USDT, рассказали в казахстанском Агентстве по финансовому мониторингу. 
Источник изображения: t.me/afm_rk Оборот криптообменника составлял $224 млн — сейчас его работа полностью прекращена, подчеркнули в казахстанском ведомстве. Сервисом пользовались более 200 незаконных торговых площадок, работающих в России, Казахстане, Молдове и на Украине, которые отмывали здесь доходы от своей противоправной деятельности; только на 20 крупных маркетплейсов в теневом сегменте интернета приходится аудитория более 5 млн пользователей. В ходе расследования специалисты казахского ведомства проанализировали работу более 4000 криптокошельков. По итогам операции владельцы сотрудничавших с обменником теневых площадок оставили на профильных форумах в даркнете множество жалоб — они подтвердили, что RAKS exchange перестал выполнять взятые на себя финансовые обязательства. Айтишник заложил в систему работодателя «код мести» на случай увольнения — за обрушение серверов он получил 4 года тюрьмы
26.08.2025 [16:26],
Павел Котов
Американского программиста приговорили к четырём годам тюрьмы за создание и запуск вредоносной функции, которая вывела из строя сеть компьютеров под Windows и заблокировала учётные записи сотрудников, когда его уволили. 
Источник изображения: FlyD / unsplash.com Китаец по происхождению Дэвис Лу (Davis Lu), официально зарегистрированный в Хьюстоне, с 2007 по 2019 год работал в Eaton Corporation со штаб-квартирой в штате Огайо. В 2018 году, когда в компании произошла реструктуризация, и программиста понизили в должности, он, по версии следствия, внедрил в корпоративную сеть компьютеров под управлением Windows вредоносный код. Этот код запускал цикл бесконечного выполнения Java-потока, который создавал чрезмерную нагрузку на серверы компании, которая приводила к сбою систем. Лу также развернул функцию IsDLEnabledinAD («Действителен ли аккаунт Дэвиса Лу в Active Directory»), которая автоматически блокирует учётные записи всех пользователей при отключении его аккаунта в Active Directory. Программиста уволили 9 сентября 2019 года, и когда его учётную запись отключили, несколько тысяч пользователей не смогли зайти в систему. Материальный ущерб от действий Дэвиса Лу составил несколько сотен тысяч долларов, заявили в прокуратуре. Когда программисту велели вернуть ноутбук, тот удалил с него зашифрованные данные. Позже следствие обнаружило на компьютере поисковые запросы, связанные с механизмами повышения привилегий, переводами процессов в скрытый режим и быстрым удалением файлов. В этом году Дэвис Лу был признан виновным в намеренном причинении ущерба охраняемым законом компьютерам, приговорён к четырём годам лишения свободы и последующим трём годам административного надзора. Преступники пришли за криптоэлитой в реальном мире — участились похищения, нападения и запугивания
19.05.2025 [20:22],
Сергей Сурабекянц
Курс большинства криптовалют растёт, и многие владельцы криптоактивов начали переводить их на «холодные» кошельки, опасаясь хакеров. Преступный мир быстро отреагировал на эту стратегию — участились случаи запугивания, вымогательств, физических нападений, похищений и применения пыток с целью получения доступа к криптовалюте. 
Источник изображения: Pixabay Сообщается о целой серии преступлений, направленных против руководителей криптокомпаний и членов их семей. Такие инциденты получили название «атаки гаечным ключом» (wrench attacks), поскольку злоумышленники прибегают к физическому насилию и угрозам, чтобы вынудить жертв перевести криптовалюту. Ранее основным риском для владельцев криптоактивов считался онлайн-взлом, однако с ростом цифровой защиты преступники всё чаще переходят к физическим атакам. Чаще всего жертвами становятся публичные личности, которые демонстрируют своё богатство в интернете. Так, австралийский криптомиллиардер едва избежал похищения в Эстонии, отбившись от преступников, представившихся малярами. В Хьюстоне крипто-инфлюенсер стала жертвой ограбления с перестрелкой в собственном доме. В другом случае преступники похитили отца французского стримера, известного своим напоказ выставляемым образом жизни в соцсетях. Основателей криптокомпании Ledger похитили вооружённые злоумышленники, потребовав выкуп в размере €10 млн — одному из них даже отрезали палец. 
Источник изображений: unsplash.com Опасения владельцев криптоактивов усилились после недавней утечки личных данных клиентов криптобиржи Coinbase, которая затронула 97 тысяч человек. В результате взлома производителя аппаратных кошельков Ledger в свободный доступ попали имена, адреса электронной почты и почтовые адреса 272 000 клиентов. Взлом консалтинговой фирмы Kroll дал хакерам доступ к персональным данным кредиторов обанкротившейся криптовалютной компании Genesis. Преступники активно используют подобные утечки для поиска новых жертв. При этом большинство атак организуется удалённо — через мессенджеры, что серьёзно затрудняет расследование. Некоторые нападения совершаются дилетантами, которых удаётся оперативно задержать. Однако правоохранительные органы отмечают тревожную тенденцию: к подобным схемам всё чаще подключаются организованные преступные группировки. Киберпреступники научились эффективно анализировать утёкшие базы данных, используя перекрёстные ссылки, а также получают дополнительную информацию из платных источников. Эти сведения затем используются для запугивания и давления на жертву.  Члены криптосообщества начали осознавать важность конфиденциальности персональных данных — многие перевели свои аккаунты в социальных сетях в приватный режим и занялись удалением сведений о местожительстве и адресах своих семей из открытых источников. Однако это остаётся нетривиальной задачей. К сожалению, за последние десятилетия пользователи сами опубликовали в Сети огромное количество личной информации. Если добавить к этому постоянные масштабные утечки баз данных из различных организаций и компаний, становится очевидно: у криминальных элементов остаётся достаточно возможностей, чтобы продолжать охоту за криптовалютными активами. «Особое мнение» стало реальностью: британские власти создадут алгоритм для поиска потенциальных убийц
09.04.2025 [12:46],
Павел Котов
Министерство юстиции Великобритании ведёт разработку алгоритма, предназначенного для выявления людей, которые могут стать убийцами. В рамках «Проекта по прогнозированию убийств» (Homicide Prediction Project) используются данные британской полиции — вероятно, включая информацию о жертвах, свидетелях и подозреваемых. 
Источник изображения: King's Church International / unsplash.com О существовании проекта узнала правозащитная организация Statewatch через запросы по «Закону о свободе информации». Исходя из предоставленных документов, правозащитники пришли к выводу, что программа разработана на основе полицейских данных, относящихся к группе размером от 100 тыс. до 500 тыс. человек. Сводки охватывают такие деликатные вопросы как психическое здоровье, пристрастие к запрещённым веществам, самоубийства и инвалидность. Инициатива грозит «усилить и увеличить структурную дискриминацию, лежащую в основе уголовно-правовой системы», уверены правозащитники. «Этот проект реализуется исключительно в исследовательских целях. Он был разработан с использованием существующих данных Службы тюрем и пробации Его Величества и полиции об осуждённых преступниках, чтобы помочь нам лучше понять угрозу того, что находящиеся на испытательном сроке люди совершат серьёзное насилие. Отчёт будет опубликован в надлежащее время», — заявил представитель Министерства юстиции газете The Guardian. «Анонимность — не основополагающее право»: в Европоле заявили, что мессенджеры обязаны раскрывать зашифрованные переписки
20.01.2025 [19:59],
Сергей Сурабекянц
Глава Европола Кэтрин Де Болле (Catherine De Bolle) призвала крупные технологические компании к сотрудничеству с правоохранительными органами в вопросах шифрования, иначе «они рискуют поставить под угрозу европейскую демократию». По её словам, компании несут «социальную ответственность» за предоставление полиции доступа к зашифрованным сообщениям, которые используются преступниками для сохранения анонимности. 
Источник изображения: Pixabay Де Болле планирует встретится с представителями компаний на Всемирном экономическом форуме в Давосе. «Анонимность не является основополагающим правом, — считает глава правоохранительного агентства ЕС. — Когда у нас есть ордер на обыск, и мы находимся перед домом, а дверь заперта, и вы знаете, что преступник находится внутри дома, население не смирится с тем, что вы не можете войти». Полиция должна иметь возможность расшифровывать сообщения преступников, чтобы бороться с правонарушениями. «Без этого вы не сможете обеспечить демократию», — уверена Де Болле.  Между технологическими компаниями и правоохранительными органами уже давно существует напряжённость из-за использования сквозного шифрования на платформах обмена сообщениями, что затрудняет получение полицией доказательств в ходе расследований. В апреле прошлого года руководители европейских полицейских служб призвали правительства и бизнес принять срочные меры, чтобы шифрование не мешало расследованию преступлений. Технологические компании последовательно сопротивляются подобным юридическим претензиям правоохранителей, утверждая, что это поставит под угрозу конфиденциальность и безопасность их пользователей. Попытки компаний сотрудничать в сфере шифрования с правоохранительными органами встречают жёсткое противодействие от сторонников конфиденциальности. Некоторые государства-члены ЕС, включая Германию, также скептически отнеслись к предоставлению правоохранительным органам большего доступа к личным сообщениям. 
Источник изображений: Europol 54-летняя бельгийка Де Болле, возглавившая Европол в 2018 году также заявила, что хотела бы расширить использование искусственного интеллекта в расследованиях агентства и рассмотреть «гибридные угрозы». Европол использует свой гигантский массив данных для помощи государствам в борьбе с серьёзной и организованной преступностью в таких областях, как терроризм, незаконный оборот наркотиков и мошенничество За последние шесть лет агентство удвоило численность персонала до примерно 1700 человек. В прошлом году Европол совместно с ФБР и Министерством юстиции США пресекли деятельность группы вымогателей LockBit. Агентство также сыграло большую роль в борьбе с незаконным оборотом наркотиков в Европе, оказав помощь в расшифровке сообщений на использованных преступниками платформах EncroChat и Sky ECC. Доступ к этим сообщениям привёл к множеству уголовных дел и тысячам арестов.  В прошлом году более 100 человек были осуждены в ходе самого крупного в истории Бельгии уголовного процесса на основании доказательств, полученных в результате расшифровки Sky ECC. В ближайшее время ожидается рассмотрение ещё нескольких дел, связанных с расшифровкой сообщений. В марте Европол планирует опубликовать свой анализ преступности за последние четыре года. Интерпол арестовал более 5500 подозреваемых в киберпреступлениях и онлайн-мошенничестве
03.12.2024 [14:20],
Дмитрий Федоров
Международная операция Haechi V, проводимая Интерполом с июля по ноябрь 2024 года, завершилась арестом более чем 5500 подозреваемых в киберпреступлениях, в том числе инвестиционных аферах, компрометации электронной почты и вымогательствах. В ходе операции было изъято свыше $400 млн как в криптовалюте, так и в фиатных деньгах. Кроме того, правоохранительным органам удалось ликвидировать крупнейшую сеть телефонных мошенников, ущерб от деятельности которой составил $1,1 млрд. 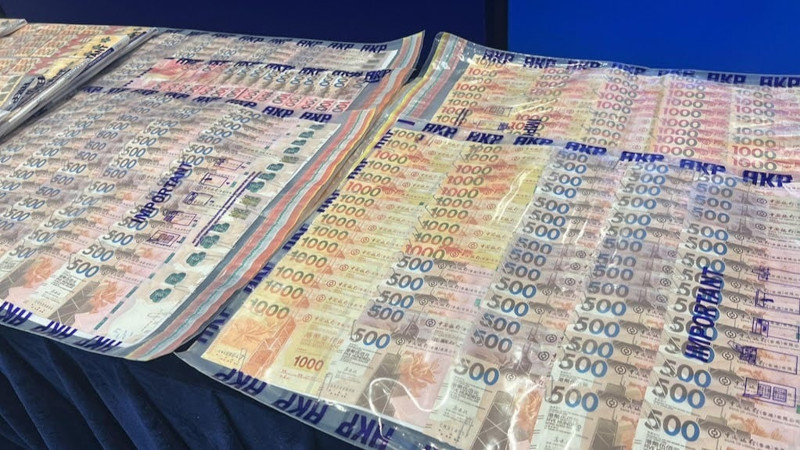
Источник изображений: Interpol В операции приняли участие правоохранительные органы из 40 стран, включая США, Канаду и Китай. Финансирование операции обеспечивалось правительством Южной Кореи. Главными задачами стали не только выявление и задержание преступников, но и возврат похищенных активов. В ходе одной из крупнейших операций полиция Южной Кореи и Китая ликвидировала китайский синдикат телефонных мошенников. Преступники звонили жертвам, представляясь сотрудниками полиции и убеждали перевести деньги на «безопасные» счета, ссылаясь на мнимые уголовные обвинения. Для усиления доверия использовались поддельные удостоверения личности и ордера на арест. По данным следствия, в сеть мошенников попало около 1 900 жертв, что привело к финансовым потерям на сумму $1,1 млрд. В рамках операции были арестованы 27 подозреваемых, 19 из которых предстали перед судом. 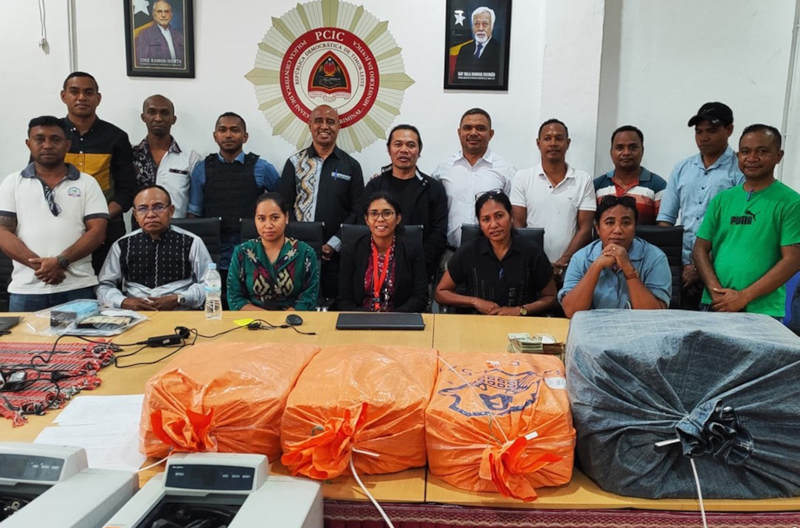 Разоблачение схем компрометации деловой электронной почты стало ещё одной важной частью операции. Преступники проникали в корпоративные почтовые аккаунты и рассылали фейковые просьбы на перевод средств от имени руководства компании. В одном из таких случаев фирма из Сингапура перевела $42,3 млн на счёт подставного поставщика. Однако благодаря оперативным действиям Интерпола удалось перехватить $39,3 млн и задержать семерых подозреваемых. Дополнительно были возвращены ещё $2,6 млн, которые были переведены мошенниками из Восточного Тимора в Индонезию. Интернет позволяет преступникам эффективно скрывать следы своей деятельности и перемещать финансовые средства между странами, оставаясь вне досягаемости правоохранительных органов. Интерпол в рамках операции Haechi V добился значительных успехов в упрощении взаимодействия между различными юрисдикциями. Благодаря оперативному обмену информацией и унификации процедур стало возможным не только задержание преступников, но и эффективная блокировка их активов. 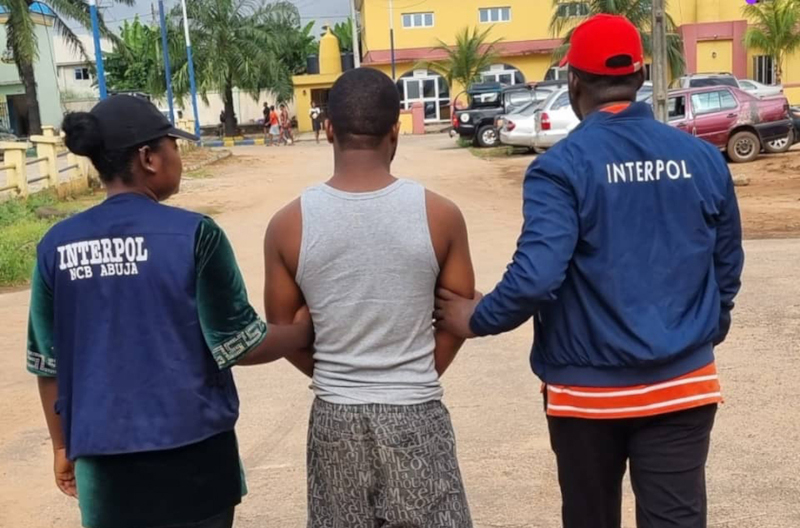 Итоги операции Haechi V впечатляют. За пять месяцев были арестованы более чем 5500 подозреваемых, а число раскрытых дел достигло 8309 — это почти в два раза больше, чем в ходе предыдущих операций за 4 года. Это подчёркивает важность международной кооперации в борьбе с киберпреступлениями, а также необходимость дальнейшего развития взаимодействия между странами. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







