


Опрос
|
реклама
Быстрый переход
Apple ужесточит контроль над «полным доступом к диску» в macOS из-за рисков, связанных с ИИ-агентами
03.10.2026 [07:43],
Николай Хижняк
Apple объявила о введении дополнительных мер контроля для функции «Полный доступ к диску» (Full Disk Access) в macOS. Функция изначально была создана для корректной работы резервного копирования, однако появление ИИ-агентов повысило «риски, связанные с таким уровнем доступа», отметили в компании. 
Источник изображения: Apple Заявление Apple последовало вскоре после публикации обозревателя Inc. Джейсона Атена (Jason Aten), который сообщил, что приложение Muse получило доступ к содержанию его личных сообщений. Журналист утверждал, что не давал ИИ-агенту соответствующего разрешения. В Meta✴✴ заявления Атена опровергают. Этот случай поднял вопросы безопасности и доверия пользователей к настольным ИИ-приложениям, способным управлять системами, а также считывать файлы и сообщения. Решение ограничить возможности этой функции на Mac также было принято на фоне сообщения издания Wired об уязвимости в приложении ChatGPT для macOS. Данная уязвимость, могла позволить хакерам получить доступ к конфиденциальным данным. ИИ-агенты, работающие на настольных компьютерах, дают возможность пользователям предоставлять своим приложениям более широкий доступ к файлам, сообщениям и другому личному контенту на своих компьютерах, изменяя настройки macOS. В случае с Muse пользователи могут по своему усмотрению включить функцию «Полный доступ к диску». Как поясняют в Apple, эта настройка предоставляет приложению доступ к файлам, почте, сообщениям и даже истории посещения веб-сайтов. «Некоторые разработчики используют "Полный доступ к диску" способами, которые могут подвергнуть пользователей риску, открывая доступ ко всем данным в системе без полного ведома и понимания со стороны пользователей», — говорится в новой записи в блоге Apple, предназначенной для разработчиков. Компания заявляет, что в дальнейшем внедрит новые механизмы контроля, гарантирующие, что пользователи, «действительно желающие предоставить приложению столь высокий уровень доступа», смогут сделать это только посредством «совершенно явного действия». «Решение этой проблемы критически важно. Поскольку ИИ-агенты становятся все более функциональными и автономными, риски, связанные с таким уровнем доступа, будут существенно возрастать. Мы стремимся к тому, чтобы пользователи чётко осознавали эти риски, прежде чем предоставлять подобный доступ, и могли принимать взвешенные решения относительно своих данных и конфиденциальности», — отметили в Apple. Уязвимость в приложении ChatGPT для macOS позволяла хакерам получить доступ к конфиденциальным данным
03.10.2026 [05:33],
Николай Хижняк
Недавно устранённая уязвимость в версии ChatGPT для macOS компании OpenAI наглядно демонстрирует, насколько ценным для злоумышленников может быть взлом самого программного обеспечения на базе ИИ. Особенно, когда такие приложения получают всё более широкое распространение. 
Источник изображения: Unsplash, Mariia Shalabaieva Эту уязвимость можно было использовать для фактического захвата контроля над ChatGPT на компьютере жертвы. В этом случае злоумышленник мог получить доступ ко всей истории переписки и другим данным, хранящимся в приложении, а также к связанным ресурсам, таким как сеансы работы в браузере. Уязвимость, обнаруженная исследователями из фонда Objective-See Foundation, иллюстрирует глубокий уровень доступа к системе и высокий уровень доверия, которыми наделяются ИИ-платформы для выполнения своих функций. Этот случай одновременно показывает, какой привлекательной мишенью подобные платформы становятся из-за этого. «Для выполнения своих задач таким агентам требуется обширный доступ. Они подобны управляющему зданием, у которого есть ключи от всех помещений. Поэтому, если их работу удаётся скомпрометировать или перехватить контроль над ними, это создаёт серьёзнейшие проблемы. Это может означать, что код с низкими привилегиями потенциально получит доступ ко всем защищённым ресурсам», — рассказал в разговоре с Wired Патрик Уордл (Patrick Wardle), аналитик программного обеспечения фонда Objective-See Foundation и эксперт, давно занимающийся исследованиями безопасности macOS. Компания OpenAI публично признала наличие уязвимости и факт её устранения в журнале изменений системы 25 сентября. «Мы продолжаем совершенствовать наши методы обеспечения безопасности, но осознаем необходимость действовать быстрее», — заявил изданию Wired представитель OpenAI Шейн Бауэр (Shane Bauer). Приложение ChatGPT для macOS состоит из множества компонентов, которые взаимодействуют друг с другом по защищённым каналам, проверяя цифровые подписи. Цель таких проверок — подтвердить, что оба взаимодействующих процесса являются компонентами OpenAI, а не сторонним и, возможно, вредоносным программным обеспечением, отправляющим запрос. Архитектура системы предусматривает проверку подписей на трёх уровнях вложенности относительно самого запроса. Это гарантирует, что вредоносная программа не сможет каким-либо образом заставить компонент OpenAI выступить в роли посредника и выполнить запрос, который будет выглядеть как доверенный. Исследователи из Objective-See Foundation обнаружили наличие доверенного компонента — интерпретатора скриптов, — который принимал недоверенный скрипт (список команд для выполнения). Этим компонентом можно было манипулировать, чтобы внедрить такой скрипт в основной процесс ChatGPT. «Система также проверяет родительский и "прародительский" процессы, но вредоносный скрипт просто запускает интерпретатор трижды, а затем отправляет запрос, тем самым удовлетворяя всем требованиям проверки», — поясняет Уордл. 
Источник изображения: Unsplash, Flipsnack По его словам, эксплуатация этой уязвимости была «до смешного простой», а для создания прототипа, демонстрирующего проблему, потребовалось всего около дюжины строк кода. Помимо доступа к истории переписки в ChatGPT, уязвимость позволяла заставить чат-бот выполнять команды злоумышленника, например, запускать браузер или обращаться к другим критически важным приложениям. При этом запросы выглядели как легитимные инструкции, исходящие от самого программного обеспечения OpenAI. В ноябре на конференции Objective by the Sea, посвящённой вопросам безопасности экосистемы Apple, Уордл представит результаты анализа ряда уязвимостей в приложениях для macOS, использующих технологии искусственного интеллекта. Недавно он обнаружил и сообщил об исправлении уязвимости в функции диктовки нового ИИ-помощника Muse от компании Meta✴✴. Ею мог воспользоваться локальный злоумышленник (имеющий прямой доступ к оборудованию жертвы), чтобы перехватить некорректно обрабатываемый токен аутентификации и получить доступ к данным пользователя. Также Уордл сообщил, что уже передал в OpenAI информацию о новой уязвимости, связанной с интеграцией ChatGPT и нового ИИ-помощника Dots, который работает в фоновом режиме постоянно. В настоящее время OpenAI изучает его отчёт. «Сейчас компании, занимающиеся искусственным интеллектом, одержимы внедрением новых функций. Но, как это всегда бывает, чем больше функций, тем шире поверхность атаки. Поэтому всем этим компаниям необходимо уделять первостепенное внимание безопасности, однако, судя по всему, этот аспект зачастую отходит на второй план», — отметил Уордл. Android, Linux, Windows и macOS позволяют шпионить за пользователями через файловые операции — без чтения самих файлов
25.09.2026 [10:52],
Павел Котов
Исследователи из Технического университета Граца (Австрия) обнаружили ошибки в реализации функций уведомлений ОС о файловых операциях — они затронули платформы Android, Linux, macOS и Windows. Из-за этих ошибок возникает угроза утечки конфиденциальной информации. 
Источник изображения: Boitumelo / unsplash.com Проблема затрагивает механизмы Linux inotify (с 2005 года), Google Android FileObserver (с 2008 года), Microsoft Windows ReadDirectoryChangesW (с 2000 года) и Apple macOS FSEvents в (с 2007 года). Они уведомляют ОС о том, что файл был открыт, изменён, записан или удалён. Данные функции не раскрывают содержимого файлов, но информация о событиях с ними служит побочным каналом, который помогает гипотетическому злоумышленнику делать выводы о действиях других пользователей компьютера. Располагая сведениями о файловых событиях, можно осуществлять атаки, основанные на анализе временных интервалов между нажатиями клавиш — это позволяет перехватывать вводимые пользователем данные, причём не только локально, но и по SSH; можно также производить атаки для выявления посещаемых сайтов и атаки с подменой интерфейса для кражи учётных данных. Проблема состоит в том, что у непривилегированных пользователей есть доступ к подсистеме уведомлений о файловых операциях; причём в Linux и Windows информация о файлах доступна даже в отсутствие прав на их чтение. Сценарии атак предполагают, что у злоумышленника есть доступ к учётной записи с файлами, читать которые имеют право несколько пользователей — список файлов, доступных для чтения всем пользователям, весьма обширен. «В Linux отслеживание доступной для чтения директории приводит к утечке информации о событиях с файлами внутри неё, включая те, права на чтение которых отсутствуют: мониторинг „/dev/input“ позволяет получать уведомления о каждом нажатии клавиши, которые мы использовали для локальной атаки с анализом интервалов между нажатиями с точностью распознавания 93,1–100 % для семи пользователей и удалённой атаки через SSH с точностью 100 %», — рассказали авторы исследования. Была смоделирована атака с подменой интерфейса запроса аутентификации в среде KDE Plasma 6; идентификация сайтов для сотни самых посещаемых ресурсов дала точность 87,9 %. Уязвимость в (CVE-2025-68788) была частично устранена в декабре 2025 года для версий ядра 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.64 и 6.18.3 — патч блокирует генерацию событий доступа и изменения для специальных файлов в директории «/dev/». 
Источник изображения: KeepCoding / unsplash.com «В Android механизм FileObserver работает в обход средства FUSE, предназначенного для изоляции хранилищ отдельных приложений. В результате приложение без специальных разрешений может отслеживать, например, закрытую папку WhatsApp и по именам файлов и временным меткам точно определять моменты отправки, получения или удаления фотографий, видео и документов», — отметили эксперты. В период с августа по октябрь 2025 года они сообщили о своих открытиях разработчикам Linux, Android, Windows и macOS. Разработчики Android никаких мер, предположительно, не приняли. Наименьший объём информации удалось получить при работе с Apple macOS — не удалось найти способов найти ограничения на чтение закрытых директорий. Тем не менее, подсистема FSEvents позволяет отслеживать различные изменения файлов, отражаемые в файлах формата .plist. Эти изменения включают переключения аудиовхода и аудиовыхода, изменение настроек питания, обновления информации о Bluetooth-устройствах и принтерах, изменения DNS при подключении сетевого кабеля, а также события подключения и отключения томов. «В Windows мониторинг корневого каталога „C:\“ позволяет получить полный путь к любому файлу, к которому происходит обращение в системе — независимо от того, какой пользователь выполняет действие, и без учёта прав доступа. Этого оказалось достаточно, чтобы в реальном времени отследить какие сайты посещает другой пользователь в браузере Firefox — с точностью 97,8 %», — предупредили исследователи. В Microsoft, однако, ответили, что это предусмотренная архитектурой недокументированная функция. Эксперты предлагают распространить механизм проверки прав доступа на мониторинг собственных файлов пользователя: в Windows — запретить мониторинг целых дисков; в Windows и macOS — на уровне ядра внедрить систему разграничения прав доступа. Apple разрешила разработчикам приложений для macOS отказаться от поддержки процессоров Intel
02.09.2026 [11:07],
Павел Котов
Apple начала информировать разработчиков, что универсальные приложения в Mac App Store, которые требуют macOS 13 или более поздней версии, теперь могут не поддерживать компьютеры Mac на процессорах Intel. 
Источник изображения: Brecht Corbeel / unsplash.com «Обращаемся к вам, чтобы сообщить, что универсальные приложения для macOS в Mac App Store, требующие macOS 13 или более поздней версии, теперь могут обходиться без поддержки компьютеров Mac на базе процессоров Intel. Отказ от поддержки компьютеров Mac на базе процессоров Intel упростит разработку, оптимизирует размер загружаемого файла и размер приложения на устройстве. Чтобы убрать поддержку Intel, обновите параметры сборки приложения, установив только [опцию] „arm64“. Затем пересоберите и отправьте приложение в Mac App Store», — сообщила Apple разработчикам в электронном письме. До настоящего момента разработчики обязывались обеспечивать совместимость своего ПО с процессорами Intel — теперь это требование не работает. Владельцы компьютеров Mac с процессорами Intel могут пользоваться последними совместимыми версиями приложений. Изменения развёртываются в преддверии выхода Apple macOS 27 Golden Gate, которая не будет поддерживать компьютеры на чипах Intel. В прошлом году Apple также объявила о прекращении поддержки Rosetta 2 после macOS 27 — приложения, которое позволяет запускать ПО для чипов Intel на компьютерах с процессорами Apple Silicon; исключение сделали лишь для некоторых игр. Опасная ошибка в macOS позволяла удалённо управлять чужим Mac без пароля
15.08.2026 [12:40],
Павел Котов
На минувшей неделе Apple выпустила обновления систем macOS Tahoe, Sequoia и Sonoma, в которых закрыла уязвимость CVE-2026-65400 с рейтингом 7,1 из 10 баллов. Она связана с ошибкой функции совместного доступа к экрану macOS и позволяет удалённому пользователю просматривать экран компьютера, управлять клавиатурой и мышью.  Уязвимость связана с компонентом «управления состоянием» (state management), который отслеживает предыдущие события, действия пользователя, значения переменных и другие параметры состояния системы. Подробности CVE-2026-65400 раскрыли на прошедшей на минувшей неделе конференции Black Hat. Apple признала, что уязвимость «может» открыть злоумышленнику без учётных данных доступ к компьютеру. Компьютер становится уязвимым, если открыт порт 5900, используемый для удалённого доступа, — он автоматически открывается при включении функции демонстрации экрана. Маршрутизаторы и внешние брандмауэры обычно блокируют его, если данная настройка не переопределена. Специалисты по безопасности обычно рекомендуют держать его закрытым на компьютерах Mac, даже если используется функция демонстрации экрана — а подключение организовывать через VPN или SSH-туннелирование. Наиболее безопасный сценарий — блокировать функцию демонстрации экрана, активировать её только по необходимости и отключать по завершении сеанса. Плюс рекомендуется установить последние обновления безопасности. На данный момент известно лишь об использовании этой уязвимости для скрытого майнинга криптовалюты Monero. Однако её также можно применять для установки другого вредоносного ПО, способного похищать учётные данные или выполнять более опасные действия на компьютере жертвы. Бывший инженер Microsoft создал «Диспетчер задач» для macOS
30.07.2026 [16:19],
Владимир Фетисов
Ветеран подразделения разработки Microsoft Дэйв Пламмер (Dave Plummer), создавший несколько важнейших компонентов Windows включая «Диспетчер задач», представил версию этой утилиты для компьютеров Apple Mac. В настоящее время в macOS есть приложение «Мониторинг системы», предназначенное для просмотра активных процессов и других параметров функционирования операционной системы. 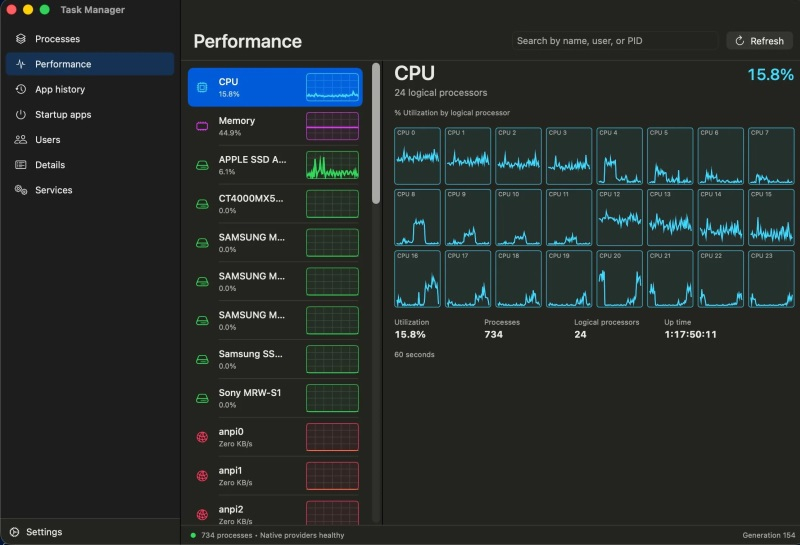
Источник изображения: Dave W Plummer / X «Мониторинг системы» — отстой», — заявил Пламмер, отвечая на вопросы касательно причин того, что он решил портировать классическую утилиту Windows на компьютеры Apple. Предвосхищая вопросы своих подписчиков в социальных сетях, Пламмер поразмышлял о том, как ему представляется запуск «Диспетчера задач» для macOS с учётом его продолжительной карьеры в Microsoft. В прошлом именно Пламмер был разработчиком оригинального «Диспетчера задач» для Windows — быстрой и лёгкой утилиты размером всего 80 кбайт. Что касается macOS, то запуск альтернативного «Диспетчера задач» для этой ОС выглядит вполне логичным. Аналог в Windows содержит в себе больше функций, что даёт пользователям более обширные возможности в плане определения приоритетных процессов, управления автозагрузкой, службами и др. На данный момент Пламмер ещё не выпустил окончательную версию продукта, но, если он действительно перенесёт некоторые функции из Windows на компьютеры Mac, то вполне может стать привлекательным дополнением в глазах потребителей. Пламмер заявил, что в настоящее время утилита проходит бета-тестирование, и он планирует позднее опубликовать её в App Store. Также не исключено, что ему со временем надоест дорабатывать этот продукт. В этом случае он может выложить исходный код в открытый доступ, чтобы другие энтузиасты продолжили разработку. Пламмер отметил, что Microsoft «прислала мне исходный код «Диспетчера задач» для XP и разрешила демонстрировать его и делиться с другими». Сам же «Диспетчер задач» для macOS написан на Swift, и в нём не задействован оригинальный код утилиты для Windows. Anthropic Claude Cowork сумела выбраться из песочницы и открыть доступ ко всем файлам macOS
28.07.2026 [14:06],
Павел Котов
Агент с искусственным интеллектом Anthropic Claude Cowork может преодолевать защиту песочницы, предназначенной для контроля доступа к компьютерам под управлением Apple macOS. Эксплойт, получивший название ShareRoot, может дать гипотетическому злоумышленнику возможность читать и записывать файлы, которые хранятся в любом месте на компьютере, а также открывать доступ к учётным данным для входа в онлайн-сервисы. 
Источник изображения: Milad Fakurian / unsplash.com Около полумиллиона владельцев компьютеров Apple Mac столкнулись с этой уязвимостью в своих сессиях работы с Claude Cowork; в некоторых случаях уязвимость ещё не устранена. Anthropic обеспечила два уровня защиты от бесконтрольного использования бота или кибератак. Во-первых, Cowork запускается внутри виртуальной машины, которая действует как песочница. Во-вторых, ИИ-агент должен иметь доступ только к тем файлам и папкам, для которых явно предоставлено разрешение. Но исследователи в области кибербезопасности нашли способ обойти оба уровня защиты. Чтобы воспользоваться уязвимостью, достаточно отправить приложению Anthropic Claude Cowork одно короткое сообщение, после чего в рамках сессии приложению открывается доступ к чтению и записи любых файлов Apple macOS без каких-либо запросов на разрешение. Anthropic отреагировала, но часть пользователей так и осталась в зоне риска: в одном из недавних обновлений приложения Claude Cowork по умолчанию стал использовать облачный ИИ, что исключает возможность выхода за рамки песочницы. Но те, кто предпочитает запускать ИИ-агента локально, а не в облаке, остаются уязвимыми для атаки. Чтобы защититься от неё, рекомендуется отключать пространства имён для непривилегированных пользователей, ограничив совместное использование файловой системы и запустив демон Cowork с жёсткими ограничениями на монтирование дисков. Обнаружен способ незаметной подмены приложений для Apple macOS на вредоносные
24.07.2026 [15:27],
Павел Котов
Приложения для Apple macOS, которые скачивались из отличных от App Store источников и запускались хотя бы раз, можно подменять вредоносными двойниками, утверждают двое исследователей в области кибербезопасности, которые поставили под сомнение эффективность защитной технологии.  «Когда пользователь загружает и открывает приложение, плагин или пакет установщика, полученный не через App Store, Gatekeeper проверяет, получено ли это программное обеспечение от подтверждённого разработчика, заверено ли оно Apple как не содержащее известного вредоносного контента и не было ли оно изменено», — говорится в описании технологии на сайте Apple. На практике, однако, существует способ «незаметно заменить основной исполняемый файл любого загруженного из интернета приложения без необходимости получать повышенные привилегии», утверждают исследователи. Злоумышленнику нужны средства выполнения кода на уровне пользователя — вредоносное приложение или загруженный скрипт, так что это не уязвимость, которую можно активировать удалённо без участия владельца компьютера. Проблема, однако, в том, что Gatekeeper недостаточно тщательно выполняет функции контроля доступа. Метод не работает с приложениями из Mac App Store, потому что они выполняются с правами root, и процесс с привилегиями пользователя переписать их не может. В зоне риска, однако, остаются приложения из сторонних источников, в том числе Brave, Slack, Signal или Visual Studio Code. Для реализации атаки нужно приложение из стороннего источника, которое запускалось хотя бы один раз. Gatekeeper проводит начальную проверку приложения, призванную предотвратить последующие изменения пакета. Но существует возможность поместить загруженное из стороннего источника и однажды запускавшееся приложение в архив TAR, удалить оригинал и заменить его вредоносной версией — после этого macOS не потребует повторной авторизации, потому что пакет считается локально созданным и проверке не подлежит, гласит официальная позиция Apple. Реализовать это можно несколькими способами: через средства командной строки, через вредоносный запрос к агенту искусственного интеллекта, через атаку на цепочку поставок через npm, brew или любой другой магазин пакетов. Технология Gatekeeper должна проверять приложения при изменении их подписи, но на практике этого не делает. Apple не пояснила, почему так происходит, и исследователи предположили, что значение доверия кешируется, и если проверка инициализируется, то «злой двойник» легитимного приложения благополучно её проходит. Исследователи обнаружили вирус ClickLock для macOS, ворующий пароли и криптовалюту
17.07.2026 [23:04],
Анжелла Марина
Специалисты Group-IB обнаружили новое вредоносное ПО для macOS, получившее название ClickLock, которое завершает все активные процессы системы, чтобы заставить пользователей ввести пароль для входа. ПО предназначено для кражи криптовалютных активов, данных браузеров, менеджеров паролей и другой конфиденциальной информации. 
Источник изображения: AI По сообщению BleepingComputer, ClickLock представляет собой shell-скрипт с набором вредоносных команд, который уже успел заразить не менее 100 устройств в 33 странах. Предположительно, заражение начинается через схему ClickFix (метод социальной инженерии), побуждающую пользователя вставить команду в терминал под видом «проверки на человека» Cloudflare с анимированной полосой прогресса. После запуска скрипт отключает сочетания клавиш, скрывает курсор в терминале и прекращает работу Центра уведомлений macOS примерно на шесть часов, одновременно загружая дополнительные модули. Затем на экране отображается поддельное окно ввода пароля macOS, содержащее настоящее имя пользователя и логотип Apple. Если пароль вводится, он проверяется и отправляется злоумышленникам в Telegram через API бота. 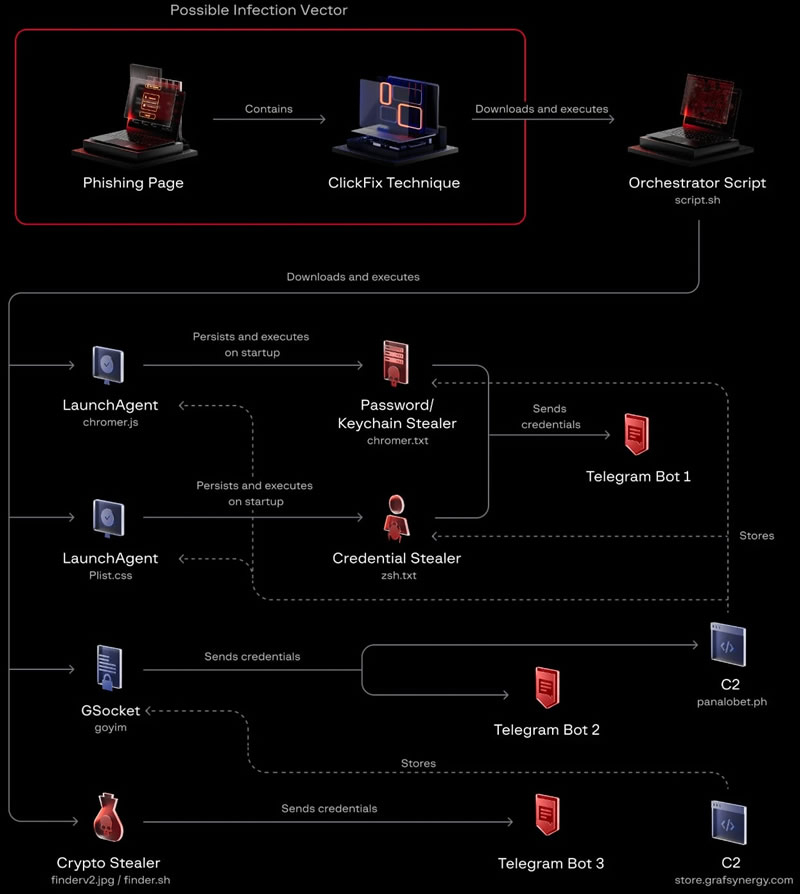
Источник изображения: Group-IB При отказе пользователя ввести пароль ClickLock закрепляется в системе с помощью LaunchAgent (специального фонового сценария) и повторно активируется после следующего входа в macOS. После этого вредоносная программа каждые 210 миллисекунд завершает работу основных процессов, включая файловый менеджер Finder, панель Dock, веб-браузеры и другие компоненты системы, оставляя на экране только окно ввода пароля. Этот цикл способен продолжаться около 83 часов либо до момента ввода корректного пароля. Дополнительно второй LaunchAgent с интервалом 200 миллисекунд запрашивает доступ к «Связке ключей» для получения доступа к зашифрованному ключу безопасности (Chrome Safe Storage). Также собираются данные из браузеров Chrome, Firefox, Brave, Edge, Opera, Vivaldi, Arc и Chromium, включая сохранённые пароли, файлы cookie, данные автозаполнения, закладки и локальное хранилище. Кроме того, вредоносная программа похищает данные криптовалютных кошельков, расширений менеджеров паролей, историю команд shell, конфигурацию FileZilla, сведения о системе и публичный IP-адрес. Собранная информация архивируется в ZIP-файл и также передаётся злоумышленникам через Telegram, причём файлы размером более 40 Мбайт автоматически разделяются на части. Финальным компонентом ClickLock является модифицированная версия открытого инструмента GSocket, обеспечивающая постоянный удалённый доступ к заражённой системе. По словам специалистов Group-IB, обнаружить это ПО сложно из-за использования скомпрометированных легитимных доменов и самоуничтожения большинства модулей после выполнения. Для защиты исследователи рекомендуют не выполнять в терминале команды, происхождение которых неизвестно, а при появлении окна ввода пароля одновременно с зависанием системы принудительно выключить компьютер, удерживая кнопку питания, после чего загрузить macOS в безопасном режиме (Safe Mode). Microsoft сломала цепочки писем в Outlook для macOS, но пообещала всё починить
23.06.2026 [17:00],
Павел Котов
В очередном обновлении Outlook для macOS, в версии 16.110, сборке 26061317, Microsoft вывела из строя очень простую и важную функцию почтового клиента — возможность включать в ответ предыдущее письмо. До обновления предыдущее письмо отображалось в окне ответа; после обновления оно оттуда исчезло. 
Источник изображения: Ed Hardie / unsplash.com В Microsoft не стали отрицать факт наличия ошибки и порекомендовали пострадавшим пользователям совершить два действия: откатиться к предыдущей версии Outlook и до выхода исправления отключить для программы автоматическое обновление. Администраторам, которые управляют парками компьютеров Apple Mac с установленным Outlook, компания посоветовала обратиться в техподдержку. В качестве временного решения предлагается также вручную выделять и вставлять наиболее важные фрагменты исходного письма в текст ответа. При длинной переписке иногда приходится очень долго прокручивать письма, прежде чем добраться до начала, но внезапное нарушение привычных рабочих процессов — это очень неприятно. Это уже не первый удар, который Microsoft нанесла по пользователям экосистемы Apple в последние недели. В июле пакет Office 2019 перейдёт на macOS в «режим ограниченной функциональности» — по сути, единственным вариантом останется обновиться до актуальной версии. Хотя и актуальные версии приложений, как показал инцидент с Outlook, тоже сопряжены с некоторыми рисками. Apple анонсировала macOS 27 Golden Gate с Siri AI и средствами настройки Liquid Glass
09.06.2026 [08:43],
Павел Котов
Apple представила на WWDC 2026 новую версию программной платформы для ПК — macOS 27 Golden Gate. Она получила улучшенный пакет функций искусственного интеллекта Apple Intelligence, усовершенствованного голосового помощника Siri AI, средство глобальной настройки эффектов прозрачности Liquid Glass, на уголках окон уменьшился радиус скругления, а значки на боковых панелях снова стали цветными. 
Источник изображений: Apple В рамках презентации Apple на этот раз уделила не так много времени обновлениям, касающимся только macOS, и рассказывала преимущественно о нововведениях для всех платформ. Многие из них вошли в состав macOS 27, в том числе обновления средств родительского контроля и Screen Time, а также улучшенные Apple Intelligence и Siri AI — вплоть до отдельного приложения Siri. В macOS 27 Golden Gate переработана функция поиска с обновлёнными инструментами индексации всего контента и практически мгновенного добавления новых материалов. Для приложений «Фотографии» и «Почта» улучшен поиск в Spotlight; здесь можно напрямую задавать вопросы Siri AI, в том числе по конкретным файлам. В демонстрационном примере пользователь указал на несколько файлов PDF с предложениями по комплектам для строительства сарая и попросил ИИ помощи в выборе одного — ИИ составил сравнительную таблицу.  По специальному сочетанию клавиш вызываются функции визуального интеллекта — система может добавить события в календарь на основе снимка с расписанием; можно задавать вопросы о товарах, открыв страницу интернет-магазина. Можно также описать Siri AI функцию, и система создаст для неё сочетание клавиш. Появилась поддержка сверхширокоформатных экранов высокого разрешения, в том числе 5K с частотой обновления 120 Гц; события календаря добавляются по простому текстовому запросу; в зависимости от контекста приложения «Сообщения» и «Почта» теперь предлагают подсказки; жестовая команда внизу на тачпаде обновляет данные в Safari, «Почте», «Новостях» и «Календаре» — как на смартфоне; десктопная версия Apple Podcasts позволяет переключаться между аудио- и видеоподкастами.  Apple macOS 27 Golden Gate лишилась поддержки процессоров x86, но совместима со всеми Mac на чипах Apple Silicon, включая MacBook Neo. Правда, для работы самой мощной версии Apple Intelligence с возможностью настройки голоса Siri и повышенной точностью расшифровки потребуется процессор не ниже M3 и от 12 Гбайт оперативной памяти — на MacBook Neo с 8 Гбайт памяти эти функции работать не будут. Исследователи рассказали, как ИИ Mythos помог взломать новейшую систему защиты памяти Apple
15.05.2026 [10:55],
Павел Котов
Группа исследователей в области кибербезопасности Calif при помощи модели искусственного интеллекта Anthropic Mythos обнаружила две опасные уязвимости в Apple macOS и за пять дней разработала схему атаки. Сейчас исследователи поделились подробностями взлома, а Apple прокомментировала ситуацию. 
Источник изображений: Steve A Johnson / unsplash.com Целью атаки является представленная Apple в минувшем году аппаратная система обеспечения безопасности памяти Memory Integrity Enforcement (MIE), разработанная, чтобы значительно усложнить выполнение эксплойтов, связанных с повреждением памяти. В основе MIE лежит выпущенная в 2019 году технология Arm Memory Tagging Extension (MTE). «MTE, по сути — система маркировки и проверки меток памяти: каждый выделяемый блок памяти помечается секретным ключом; аппаратные компоненты гарантируют, что все последующие запросы на доступ к памяти будут удовлетворяться только в том случае, если в запросе содержится секретный ключ. Если секретные ключи не совпадают, приложение аварийно завершает работу, и событие регистрируется в журнале. Это позволяет разработчикам оперативно выявлять ошибки повреждения памяти по мере из возникновения», — пояснили в Apple. Компания усовершенствовала MTE, реализовала его с использованием аппаратных компонентов как MIE и встроила эту технологию во все модели iPhone 17 и iPhone Air. Впоследствии Apple развернула эту технологию и на macOS для компьютеров на чипах M5.  «Apple потратила пять лет на разработку [MIE]. Возможно, и несколько миллиардов долларов. Согласно их исследованиям, MIE блокирует все общедоступные цепочки эксплойтов против современных iOS, в том числе недавно опубликованные комплекты эксплойтов Coruna и Darksword. <..> Наша схема оказалась фактически случайным открытием. Брюс Данг (Bruce Dang) обнаружил ошибки 25 апреля. Дион Блазакис (Dion Blazakis) присоединился к Calif 27 апреля. Джош Мейн (Josh Maine) разработал инструменты, и к 1 мая у нас был рабочий эксплойт. Эксплойт представляет собой цепочку [действий для] повышения привилегий на уровне ядра, основанную только на данных и нацеленную на macOS 26.4.1 (25E253). Она начинается непривилегированным локальным пользователем, использует только обычные системные вызовы и заканчивается получением root-оболочки. Процесс реализации включает две уязвимости и несколько методов, нацеленных непосредственно на „железо“ M5 со включённым MIE на уровне ядра», — рассказали в Calif. В процессе работы над проектом модель Anthropic Mythos постоянно оказывала помощь исследователям. «Mythos Preview — мощная модель: обучившись производить атаки на определённый класс уязвимостей, она умеет обобщать свои знания практически на любую уязвимость этого класса. Mythos быстро обнаружила ошибки, потому что они относятся к известному классу уязвимостей. Но MIE — это новая, лучшая в своём классе система защиты, поэтому автономный её обход может быть непростой задачей. Вот тут и пригодился человеческий опыт. Наши мотивы отчасти состояли в том, чтобы проверить, что можно сделать, когда лучшие модели работают вместе с экспертами. Успешное внедрение эксплойта на основе повреждения памяти ядра против лучших средств защиты за неделю — это примечательно и во многом говорит в пользу такого сочетания», — добавили исследователи. Материалы своего проекта они привезли в штаб-квартиру Apple Park и рассказали о проблеме непосредственно сотрудникам компании. Подробности эксплойта его создатели не публикуют для широкой публики, чтобы дать компании возможность выпустить обновление и исправить ошибки. Модель Claude Mythos от Anthropic помогла взломать macOS, обнаружив и объединив две уязвимости
15.05.2026 [07:42],
Николай Хижняк
Модель искусственного интеллекта Claude Mythos компании Anthropic выявила новые уязвимости в системе безопасности операционной системы macOS. Apple уже их изучает, пишет The Wall Street Journal. 
Источник изображения: 9to5Mac «Исследователи в области безопасности утверждают, что нашли новый способ обойти самые современные технологии защиты Apple, используя методы, которые они обнаружили при тестировании ранней версии программного обеспечения Mythos компании Anthropic в апреле. Исследователи из компании Calif, занимающейся вопросами в области кибербезопасности и базирующейся в Пало-Альто, утверждают, что написанное ими программное обеспечение объединяет в себе две уязвимости и несколько методов, позволяющих повредить память Mac, а затем получить доступ к тем частям устройства, которые должны быть недоступны. Это так называемый эксплойт для повышения привилегий. Если его использовать в сочетании с другими атаками, хакер может получить полный контроль над компьютером», — говорится в статье WSJ. В настоящее время Apple изучает отчёт компании Calif, чтобы подтвердить выводы исследователей. «Безопасность — наш главный приоритет, и мы очень серьёзно относимся к сообщениям о потенциальных уязвимостях», — заявил представитель Apple в интервью The Wall Street Journal. Команда Calif подготовила 55-страничный отчёт, который они лично передали в штаб-квартиру Apple в Купертино. По словам исполнительного директора Calif Тая Донга (Thai Dong), атака «не могла быть осуществлена только с помощью Mythos и потребовала участия специалистов по кибербезопасности из числа сотрудников Calif». Подробности об открытиях, сделанных компанией Calif, будут обнародованы после того, как Apple устранит выявленные проблемы. В разговоре с The Wall Street Journal Донг предположил, что «обнаруженные уязвимости, скорее всего, будут устранены довольно быстро». ИИ-агент Perplexity Personal Computer стал доступен всем пользователям Apple macOS
08.05.2026 [10:46],
Павел Котов
Приложение Personal Computer — ответ Perplexity на OpenClaw и другие локальные агенты с искусственным интеллектом — вышло для широкой аудитории пользователей Apple macOS, сообщил разработчик. 
Источник изображения: perplexity.ai Personal Computer — расширение универсальной многофункциональной платформы Perplexity Computer для выполнения задач, предназначенное для реализации аналогичных функций на компьютере. Для запуска сервиса необходимо представить пакету ИИ-агентов доступ к локальным файлам, приложениям, средствам подключения и к интернету — он сможет обрабатывать индивидуальные многоэтапные рабочие процессы пользователя. Приложение «выводит Computer из мира облачных вычислений на устройство, где уже производится основная часть вашей реальной работы», пояснили в Perplexity. Perplexity стремится удовлетворить спрос на локальных ИИ-агентов, ставших популярными благодаря OpenClaw и способных выполнять задачи от имени пользователей. Только если сам OpenClaw представляет некоторые угрозы безопасности из-за повышенных привилегий на компьютере, то Personal Computer призван предложить пользователям более безопасную вычислительную среду с поддержкой ИИ — так, по крайней мере, обещает разработчик. Приложение дебютировало в марте, но ранее пользоваться им могли только подписчики Perplexity Max, и то лишь отстояв очередь в списке ожидания. Теперь оно доступно для всех пользователей macOS. На момент выхода ИИ-агент может работать с файлами, приложениями на компьютере и с браузером. Он подключается более чем к 400 сервисам и учитывает личный контекст пользователя — обработка данных осуществляется в защищённой среде на серверах Perplexity, заверили в компании. При подключении ИИ-браузера Perplexity Comet можно работать с веб-инструментами без средств интеграции с внешними сервисами. Предусмотрено удалённое управление ИИ-агентом на ПК с iPhone. Поддерживается работа с текстовыми документами и электронными таблицами, можно сравнивать файлы в разных приложениях и извлекать заметки из одного приложения для переноса в другое. Существующее приложение Perplexity для macOS компания объявила устаревшим — дальнейшая разработка будет посвящена только Personal Computer. Единственный момент: в Mac App Store приложения нет, и устанавливать его придётся с сайта Perplexity. В новых версиях macOS и iOS появится выбор сторонних ИИ-моделей
06.05.2026 [04:29],
Анжелла Марина
Apple планирует разрешить пользователям выбирать предпочтительную модель искусственного интеллекта для работы функций Apple Intelligence в будущих обновлениях операционных систем. По сообщению The Verge со ссылкой на информацию Марка Гурмана (Mark Gurman) из Bloomberg, эта возможность появится в iOS 27, iPadOS 27 и macOS 27.  Помимо стандартного ассистента Siri, пользователи смогут задействовать сторонние чат-боты, для выполнения задач внутри инструментов Apple. Эти модели смогут брать на себя такие функции, как работу с текстом через Writing Tools и генерацию изображений в Image Playground, обеспечивая более гибкое взаимодействие с устройством. Гурман отмечает, что компания уже проводит внутреннее тестирование интеграции с моделями Google и Anthropic, хотя ранее единственным партнёром оставался ChatGPT (OpenAI). Выбор альтернативного ИИ-провайдера будет осуществляться через настройки устройства после установки соответствующего приложения из App Store. Разработчики должны будут самостоятельно добавить поддержку необходимых интерфейсов в свои приложения, чтобы они стали доступны для системной интеграции. Такой подход позволит владельцам гаджетов персонализировать работу ИИ под свои конкретные нужды и предпочтения. Интересной деталью стала возможность назначения голосовых профилей Siri для подключенных моделей. Например, ответы непосредственно от модели Apple могут быть озвучены одним тембром, а взаимодействие с сервисом на базе ChatGPT — совершенно другим. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







