Опрос
|
реклама
Быстрый переход
Хакеры заявили о краже миллиарда записей у клиентов Salesforce — та всё отрицает
04.10.2025 [11:26],
Павел Котов
Известная хакерская группировка, состоящая преимущественно из англоязычных участников, запустила вымогательский веб-сайт с угрозами опубликовать около 1 млрд записей, украденных у компаний, хранящих контакты своих клиентов в облачных базах данных Salesforce. 
Источник изображения: Desola Lanre-Ologun / unsplash.com Не имеющее жёсткой организации сообщество киберпреступников, известное под названиями Lapsus$, Scattered Spider и ShinyHunters, запустило ресурс под названием Scattered LAPSUS$ Hunters. Его цель — заставить потерпевших заплатить выкуп, чтобы украденные данные не попали в интернет. «Свяжитесь с нами, чтобы восстановить контроль над управлением данными и не допустить публичного раскрытия вашей информации. Не попадите в новостные заголовки. Все обращения потребуют строгой верификации и будут обрабатываться с осторожностью», — говорится на сайте. 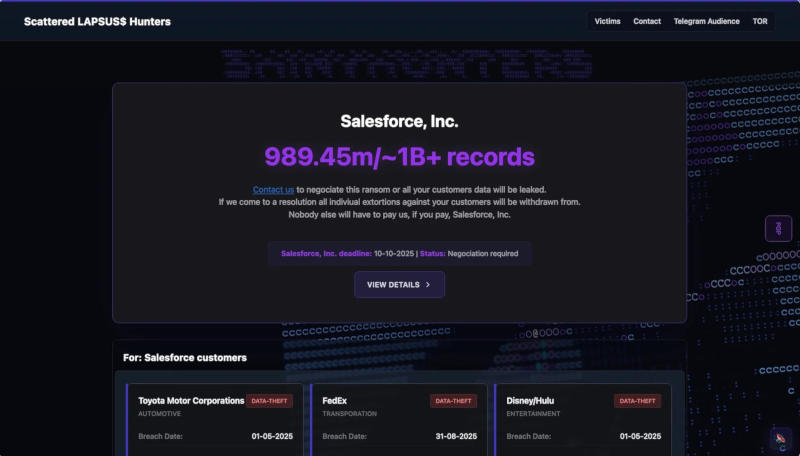
Источник изображения: techcrunch.com Взлом своих ресурсов подтвердили, в частности, Google, страховой гигант Allianz Life, модный конгломерат Kering, авиакомпания Qantas, группа автопроизводителей Stellantis, кредитное бюро TransUnion и платформа управления персоналом Workday. На хакерском сайте также указаны служба доставки FedEx, видеоплатформа Hulu (входит в Disney) и Toyota Motors — от них комментариев не последовало. Кроме того, «есть множество других компаний, которые не были включены в список», заявил представитель ShinyHunters ShinyHunters ресурсу TechCrunch. На сайте содержится призыв выплатить выкуп и к самой Salesforce, а также угроза, что в противном случае «будут опубликованы данные всех ваших клиентов». Это даёт основания предположить, что компания с вымогателями пока на связь не выходила. Об инциденте в Salesforce знают, но действовать не спешат. «Наши данные указывают, что эти попытки связаны с прошлыми или неподтверждёнными инцидентами, и мы продолжаем оказывать поддержку потерпевшим клиентам. На данный момент нет никаких признаков того, что платформа Salesforce была скомпрометирована, и эти действия не связаны с какой-либо известной уязвимостью в наших технологиях»,— гласит заявление компании. Роскомнадзор обязал добавить своего бота в администраторы всех Telegram-каналов от 10 000 подписчиков
04.10.2025 [11:23],
Владимир Фетисов
Теперь после регистрации канала в Telegram блогеры должны запускать и предоставлять права администратора канала специальному боту Роскомнадзора. Эта процедура необходима для подтверждения владения регистрируемым каналом. Соответствующее сообщение появилось в Telegram-канале ведомства. 
Источник изображения: Rubaitul Azad / unsplash.com «После подачи заявления на регистрацию через портал “Госуслуг” необходимо обязательно из своего аккаунта в Telegram запустить специальный бот. Это единственный способ подтверждения для Telegram владения вами регистрируемым каналом. После запуска бота полученный на “Госуслугах” номер регистрации сверяется с введённым в бот. Другой процедуры подтверждения владения каналом в этой социальной сети нет», — говорится в сообщении Роскомнадзора. В сообщении также сказано, что пропуск этого шага будет расцениваться как формальный отказ от прохождения процедуры подтверждения владения каналом. В этом случае владельцу придётся проходить процедуру заново. По данным Роскомнадзора, с января по июнь нынешнего года рекламодатели потратили на продвижение в Telegram 6,7 млрд рублей, что на 54 % больше показателя за аналогичный период в прошлом году. Напомним, процесс регистрации Telegram-каналов должны проходить владельцы ресурсов с аудиторией более 10 000 подписчиков. Из пользовательской инструкции к боту Роскомнадзора следует, что он создан для помощи в регистрации Telegram-каналов в соответствии с законом № 303-ФЗ от 8 августа 2024 года и получения для них пометки «А+». Упомянутый закон обязывает каналы и страницы с аудиторией более 10 000 подписчиков регистрироваться в перечне Роскомнадзора. В противном случае на таких страницах будет запрещено размещать рекламу, а другим пользователям — делать репосты публикаций. Для использования бота потребуется регистрация на портале «Госуслуг», где можно получить номер заявления. Само заявление можно подать на портале в течение 10 дней с момента, когда количество подписчиков регистрируемого канала или страницы превысило 10 000 человек. Владелец канала должен передать боту номер телефона, на который зарегистрирован Telegram-аккаунт. Он должен совпадать с номером, указанным при регистрации канала на портале «Госуслуг». После этого бота нужно добавить в число администраторов регистрируемого канала и выдать ему права на добавление участников. В дополнение к этому боту нужно передать ссылку на регистрируемый канал и номер заявления, полученный при регистрации. Отмечается, что все участники канала с ролью «Администратор» или «Владелец» должны передать в бот свои номера. При добавлении в канал новых администраторов или изменении владельца всем новым участникам также нужно передавать в бот свои номера. Бота Роскомнадзора нельзя удалять из канала или лишать выданных прав — это следует из инструкции ведомства. Требование Роскомнадзора по использованию бота для подтверждения владения каналом является технической процедурой, регулируемой ст. 10.2 ФЗ «Об информации, информационных технологиях и о защите информации», а также приказами РКН. Управляющий партнёр компании AVG Legal Алексей Гавришев сообщил, что в случае, если канал уже прошёл регистрацию ранее, повторного подтверждения делать не требуется, поскольку требование Роскомнадзора не имеет обратной силы. Ведомство применяет новый порядок только к будущим регистрациям. Он отметил, что с юридической точки зрения регистрация Telegram-канала является обязанностью раскрыть владельца, и Роскомнадзор вправе требовать подтверждения через технические средства, поскольку так обеспечивается привязка конкретного физического или юридического лица к каналу. По мнению эксперта, бот не даёт Роскомнадзору возможности менять или удалять информацию. Подключение бота носит односторонний идентификационный характер. Telegram продолжает оставаться зарубежной платформой, и без отдельного правового механизма регулятор не сможет самостоятельно «править» контент. Аналитик акселератора Fintech Lab Сергей Вильянов добавил, что сами по себе возможности бота с правами администратора почти безграничны. Они включают в себя, в том числе, возможность публикации сообщений, редактирование и удаление публикаций, публикацию «историй», их изменение и удаление, а также управление трансляциями, сообщениями канала и добавление администраторов. При этом отмечается, что далеко не все боты требуют максимальных прав, и владелец канала сам решает, какие права следует выдавать. Эксперт отметил, что на других площадках, например на «Дзене», проверка через бота не требуется: достаточно добавить номер заявления на регистрацию в описание канала. Вероятно, в случае отечественных платформ у регулятора есть больше возможностей для автоматической проверки данных о владельце. По мнению Сергея Вильянова, идентификация через бота является хорошим и надёжным способом, но он избыточен. «Это всё равно, что при оформлении постоянной регистрации организовать физический визит сотрудника МФЦ с разрешённой опцией остаться на ночь», — считает эксперт. Учёные создали настольный детектор гравитационных волн, способный «разглядеть» слепую зону Вселенной
04.10.2025 [11:12],
Геннадий Детинич
14 сентября 2015 года впервые были зарегистрированы гравитационные волны, предсказанные за 99 лет до этого. С момента открытия прошло десять лет, за которые совершено множество научных прорывов. В частности, к детектированию высокочастотных колебаний установками LIGO и Virgo добавился метод низкочастотного детектирования по сетке радиопульсаров, но средний диапазон частот был недоступен для учёных. Теперь они предложили устранить этот пробел. 
Источник изображения: University of Birmingham Идею предложили учёные из Бирмингемского университета (University of Birmingham). Этот новый подход должен привести к обнаружению гравитационных волн в миллигерцовом диапазоне частот, который позволит исследовать астрофизические и космологические явления, недоступные для современных инструментов. Гравитационные волны — рябь в пространстве-времени, предсказанная Эйнштейном, — были обнаружены на высоких частотах с помощью наземных интерферометров, таких как LIGO и Virgo, а позже — в 2023 году — на сверхнизких частотах с помощью радиопульсаров. Однако диапазон средних частот оставался «слепым пятном» для науки. Новая концепция детектора опирается на передовые технологии оптических резонаторов и атомных часов для регистрации гравитационных волн в неуловимом миллигерцовом диапазоне частот (10⁻⁵–1 Гц). В свежей работе, опубликованной в журнале Classical and Quantum Gravity, учёные представили детектор, в котором используются достижения в области технологии оптических резонаторов, изначально разработанных для оптических атомных часов, для измерения мизерных фазовых сдвигов в лазерном свете, вызванных прохождением гравитационных волн. В отличие от крупномасштабных интерферометров с многокилометровыми плечами эти детекторы компактны и относительно устойчивы к сейсмическим и другим помехам. Каждый блок предложенного детектора миллигерцового диапазона состоит из двух ортогональных сверхстабильных оптических резонаторов и атомных часов, что позволяет осуществлять многоканальное обнаружение гравитационных волн. Такая конфигурация не только повышает чувствительность, но и позволяет определять поляризацию волн и направление на источник. Один из авторов разработки заявил: «Используя технологию, созданную для оптических атомных часов, мы можем расширить возможности обнаружения гравитационных волн в совершенно новом диапазоне частот с помощью приборов, которые помещаются на лабораторном столе. Это открывает захватывающие перспективы создания глобальной сети таких детекторов и поиска сигналов, которые в противном случае оставались бы незамеченными ещё как минимум десять лет». Ожидается, что в миллигерцовом диапазоне частот, который иногда называют «средним диапазоном», будут присутствовать сигналы от различных астрофизических и космологических источников, в том числе от компактных двойных систем, состоящих из белых карликов, и от слияний чёрных дыр. Будущие космические гравитационно-волновые миссии, такие как LISA, также нацелены на этот диапазон частот, но их запуск запланирован на 2030-е годы, тогда как предлагаемые детекторы на основе оптических резонаторов могут начать исследовать эту область уже сейчас. Учёные продолжают раскрывать перспективы разработки: «Этот детектор позволит нам тестировать астрофизические модели двойных систем в нашей галактике, изучать слияния массивных чёрных дыр и даже искать стохастические фоны из ранней Вселенной. С помощью этого метода мы можем начать изучать эти сигналы на Земле, открывая путь для будущих космических миссий». Sora поделится прибылью — OpenAI предложит роялти за использование персонажей Disney и других
04.10.2025 [08:44],
Алексей Разин
Проблема защиты авторских прав при использовании генерируемого нейросетями контента давно будоражит заинтересованных правообладателей, в сфере заимствования текстовой информации она уже породила серию крупных судебных дел с многомиллиардными исками. OpenAI хочет предоставить правообладателям возможность регулировать использование своей интеллектуальной собственности в Sora. 
Источник изображения: OpenAI Напомним, что речь идёт о средстве создания видео при помощи искусственного интеллекта, которое недавно вышло в обновлённом варианте. Глава OpenAI Сэм Альтман в своём блоге в пятницу заявил, что компания предоставит правообладателям более чёткий контроль над созданием персонажей, которые изначально были придуманы ими. Телекомпании и киностудии смогут блокировать использование тех образов создателями видео в Sora, которых сочтут ограничить в копировании и воспроизведении. По данным Reuters, студия Disney уже выразила намерения блокировать использование своего материала в Sora. Альтман добавил, что при этом OpenAI собирается ввести механизм монетизации для тех правообладателей, которые разрешат использование своих персонажей в Sora. По сути, они смогут получать своего рода роялти. Люди создают видео гораздо активнее, чем ожидала OpenAI, нередко для ограниченной аудитории, потребность в монетизации такого контента становится всё более очевидной. Впрочем, Альтман не скрывает, что попытки реализовать монетизацию в этой сфере пройдут путём проб и ошибок, и нужного результата не удастся добиться сразу. Компания готова испытать несколько вариантов, прежде чем остановится на лучшем из них. Взлетевшая до $100 000 цена на визы для инженеров довела администрацию Трампа до суда
04.10.2025 [08:19],
Алексей Разин
Представители администрации президента США Дональда Трампа (Donald Trump) в прошлом месяце неожиданно ввели новое требование для работодателей, которые привлекают персонал из-за рубежа. За желающих впервые получить визы типа H-1B их будущим работодателям придётся выложить по $100 000. Это решение властей США будет оспорено в суде. 
Источник изображения: Freepik По крайней мере, как отмечает The Wall Street Journal, профсоюзы и представители медицинских организаций в США объединили усилия для подачи иска в Окружном суде Калифорнии, в котором требуют блокировать данные изменения в иммиграционном законодательстве страны. По словам представителей истцов, президент Трамп не имел права единолично вносить подобные изменения без предварительного одобрения со стороны Конгресса. Кроме того, истцы делают упор на нарушение процедуры введения подобных изменений в целом, которые подразумевают и этап публичных слушаний, способный длится месяцами. По словам авторов инициативы, президент Трамп в данном случае пренебрёг конституционными полномочиями Конгресса США и превысил собственные полномочия. Напомним, резкое заявление Трампа по поводу необходимости платить по $100 000 за каждого соискателя виз типа H-1B наделало немало паники, поскольку американские работодатели начали требовать от своих иностранных сотрудников немедленно вернуться в США и отказаться от всех зарубежных поездок. Как выяснилось позже, новый порядок распространяется только на лиц, впервые получающих визы, но большинство компаний предпочло в конкретный момент перестраховаться с отзывом находящихся за пределами США сотрудников. Примечательно, что иск к американскому правительству выдвинули представители сферы медицины, образования и ряд религиозных организаций, а не крупные корпорации, поскольку для мелких игроков рынка труда предложенная плата по $100 000 за визу является более весомым обременением, чем для техногигантов. В целом, действующая администрация США за время своей работы в нынешнем составе столкнулась уже с 400 судебными исками, касающимися не только иммиграционной политики, но и проводимых реформ в целом. Многие из этих исков как раз указывают на то, что президент Трамп превысил свои конституционные полномочия. До сих пор для получения многолетней рабочей визы H-1B соискателю сперва нужно было заплатить $215 за право участие в розыгрыше, ещё $5000 нужно было заплатить за её оформление, и это без учёта услуг юристов. Верховный суд США в июне запретил федеральным судьям блокировать действия администрации президента на уровне всей страны, но противники действий Трампа начали использовать другую юридическую тактику и не отказались от своих намерений оспаривать решения действующего президента США. Китай погрузит дата-центры под воду, чтобы Земля стала чище
04.10.2025 [07:47],
Алексей Разин
Затраты на энергоснабжение мощных центров обработки данных велики ещё и по той причине, что им требуется серьёзное охлаждение, и в целом обеспечение таких объектов электроэнергией увеличивает углеродные выбросы в атмосферу. Китайские разработчики пытаются снизить это пагубное влияние за счёт создания подводных центров обработки данных. 
Источник изображения: Microsoft Производитель различного морского оборудования Highlander в сотрудничестве со строительными компаниями в Шанхае пытается создать погружной центр обработки данных, который смог бы работать в море у берегов Шанхая. Его конструкция напоминает огромную жёлтую бочку с порталом для подключения необходимых коммуникаций. Подводные центры обработки данных, по мнению участников эксперимента, имеют важное преимущество, поскольку могут охлаждаться океанскими течениями. Microsoft ещё в 2018 году испытала подобное решение у берегов Шотландии, но китайский проект, который будет запущен в середине этого месяца, готов работать на коммерческой основе. Клиентами подводного ЦОД в Шанхае готовы стать оператор связи China Telecom и одна из местных компаний ИИ-сектора с государственным участием. По словам вице-президента Highlander, подводные ЦОД позволяют сократить расходы энергии на своё охлаждение на величину до 90 %. Highlander в 2022 году получила от властей Китая субсидии в размере $5,62 млн на реализацию схожего проекта в провинции Хайнань, который до сих пор функционирует. Как отмечают специалисты Highlander, с точки зрения технической реализации подобные проекты обычно таят больше трудностей, чем ожидается изначально. Высокая стоимость и потенциальное влияние на экологию моря являются факторами, которые пока сдерживают широкое распространение подводных центров обработки данных. Шанхайский проект Highlander будет более 95 % электроэнергии, необходимой для своей работы, получать от ветряных источников генерации. При создании герметичной капсулы корпуса ЦОД важно обеспечить защиту от длительного воздействия солёной воды, которая вызывает коррозию. Highlander покрывает стальной корпус капсулы специальным составом на основе частиц стекла. На поверхности моря расположится шлюзовой отсек, который будет перемещать обслуживающий персонал до погружённой в море капсулы ЦОД при помощи специального лифта. Примечательно, что японским учёным уже удалось найти специфические уязвимости подводных ЦОД с точки зрения информационной безопасности. Как выясняется, злоумышленники могут атаковать их при помощи звуковых волн, распространяемых в воде. Экологи озабочены тем, что выделяемое подводным ЦОД тепло может оказывать влияние на экосферу в окрестностях. Часть обитателей моря при изменении температурного режима может переселиться в более прохладные районы, тогда как теплолюбивые соседи займут их место. Конечный эффект подобной миграции морской фауны предугадать сложно. Влияние этого фактора на экологию заметно усилится по мере масштабирования вычислительных мощностей в конкретном районе акватории. Скорее всего, подводные ЦОД не заменят собой наземные полностью, а будут уживаться с ними, как считают эксперты. На орбите появятся гигантские дата-центры для ИИ в течение десяти лет, уверен Джефф Безос
04.10.2025 [07:08],
Алексей Разин
Выступая на технологической конференции в итальянском Турине на этой неделе, основатель и бывший руководитель Amazon Джефф Безос (Jeff Bezos) не только охарактеризовал состояние ИИ-отрасли и её ближайшее будущее, но и выразил уверенность, что в течение 10–20 лет станет возможным создание центров обработки данных в космосе. 
Источник изображения: AWS По мнению Безоса, доступ к непрерывным потокам солнечной энергии позволит таким центрам обработки данных превосходить по производительности те, что расположатся на Земле. По своей мощности они будут достигать гигаваттных масштабов, как убеждён миллиардер. «Гигантские обучающие кластеры, их лучше строить в космосе, поскольку мы имеем доступ к солнечной энергии в режиме 24/7. Там нет облачность и дождей, нет погоды. Мы сможем осилить расходы по созданию внеземных центров обработки данных в ближайшие пару десятилетий», — заявил Безос. Смещение в сторону космической инфраструктуры, по его мнению, станет частью более масштабной инициативы по улучшению жизни на Земле благодаря освоению космоса. Как он отметил, это уже произошло с метеорологическими и телекоммуникационными спутниками. Следующим этапом станут центры обработки данных, а потом дело дойдёт до некоторых видов производственной деятельности. Говоря о перспективах распространения ИИ в целом, Безос добавил: «Мы должны быть предельно оптимистичны в том, что социальные блага, которые приносит ИИ, подобные тем, что наблюдались 25 лет по мере распространения интернета, реальны и останутся надолго». Он убеждён, что нужно отделять потенциальные «пузыри» и последствия от их схлопывания, которые могут как случиться, так и нет, от объективной реальности. Google начала продавать запчасти для Pixel 10 и показала, как их ремонтировать
04.10.2025 [00:05],
Анжелла Марина
Google совместно с партнёрами из iFixit начала продажу оригинальных запасных частей для смартфонов серии Pixel 10, что позволит владельцам и сторонним ремонтным мастерским самостоятельно проводить восстановление устройств. Анализ цен показал разнонаправленную динамику стоимости ключевых компонентов по сравнению с предыдущим поколением. 
Источник изображения: 9to5google.com Экран для старшей модели Pixel 10 Pro подорожал, что объясняется использованием более совершенной панели с увеличенной яркостью. Заднее стекло для этой модели стало дороже на $7, предположительно из-за добавления магнитов для стандарта беспроводной зарядки Qi2. При этом батарея для подешевела на $10, а основная задняя камера стала дешевле на $60. Как пишет 9to5Google, такое снижение стоимости камеры может быть связано с применением тех же сенсоров, что и раньше, несмотря на улучшенную оптическую стабилизацию изображения. В базовой модели Pixel 10 также отмечено подорожание дисплея, при этом стоимость заднего стекла выросла более значительно — на $30. Комплект задних камер для обычного Pixel 10 неожиданно сохранил цену в $159,99, несмотря на появление ещё одной камеры (с телеобъективом). Для всех устройств, включая Pixel 10 Pro XL, компания опубликовала подробные руководства по ремонту. Отдельно сообщается, что 16 октября в фирменном магазине Google в США состоится мероприятие под названием «День образования: создаём наши продукты для долговечности через ремонтопригодность», приуроченное к Международному дню ремонта. Организаторами выступают Google, iFixit и uBreakiFix. Как заявили партнёры, в программу войдут демонстрация ремонта, дискуссии с экспертами и практические занятия, нацеленные на информирование потребителей, представителей медиа и законодателей о важности и доступности ремонта продукции. В частности, запланированы live-демонстрации стандартных ремонтных операций для смартфонов Pixel, часов Pixel Watch и наушников Pixel Buds. «Делаем всё, чтобы каждый покупатель игры был в восторге»: амбициозная песочница с тотальными разрушениями Kingmakers не выйдет 8 октября
03.10.2025 [23:01],
Михаил Романов
Издательство tinyBuild и разработчики из американской студии Redemption Road Games объявили, что их средневековая песочница Kingmakers не выйдет 8 октября в раннем доступе Steam и Epic Games Store, как предполагал майский анонс. 
Источник изображений: Redemption Road Games По словам разработчиков, на перенос раннего доступа Kingmakers пришлось пойти, потому что в настоящее время игра не дотягивает до уровня полировки, при котором за неё можно просить деньги. «Мы делаем всё, чтобы каждый покупатель игры был в восторге и чувствовал, что не зря потратил деньги. И хотим, чтобы это касалось не только тех, у кого топовые машины, но и владельцев ПК, видавших лучшие времена», — объяснили авторы. Новой даты выхода у Kingmakers пока нет, но в ближайшее время команда собирается провести получасовую геймплейную демонстрацию, на которой расскажет обо всём, чем занималась в последнее время. 
Полный текст обращения По сюжету для изменения хода кровопролитной войны и предотвращения апокалипсиса игроки должны отправиться на 500 лет в прошлое, в средневековую Англию, с арсеналом современного оружия. Разработчики уверяют, что создают невероятно амбициозную и бескомпромиссную игру, у которой нет аналогов на современном рынке в плане геймплея, масштаба и интерактивности. Обещают кооператив на четверых, тотальные разрушения, личное участие в битвах на десятки тысяч солдат с ИИ нового поколения, 60 кадров/с даже на средних ПК без апскейлеров и поддержку русского языка. Безумный роглайк Megabonk в духе Vampire Survivors уже стал хитом Steam — миллион проданных копий за две недели
03.10.2025 [22:11],
Михаил Романов
Вдохновлённый Vampire Survivors трёхмерный экшен-роглайк на выживание Megabonk от норвежского разработчика-одиночки под псевдонимом Vedinad стал новым инди-хитом Steam. 
Источник изображений: Vedinad Напомним, Megabonk дебютировала 18 сентября эксклюзивно в Steam (429 рублей в российском сегменте) и за первые три дня с релиза продалась в количестве 100 тыс. копий. Однако успех игры на этом не закончился. Как сообщил Vedinad у себя в микроблоге, спустя две недели после выхода продажи Megabonk по всему миру превысили уже миллион экземпляров. Разработчик отметит достижение спагетти с дополнительной порцией соуса.  Vedinad поблагодарил игроков и признался, что оказался перегружен и измотан. В ближайшие дни разработчик возьмёт перерыв, но после него обещает представить план улучшений проекта на основе отзывов покупателей. Megabonk имеет «очень положительные» отзывы (рейтинг 94 %) и пиковый онлайн в размере 88,5 тыс. человек. На момент публикации в игре фиксируется больше людей (88,3 тыс.), чем в Borderlands 4 (76,8 тыс.) и Dying Light: The Beast (32,2 тыс.). Как и Vampire Survivors, Megabonk предлагает разносить бесконечные волны врагов автоматическими атаками на случайно сгенерированных картах, собирать добычу, повышать уровень персонажа и открывать новых героев. Разработчик обещает 20 персонажей (вроде обезьяны в солнцезащитных очках) с уникальными способностями, более 70 предметов с разными синергиями, 240 внутриигровых квестов и перевод на русский язык. ИИ-браузер Comet заставили воровать письма из Gmail и другие данные — в Perplexity только отмахнулась
03.10.2025 [21:27],
Анжелла Марина
Исследователи в сфере кибербезопасности из компании LayerX реализовали новую атаку CometJacking, позволяющую похищать конфиденциальные данные пользователей, такие как письма Gmail и события календаря, через ИИ-браузер Comet от Perplexity. Для успешной атаки не требуются учётные данные жертвы или её активные действия — метод использует скрытые инструкции, внедрённые в параметры URL, заставляя ИИ обходить встроенную защиту и передавать информацию на внешние серверы. 
Источник изображения: Perplexity Метод CometJacking был разработан исследователями LayerX, которые направили отчёт о проблеме компании Perplexity в конце августа. Однако, как сообщает BleepingComputer, разработчик ИИ-браузера отказался признавать наличие уязвимости, отметив оба отчёта — от 27 августа (промпт-инъекция) и от 28 августа (выгрузка данных) как «неприменимые». Суть метода заключается в инъекции вредоносных команд через параметр collection в строке запроса URL, обрабатываемой Comet. По данным LayerX, внедрённый промпт заставляет ИИ-агент обращаться не к веб-поиску, а к собственной памяти и подключённым сервисам, что позволяет злоумышленнику извлекать доступные данные. В ходе тестов исследователи получили доступ к сообщениям Gmail и приглашениям Google Calendar, после чего вредоносная инструкция предписывала закодировать чувствительную информацию в формат base64 и отправить её на внешний сервер, контролируемый атакующим. Comet выполнил эти действия, миновав все проверки безопасности Perplexity. В реальном сценарии злоумышленник может распространять вредоносную ссылку через электронную почту или размещать её на часто посещаемых веб-страницах. Специалисты отмечают, что хотя Perplexity реализовала меры защиты от прямой передачи конфиденциальных данных, эти механизмы не учитывают случаи, когда информация намеренно маскируется или кодируется перед отправкой. В своём исследовании они продемонстрировали, как экспорт чувствительных полей в закодированном виде (base64) эффективно обходит проверку на выгрузку данных. Кроме кражи информации, CometJacking может использоваться и для выполнения активных действий от имени жертвы, например, отправки писем с аккаунта или поиска файлов в корпоративной среде. Напомним, Comet представляет собой агентный ИИ-браузер, способный автономно выполнять веб-запросы и, в зависимости от предоставленных разрешений, помогать пользователям управлять электронной почтой, совершать покупки, заполнять формы или бронировать билеты. Несмотря на выявленную эффективность атаки, команда безопасности Perplexity заявила, что «после анализа отчёта не выявила никакого влияния на безопасность», назвав уязвимость «простой промпт-инъекцией без последствий». Издание BleepingComputer также обратилось к Perplexity с запросом о возможном пересмотре оценки риска CometJacking, однако на момент публикации ответа не получено. Ранее и компания Guardio Labs обнаружила существенные пробелы в безопасности браузера, однако его популярность продолжает расти. Keenetic ушёл из России — вместо него теперь Netcraze, но для пользователей ничего не поменялось
03.10.2025 [21:22],
Владимир Мироненко
Компания «Неткрейз», прежде известная как «Кинетик», сообщила о ребрендинге. Она начала поставлять в Россию и остальные страны Евразийского экономического союза (ЕАЭС) сетевое оборудования под новой маркой Netcraze вместо Keenetic. 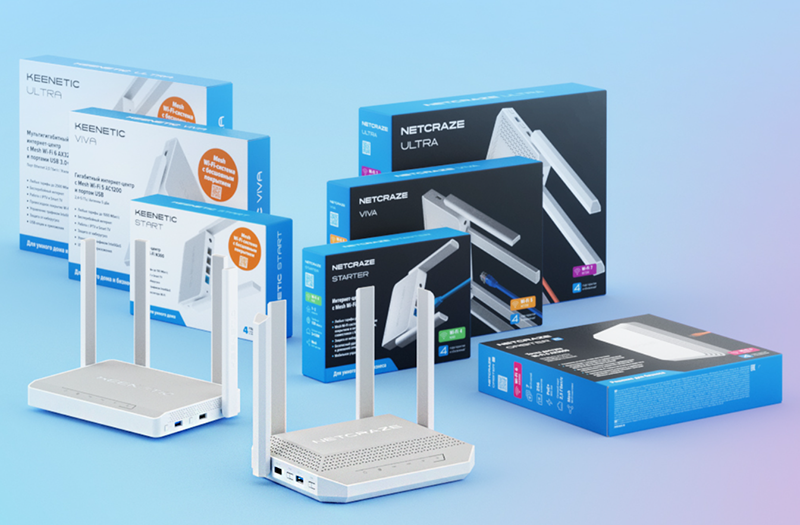
Источник изображений: Netcraze «Неткрейз» заверила клиентов, что будет и дальше соблюдать все обязательства по поддержке и обслуживанию продукции Keenetic, реализованной в ЕАЭС как до переименования компании, так и после. Переход на новый бренд никак не повлияет на качество гарантийного сервиса, который оказывает компания ООО «Неткрейз Сервис» (ранее ООО «Кинетик Сервис»). Выпуск продукции под новым брендом позволит компании консолидировать позиции на рынке и расширить линейку продукции как для домашних пользователей, так и для корпоративного сегмента. Портфолио Netcraze будет включать роутеры, коммутаторы, точки доступа, адаптеры и другие сетевые устройства. Для удобства пользователей и повышения узнаваемости модельный ряд Netcraze наследует ключевые функции и характеристики продукции Keenetic, включая названия моделей, дизайн, стиль упаковки, а также полную совместимость с локальными (такими как Mesh Wi-Fi) и облачными (единое мобильное приложение и RMM) экосистемами. Устройства Netcraze и Keenetic будут полностью взаимозаменяемы, с идентичными обязательствами по поддержке, обновлению и сервису. 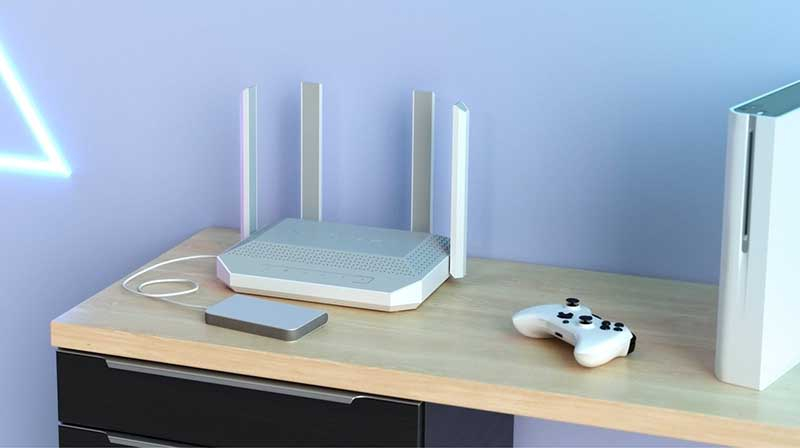
Netcraze Ultra NC-1812 Среди первых моделей, поставляемых под брендом Netcraze, компания выделяет флагманский интернет-центр Ultra (NC-1812) с поддержкой Wi-Fi 7 и сетевым интерфейсом 10 Гбит/с, а также интернет-центры Speedster 4G+ (NC-2911) и Hopper 4G+ (NC-2312), оборудованные встроенным модемом LTE Cat. 6. Также предлагается точка доступа Orbiter 6 (NAP-630), унаследовавшая от популярных Keenetic Voyager/Orbiter Pro минималистичный дизайн. Геймерскую мышь превратили в шпионский микрофон для прослушки пользователей
03.10.2025 [21:16],
Николай Хижняк
Группа исследователей из Калифорнийского университета в Ирвайне показала способ использования высококлассных оптических датчиков, применяемых в геймерских компьютерных мышах, для улавливания тончайших вибраций и преобразования их в звуковые данные. Таким методом можно вести прослушку ничего неподозревающих пользователей. 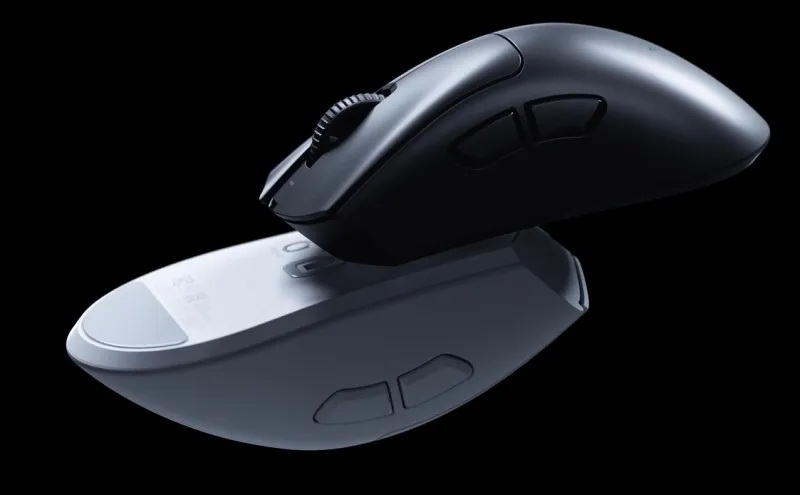
Источник изображения: Razer Согласно публикации Mic-E-Mouse, благодаря высокой частоте опроса и чувствительности высокопроизводительные оптические мыши могут улавливать акустические вибрации с поверхности, на которой они находятся. После обработки этих данных с помощью специального фильтра и технологии машинного обучения команда смогла услышать, что пользователь говорит, находясь у компьютера. 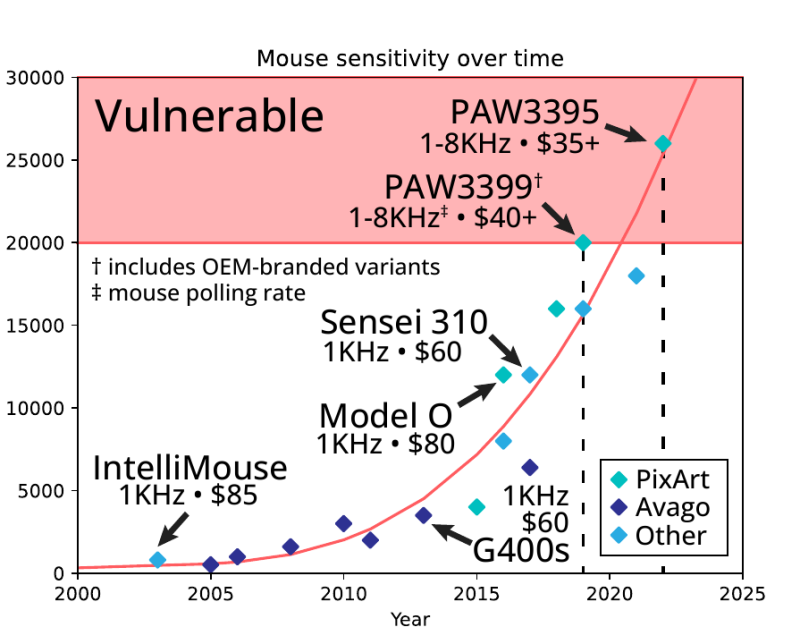
Источник изображения здесь и ниже: sites.google.com/view/mic-e-mouse По данным исследователей, наиболее уязвимыми такой атаке являются датчики мышей с разрешением 20 000 точек на дюйм (DPI) и выше. А поскольку лучшие игровые мыши, оснащающиеся такими датчиками, с каждым годом становятся всё более доступными, даже относительно недорогие периферийные устройства подвергаются данному риску. 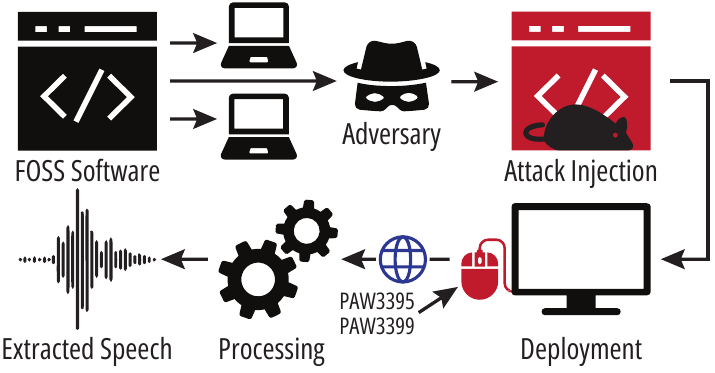 Всё начинается с того, что пользователь подключает такую мышь к взломанному компьютеру. При этом компьютер не нужно заражать каким-то сложным вирусом через бэкдор. Достаточно лишь, чтобы пользователь установил на ПК заражённое FOSS-приложение, собирающее высокочастотные данные с мыши. Это могут быть приложения для креативной работы или даже игры. Сбор таких данных программами не является чем-то необычным. Собранные таким образом необработанные данные можно извлечь с целевого компьютера для последующей обработки. «Используя только уязвимую мышь и компьютер жертвы, на котором установлено скомпрометированное или даже безвредное программное обеспечение (в случае веб-атаки), мы показываем, что можно собирать пакетные данные мыши и извлекать аудиосигналы», — заявляют исследователи. Необработанные аудиоданные проходят цифровую обработку с использованием фильтра Винера. Затем эти данные дополнительно очищаются с помощью нейронной модели, что позволяет получить чистый звук. 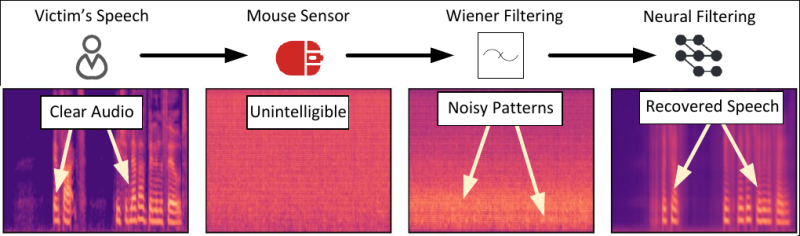 Использование искусственного интеллекта для обработки сигнала позволяет добиться точности распознавания речи примерно в диапазоне 42–61 %, что фактически превращает мышь в подслушивающий микрофон. В Китае собрали крупнейший в мире плавучий ветрогенератор — его ротор охватывает площадь семи футбольных полей
03.10.2025 [20:58],
Геннадий Детинич
Китай уже не удивляет крупнейшими в мире стационарными ветрогенераторами с лопастями, взлетающими в небо выше Эйфелевой башни. Настал черёд создавать гигантские морские плавающие ветряки, чтобы собирать ветер вдали от берега. Для этого генераторы должны, подобно поплавкам, балансировать на поверхности морей, невзирая на силу волн и ветра. И это вызов, который инженеры из Китая приняли от природы. 
Источник изображения: SCMP Как сообщили китайские СМИ, в Гуанси-Чжуанском (Guangxi Zhuang) автономном районе на юге Китая, в порту Бэйхай завершена сборка крупнейшей в мире моноблочной плавучей морской ветроэнергетической установки мощностью 16 МВт. Этот проект, реализованный в рамках стратегии развития морской экономики и перехода к экологически чистой энергетике, в очередной раз подчеркнул технологическую независимость Китая в сфере обуздания энергии ветра. Все ключевые компоненты системы — от швартовных тросов и редукторов турбины до систем управления балластом — произведены на китайских заводах. В целом установка представляет собой значительный шаг в глобальном развитии морской ветроэнергетики, где Китай стремится минимизировать зависимость от импорта технологий. Ротор турбины диаметром 252 м охватывает площадь, эквивалентную семи футбольным полям, что делает её одной из самых больших конструкций в отрасли. Ожидаемая годовая выработка электроэнергии составит около 44,7 ГВт·ч, чего достаточно для снабжения более 4000 среднестатистических американских домохозяйств. Такая производительность подчёркивает потенциал плавучих установок для глубоководных зон, где традиционные фиксированные фундаменты неэффективны либо невозможны. Уникальной особенностью турбины является первая в Китае динамическая система балласта на полупогружаемой платформе. Она состоит из трёх колонн с резервуарами, в которые вода автоматически закачивается или сливается для корректировки центра тяжести в зависимости от ветра и волн. Это минимизирует риски опрокидывания, снижает вероятность аварийных остановок и повышает общую эффективность работы турбины. Вскоре платформа будет отбуксирована на глубину свыше 50 метров для тестирования и последующего подключения к электросети, что откроет путь к коммерческой эксплуатации. Проектом руководит государственная корпорация China Three Gorges Corporation, известная строительством крупнейшей в мире гидроэлектростанции — плотины «Три ущелья». Этот проект резко выделяется на фоне первой коммерческой плавучей ветровой фермы в Шотландии мощностью 30 МВт (запущена в работу в 2017 году) и состоящей из пяти отдельных ветряков. По данным Global Energy Monitor, за первые полгода 2025 года страна нарастила мощности морских ветряных установок на 4,4 ГВт, что превышает прошлогодний итог за весь год. Такие инициативы поддерживают амбициозные цели Китая, включая достижение углеродной нейтральности к 2060 году. AMD, вероятно, решила одну из самых серьезных проблем с генерацией кадров
03.10.2025 [20:09],
Николай Хижняк
AMD работает над улучшением своей технологии генерации кадров AFMF (AMD Fluid Motion Frames). В предварительной версии драйвера PyTorch Preview Edition 25.120.01.14 для Windows была обнаружена новая функция под названием Fast Motion Response, недоступная в стандартных публичных версиях драйвера Adrenalin. 
Источник изображения: Wccftech AMD Fluid Motion Frames — это функция генерации кадров на уровне драйвера, которую можно включить для каждой игры отдельно. Она не требует поддержки разработчиков игр и позволяет интерполировать дополнительные кадры, фактически удваивая частоту кадров в играх, которые в противном случае никогда бы не получили официальную поддержку генерации кадров. У функции есть свои недостатки, но она стала широко используемой, особенно в эмуляторах и на маломощных устройствах, таких как игровые портативные консоли. В стандартном драйвере AMD Adrenalin 25.9.2 функция AFMF 2 предлагает два переключателя: «Поиск» и «Производительность». Переключатель «Поиск» отдаёт приоритет качеству изображения и плавности для дисплеев с высоким разрешением (1440p и выше), а переключатель «Производительность» снижает программную нагрузку AFMF на менее производительном оборудовании — слабых настольных видеокартах и встроенной графике. 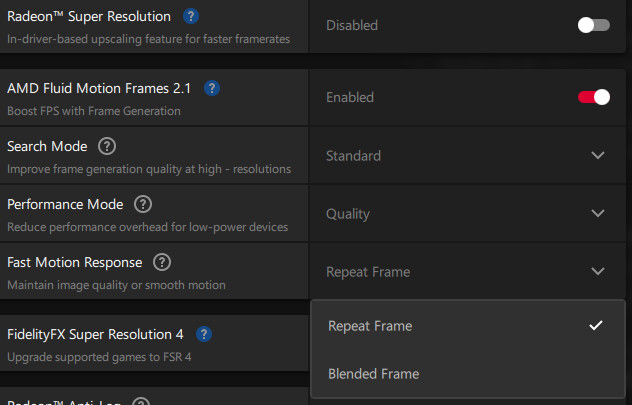
Источник изображения: AMD Новая настройка Fast Motion Response в AFMF 2 в составе предварительной версии драйвера PyTorch Preview Edition 25.120.01.14, призвана улучшить обработку динамичных сцен в играх, где технология генерации кадров может создавать артефакты. Функция предлагает два режима работы:
Текущая предварительная версия драйвера PyTorch Preview Edition 25.120.01.14 для Windows поддерживает только видеокарты Radeon RX 7000 и RX 9000. Скачать драйвер можно здесь. Samsung представит гарнитуру смешанной реальности на Android XR уже в этом месяце
03.10.2025 [20:06],
Анжелла Марина
Компания Samsung может представить свой первый шлем смешанной реальности (XR) под управлением Android XR уже в ближайшие две недели. Согласно сообщению 9to5Google со ссылкой на южнокорейское издание ChosunBiz, устройство, известное под кодовым названием Project Moohan, может выйти 22 октября.  Вес и подробные характеристики XR-гарнитуры пока не раскрываются. Однако Ро Тхэ Мун (Roh Tae-Moon), исполняющий обязанности главы подразделения Device eXperience (DX) компании Samsung Electronics, подчеркнул, что среди сильных сторон Project Moohan являются «вес и удобство ношения, а голосовое управление обеспечивает улучшенный пользовательский опыт». Также сообщается, что анонс может состояться на неделю раньше, а предзаказы на устройство откроются 15 октября. Что касается цены, то ожидается, что шлем Samsung будет дешевле Apple Vision Pro — как минимум $1800, при этом без больших целей по количеству отгружаемых единиц. Для сравнения: гарнитура Vision Pro, выпущенная в прошлом году, стоила $3500 (около 288 тысяч рублей), весила около 600 граммов и смогла занять лишь 2 % глобального рынка виртуальной реальности в четвёртом квартале прошлого года, так и не сумев завоевать признание рынка. Облачный игровой сервис Xbox Cloud Gaming скоро станет бесплатным, но есть нюанс
03.10.2025 [20:00],
Михаил Романов
Вышедший на днях из бета-тестирования игровой облачный сервис Xbox Cloud Gaming от компании Microsoft пока доступен только подписчикам сервиса Game Pass, но скоро это может измениться. 
Источник изображений: Xbox Как сообщает старший редактор The Verge Том Уоррен (Tom Warren) со ссылкой на близкие к Microsoft источники, платформодержатель готовится к анонсу тарифа Xbox Cloud Gaming, для доступа к которому не нужна подписка Game Pass. Эта бесплатная версия Xbox Cloud Gaming сейчас проходит внутреннее тестирование, в рамках которого пользователи могут стримить игры из бесплатного каталога Free Play Days и сборника Retro Classics.  Впрочем, без нюансов дело не обошлось. Во-первых, перед началом стриминга нужно просмотреть принудительную рекламу (около двух минут в ходе испытаний). Во-вторых, тариф будет идти с ограничениями по времени. В настоящее время Microsoft тестирует часовое ограничение для сессий (с пятью бесплатными часами в месяц). Уоррен допускает, что к официальному анонсу эти лимиты могут поменяться.  Версия Xbox Cloud Gaming с рекламой и временными ограничениями будет доступна на ПК, консолях Xbox, портативных устройствах и в браузере. Скоро якобы пройдёт публичное тестирование, а запуск ожидается в ближайшие месяцы. Ранее Microsoft расширила доступ Xbox Cloud Gaming с Game Pass Ultimate ещё на два плана — Game Pass Premium (ранее Standard) и Essential (Core) — и повысила разрешение стриминга до 1440p (только Ultimate). Thermal Grizzly представила эффективные термопрокладки Minus Pad extreme 2 и очень пластичные Minus Pad High Compression
03.10.2025 [19:41],
Николай Хижняк
Компания Thermal Grizzly представила термопрокладки Minus Pad extreme 2 и Minus Pad High Compression. Ключевая особенность первых — новый состав, который должен обеспечить оптимальное соотношение цены и качества при сохранении превосходной теплопроводности на уровне, сопоставимом с оригинальными Minus Pad Extreme. Особенность вторых — исключительно высокая пластичность, что делает их универсальным решением для многих задач. 
Источник изображений: Thermal Grizzly Производитель заявляет, что термопрокладки Minus Pad extreme 2 отличаются превосходной теплопроводностью и низким тепловым сопротивлением, что делает их идеальным для высокопроизводительных задач.  В составе Minus Pad extreme 2 используется оксид алюминия, гидроксид алюминия и алюминиевая пудра. Разный размер частиц материалов позволяет заполнить даже самые мельчайшие зазоры в несущей матрице теплопроводящими частицами. Это способствует снижению сопротивления теплового интерфейса, поскольку поверхности (верхняя и нижняя) Minus Pad extreme 2 содержат больше теплопроводящих частиц, чем у предыдущей модели. Кроме того, новые термопрокладки мягче предшественника. Это позволяет им лучше прилегать к поверхностям источника тепла и радиатора. Сжимаемость термопрокладок Minus Pad extreme 2 сопоставима с показателями Minus Pad Extreme и Minus Pad Basic.  Термопрокладки Minus Pad extreme 2 доступны в размерах 120 × 20 мм и 100 × 100 мм, и имеют толщину 0,5 мм, 1 мм, 1,5 мм, 2 мм и 3 мм. Цены — от $52,53 до $64,23.  Термопрокладки Minus Pad High Compression обладают исключительно высокой сжимаемостью в сочетании с превосходной теплопроводностью. Они особенно удобны при установке водоблоков СЖО на видеокарты, поскольку прокладку одинаковой толщины можно использовать в разных точках контакта.  Как правило, высококомпрессионные прокладки идеально подходят в ситуациях, когда точная необходимая толщина неизвестна. В таких случаях сначала замеряется толщина исходной термопрокладки, а для замены используются термопрокладки чуть большей толщины. Ключевое преимущество заключается в том, что теплопроводность термопрокладки не только сохраняется при высокой степени сжатия, но и может даже увеличиваться при росте контактного давления. Термопрокладки Minus Pad High Compression доступны в размере 120 × 100 мм и предлагаются толщиной 1 мм ($20,94), 2 мм ($23,28), 3 мм ($26,79), 4 мм ($29,13) и 5 мм ($34,9). Kodak впервые за годы выпустила новые плёнки Kodacolor — и сама займётся их продажей
03.10.2025 [19:36],
Сергей Сурабекянц
Прошло немало времени с тех пор, как Kodak выпускала новую плёнку, и ещё больше с тех пор, как она сама занималась дистрибуцией. Но вчера компания удивила всех, анонсировав два новых вида плёнки — Kodacolor 100 и Kodacolor 200. Теперь она собирается распространять эти продукты самостоятельно, а не через Kodak Alaris, которая занималась дистрибуцией с момента разделения компании после банкротства в 2012 году. 
Источник изображений: Kodak Kodak описала плёнки Kodacolor как «суббренды существующих плёнок Kodak», то есть это не полностью новые изделия. Эксперты утверждают, что Kodacolor 100 основана на популярной ранее плёнке ProImage 100, а Kodacolor 200 — на не менее известной Color Plus 200. Конечно, ребрендинг старых плёнок под новыми именами не так впечатляет, как выпуск совершенно новых продуктов, но это всё равно очень важно для фотографов, которые сталкиваются с неуклонным ростом цен на плёнку в последние несколько лет. Обе новинки — цветные негативные плёнки с обработкой C-41. Kodacolor 100 имеет меньшую чувствительность ISO в 100 единиц, более мелкое зерно и тёплую тональность, лучше подходит для съёмки в ярком свете и даёт чистые, детализированные кадры, близкие к профессиональным. Kodacolor 200 благодаря ISO 200 универсальнее в условиях умеренного освещения, отличается более нейтральной цветопередачей и немного более крупным зерном, а также позиционируется как плёнка для повседневной съёмки.  Увеличение производственных мощностей после модернизации завода в Рочестере (штат Нью-Йорк) и отказ от посредников должны позволить Kodak быстрее доставлять больше плёнки клиентам, чтобы лучше удовлетворять спрос. Рост предложения также должен обеспечить более стабильные цены. С 2020 года цены на цветную плёнку выросли как минимум на 50 %, а на некоторые отдельные виды — вдвое. Новые-старые плёнки Kodacolor 100 и Kodacolor 200 относительно недорогие — около $9 за рулон, что должно сделать их привлекательными для тех, кто впервые хочет попробовать себя в аналоговой фотографии. Слухи: ремейк культовой Halo: Combat Evolved создаётся на гибридном движке при участии студии в ответе за The Elder Scrolls IV: Oblivion Remastered
03.10.2025 [19:01],
Михаил Романов
Окружённую слухами обновлённую версию культового научно-фантастического шутера Halo: Combat Evolved от студии Bungie, выпущенного в 2001 году издательством Microsoft Game Studios, подтвердили ещё два источника. 
Источник изображений: Xbox Напомним, первым о планах Microsoft по выпуску ещё одного ремастера Halo: Combat Evolved (в том числе на PS5) прошлым летом рассказал старший редактор The Verge Том Уоррен (Tom Warren). По данным блогера Rebs Gaming и информаторов портала XboxEra, ремейк Halo: CE создаётся Halo Studios (в прошлом 343 Industries) совместно с входящей в Virtuos нидерландской студией Abstraction.  Кроме того, по аналогии с The Elder Scrolls IV: Oblivion Remastered (ещё одна разработка Virtuos) ремейк базируется на гибридном движке: Unreal Engine 5 и модифицированном Blam Engine от Halo: Reach. В случае с The Elder Scrolls IV: Oblivion Remastered движок Unreal Engine 5 используется только для визуальной части, тогда как оригинальный Gamebryo отвечает за геймплей, физику, логику и прочие базовые элементы.  Halo Studios прошедшим летом подтвердила, что планирует приоткрыть завесу тайны на будущим Halo в рамках киберспортивного турнира Halo World Championship 2025 (24 октября). Вполне возможно, ремейк анонсируют именно там. На ребрендинге прошлой осенью Halo Studios сообщила, что трудится над несколькими играми Halo. Команда стремится переосмыслить подход к разработке, в связи с чем переходит с внутреннего движка Slipspace на Unreal Engine 5. Microsoft устранила ещё два препятствия, мешавших обновиться до Windows 11 25H2
03.10.2025 [18:56],
Сергей Сурабекянц
Обновление Windows 11 до версии 25H2 уже доступно, но заблокировано на многих ПК из-за проблем совместимости. Эти блокировки изначально были предназначены для Windows 11 24H2, но также применялись и для версии 25H2. Теперь Microsoft внесла исправления, которые позволили снять два запрета на обновление, введённые более года назад. Они были связаны с «экраном смерти» на ПК с технологией Intel Smart Sound и отказом многих встроенных веб-камер после установки обновлений. 
Источник изображения: unsplash.com Windows 11 24H2 и 25H2 имеют одинаковую кодовую базу. Версия 25H2 устанавливается на ПК с Windows 24H2 в виде небольшого «пакета поддержки», который просто изменяет номера версии и сборки. Поэтому, если обновление до Windows 11 24H2 было заблокировано для ПК под управлением Windows 11 23H2 или более ранних версий из-за неисправного драйвера или приложения, оно также блокировалось и для версии 25H2. В 2024 году Microsoft обнаружила проблему, вызывавшую «синий экран смерти» после установки Windows 11 24H2 на ПК с процессорами Intel 11-го поколения и более новых с технологией Intel SST (Smart Sound Technology). После подтверждения первопричины Microsoft заблокировала обновление таких ПК. Компания отмечала, что блокировку можно обойти, установив более новый драйвер с сайта OEM-производителя. Теперь, похоже, проблема устранена, и ручная замена драйвера больше не требуется. Из-за ошибки в Windows 11 24H2 у некоторых пользователей перестала работать встроенная веб-камера, и Microsoft в итоге заблокировала обновления своей ОС на затронутых устройствах. Компания не предоставила информации о числе попавших под блокировку ПК. В любом случае теперь она снята. Обновления Windows всегда исправляют ошибки предыдущих версий (или хотя бы их часть), но эти две проблемы особенно интересны, поскольку впервые были обнаружены более года назад, в сентябре 2024 года. Теперь они устранены, и Microsoft без лишнего шума обновила документацию. Если у пользователя установлена Windows 10 или Windows 11 23H2 и Windows 11 25H2 доступна в его регионе, он сможет легко обновиться. Windows 11 24H2 изначально была довольно неудачным релизом, возможно, версия 25H2 окажется более стабильной. На данный момент Microsoft известно о нескольких проблемах в Windows 11 25H2. Например, ошибка может блокировать обмен файлами по протоколу SMBv1, а инструмент Media Creation Tool не работает на компьютерах с процессорами ARM. Google объяснила, как Android будет блокировать приложения от непроверенных разработчиков — и как это обойти
03.10.2025 [18:40],
Сергей Сурабекянц
Со следующего года Android будет блокировать установку приложений от непроверенных разработчиков. Новая политика Google затронет как Google Play, так и сторонние магазины приложений, а также независимых разработчиков, студентов и не только. Теперь Google разъяснила, как будет работать новая система.  В августе Google сделала заявление, которое шокировало энтузиастов Android и защитников конфиденциальности: со следующего года Android будет блокировать установку приложений от непроверенных разработчиков. Это касается не только приложений из собственного магазина приложений Google Play, но и приложений, распространяемых за его пределами, что вызвало опасения, что Google хочет прекратить установки из сторонних источников. После нескольких недель молчания Google успокоила общественность, дав подробные разъяснения о том, как будут обеспечиваться требования к проверке разработчиков. В частности, Google подтвердила, что проверка разработчиков может не сработать при отсутствии сетевого подключения. Наряду с сообщением о том, что «загрузка сторонних приложений — это фундаментальная функция Android», Google опубликовала видео, объясняющее причины введения требований к проверке разработчиков и то, как она будет реализована в следующем году. При попытке установки приложения для Android, операционная система выполняет ряд проверок, которые призваны гарантировать, что приложение с таким же идентификатором (то есть именем пакета) ещё не установлено, не разработано для устаревшей версии ОС и, что самое главное, не помечено Google Play Protect как вредоносное ПО. Теперь Google добавляет к этому процессу дополнительный этап. 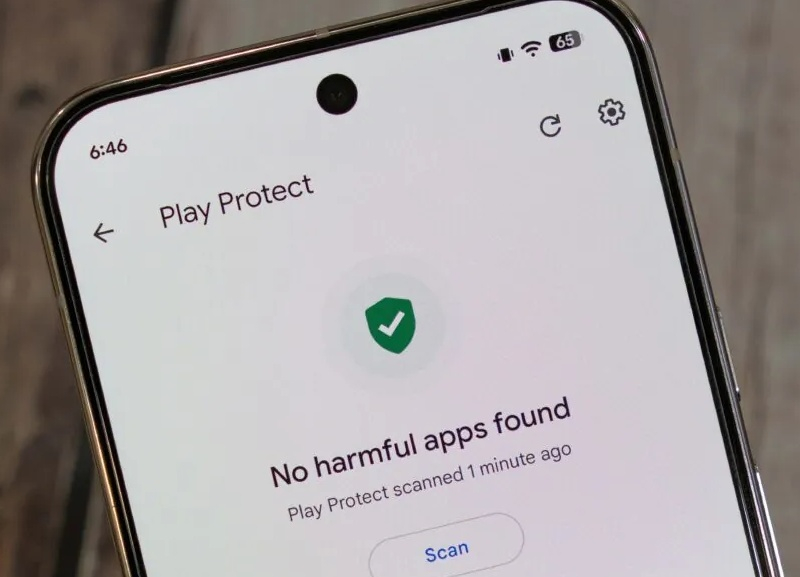 Компания встроила в процесс установки механизм, требующий, чтобы любое устанавливаемое впервые приложение проходило проверку. Во время установки Android взаимодействует с «доверенным лицом» на устройстве, называемым Android Developer Verifier. Эта новая предустановленная системная служба определяет, был ли проверен разработчик приложения, были ли обнаружены какие-либо проблемы во время проверки и, наконец, какую политику установки применять. Чтобы верифицировать разработчика, служба Android Developer Verifier должна проверить, были ли отправлены в Google пакет и ключ, используемый для его подписи. Полную базу данных таких пакетов и комбинаций ключей на устройстве поддерживать невозможно, особенно учитывая, что каждую неделю появляется множество новых приложений для Android. Именно поэтому Google заявляет, что для проверки приложений может потребоваться подключение к сети, хотя и только в «худшем случае». По замыслу компании, служба Developer Verifier будет хранить на устройстве кэш самых популярных проверенных приложений, чтобы их можно было установить без подключения к Сети. 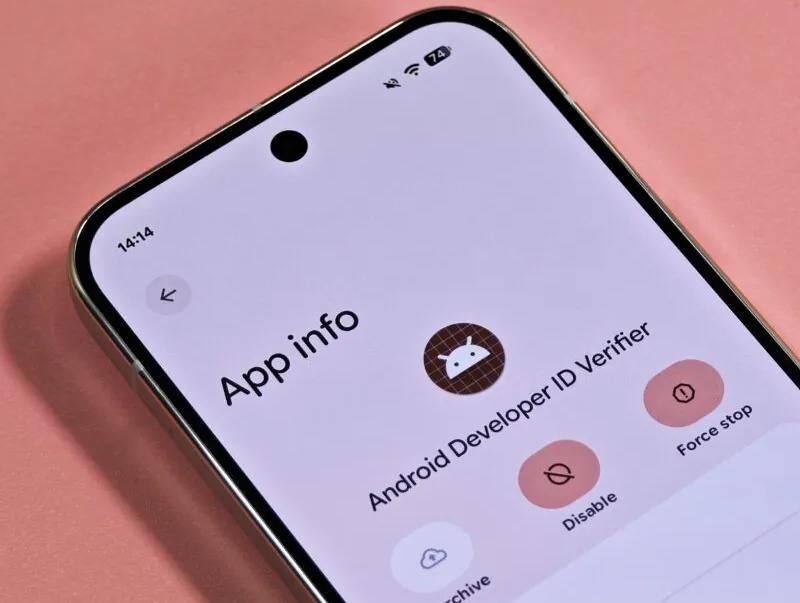 Кроме того, Google работает над решением для магазинов приложений, которое позволит обойти дополнительные сетевые вызовы. Магазины приложений могут передавать так называемый «токен предварительной авторизации» — «криптографически проверяемый двоичный объект», связанный с пакетом, который они хотят установить. Это позволяет проверить разработчика приложения без дополнительных сетевых вызовов в бэкенд Google. Второй квартальный релиз Android 16, то есть Android 16 QPR2, станет первой версией Android со встроенной поддержкой этих изменений. Однако политики проверки не будут применяться с выходом обновления в декабре, поскольку Google всё ещё работает над их реализацией и сбором метрик. Изменения будут перенесены на более старые версии Android через Google Play Protect, хотя Google заявляет, что могут быть некоторые незначительные различия, поскольку этот метод использует существующее приложение, а не новую, встроенную в ОС собственную службу проверки. Когда Google впервые объявила о новых требованиях к верификации разработчиков, компания упомянула о создании «отдельного типа учётной записи в консоли разработчика Android» для разработчиков-любителей и студентов. Учётная запись будет иметь «меньшие требования к верификации» и будет освобождена от регистрационного взноса в размере $25. Но такие разработчики столкнутся с ограничением на количество устройств, на которые можно установить их приложения. 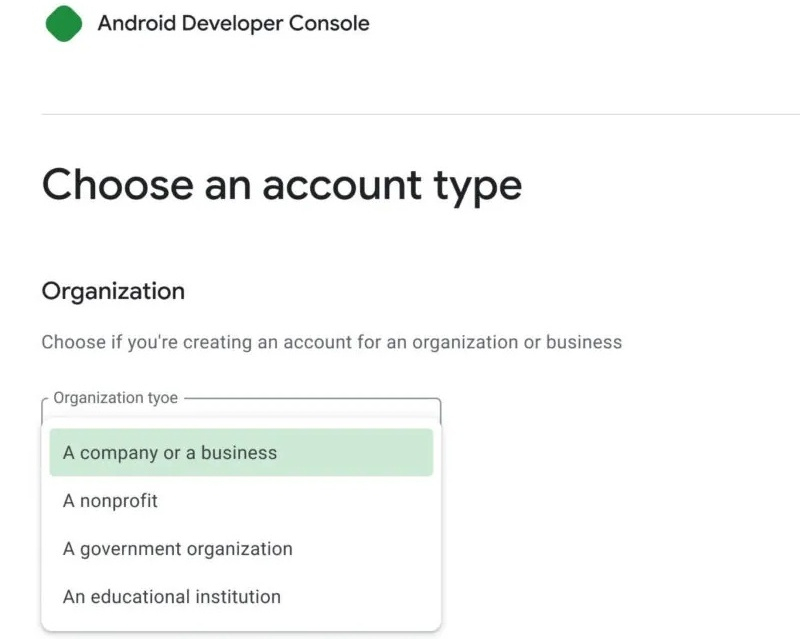 Любой пользователь, желающий установить приложения этих разработчиков, должен будет сначала получить уникальный идентификатор со своего устройства, с помощью которого разработчик авторизует установку. Такое двустороннее взаимодействие между пользователями и разработчиками было введено Google специально для ограничения распространения. Компания считает, что учётные записи студентов и любителей предназначены только для разработчиков, которые хотят поделиться своим приложением с ограниченным кругом известных им людей, а не для широкомасштабного распространения. Разработчики, зарегистрировавшиеся как студенты или любители, но впоследствии решившие охватить более широкую аудиторию, смогут в дальнейшем конвертировать свою учётную запись, чтобы не быть навсегда ограниченными в распространении. Такие ограничения имеют смысл в контексте общих целей Google. Разрешение неограниченного распространения для учётных записей студентов/любителей создаст лазейку для злоумышленников, поэтому, ограничивая их охват, Google радикально снижает интерес криминальных элементов к использованию этого типа учётных записей. 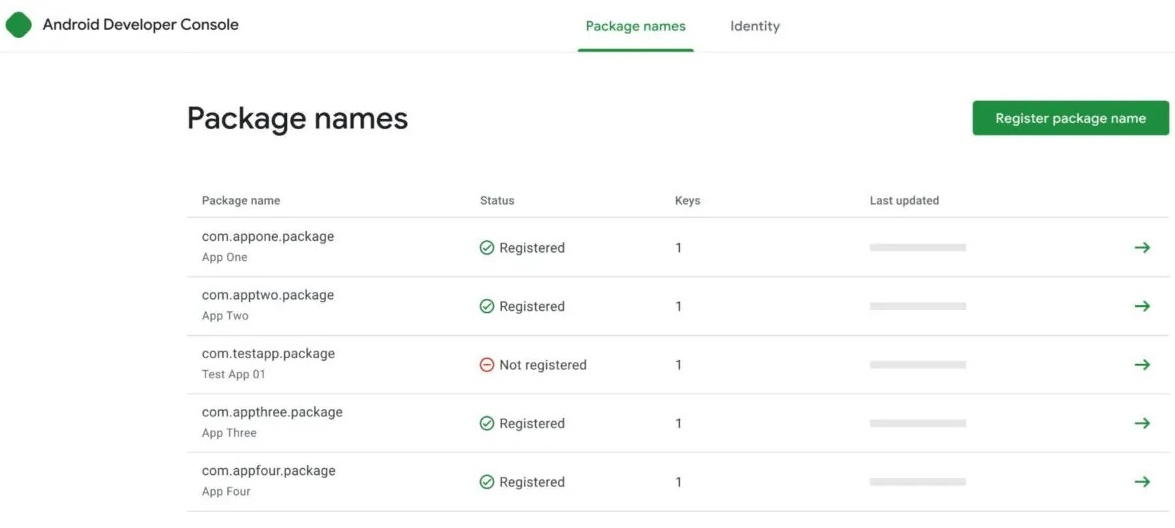 Google также сообщила о разработке системы для выявления злоумышленников и предотвращения прохождения ими верификации. Разработчикам придётся подтвердить право на приложение — они должны будут доказать, что могут подписывать приложения тем же ключом, которым подписано приложение, на которое они претендуют. Сами закрытые ключи предоставлять Google не требует, поэтому компания не может получить никаких прав на подпись. По словам Google, её единственная цель — помешать злоумышленникам распространять вредоносные приложения. Поэтому компания не станет вводить другие запреты для разработчиков, например, ограничивать названия и значки, которые они могут использовать для своих приложений. Учётные записи разработчиков, уличённых в распространении вредоносного ПО, будут ограничены. В течение неопределённого периода времени установка всех приложений, принадлежащих этим разработчикам, на пользовательские устройства будет заблокирована. Это относится к любому разработчику, чья учётная запись связана с распространением вредоносного ПО, даже если этот разработчик не является его автором. Авторы вредоносных программ часто пытаются выкупить существующие учётные записи разработчиков, чтобы использовать их для распространения. По мнению Google, разработчики несут ответственность за всё, что публикуется под их учётной записью, что оправдывает любые меры, принятые против них. Ещё один метод, используемый авторами вредоносных программ для обхода проверки, — это мошенничество с использованием личных данных. У Google на этот случай предусмотрен некий «секретный ингредиент» — методы, позволяющие ей определять, когда разработчики предоставляют ложную информацию о себе. Эти инструменты позволяют выявлять ложные данные, даже созданные с помощью инструментов искусственного интеллекта. Кроме того, необходимость получения номера в DUNS (международном идентификаторе юридических лиц) удержит многих злоумышленников от подачи заявки на корпоративный аккаунт. Чтобы предотвратить ситуацию, когда несколько разработчиков претендуют на право собственности на один и тот же пакет, Google будет отдавать предпочтение тому разработчику, чья версия имеет наибольшее количество известных установок. Претенденты с меньшим количеством установок будут вынуждены изменить название пакета, чтобы распространять приложение где-либо ещё. Google сделает некоторые исключения для корпоративного сектора. Приложение, установленное с помощью инструментов управления предприятием на управляемом устройстве, будет доступно для установки, даже если его разработчик не зарегистрирован. Это исключение существует, поскольку на управляемых устройствах за безопасность отвечает третья сторона — ИТ-администратор. Организации, распространяющие приложения на офлайн-устройства, должны будут самостоятельно определить, как обрабатывать запросы на проверку, например, периодически подключаясь к сети. Что касается конфиденциальности, Google признала, что существуют законные основания для анонимности разработчиков, например, при распространении приложений для диссидентов. Именно поэтому компания не будет публиковать информацию о разработчиках, хотя она не взяла на себя обязательство скрывать эту информацию от правительств. Тем не менее, Google настаивает на необходимости запланированных изменений, утверждая, что анонимность разработчиков создаёт для пользователей риски, которые компания больше не может игнорировать. Microsoft предсказала биологические угрозы «нулевого дня» из-за ИИ
03.10.2025 [18:16],
Павел Котов
Экспертам Microsoft при помощи искусственного интеллекта удалось обнаружить уязвимости «нулевого дня» в системах биологической безопасности, которые используются для предотвращения несанкционированного использования ДНК. 
Источник изображения: Braňo / unsplash.com Такие системы блокируют продажу и покупку генетических последовательностей, которые могут использоваться для создания смертельно опасных токсинов и патогенов. Группе исследователей под руководством старшего научного сотрудника Microsoft Эрика Хорвица (Eric Horvitz) удалось обойти эту защиту способом, ранее неизвестным специалистам в области безопасности. Хорвиц и его сотрудники подключили алгоритмы генеративного ИИ, предназначенные для получения новых форм белков — подобные программы уже помогают в открытии новых препаратов. Проблема в том, что они могут иметь двойное назначение, генерируя структуры не только полезных, но и опасных молекул. В Microsoft с 2023 года начали изучать потенциал систем ИИ двойного назначения, чтобы установить, способны ли подобные системы помочь биотеррористам в производстве вредоносных белков. Эксперты компании попытались преодолеть защиту ПО для обеспечения биологической безопасности. При производстве белков исследователи обычно заказывают у коммерческих поставщиков последовательности ДНК, которые впоследствии можно ввести в клетку. При помощи ПО поступающие заказы сравниваются с известными токсинами и патогенами — при близких совпадениях срабатывают оповещения. В разработке схемы атаки Microsoft применяла несколько моделей для генерации белков, в том числе свою собственную EvoDiff; исследователи поставили цель перепроектировать токсины таким образом, чтобы они могли пройти контроль ПО, но сохранить свои смертоносные свойства. 
Источник изображения: digitale / unsplash.com Эксперимент проводился полностью в цифровой среде: в реальности они не создавали ни одного токсичного белка, чтобы избежать подозрений, что компания разрабатывает биологическое оружие. Microsoft также заявила, что перед публикацией материалов исследования оповестила о нём власти США и производителей ПО, хотя некоторые разработанные ИИ-молекулы всё равно обходят эту защиту. В компании Integrated DNA Technologies, крупном производителе ДНК-материалов, заявили, что закрытие этих уязвимостей — это не разовая работа, а «начало дальнейших испытаний», и сравнили сложившуюся ситуацию с «гонкой вооружений». Чтобы гарантировать, что результаты исследования не будут использованы не по назначению, исследователи из Microsoft не стали раскрывать подробностей своей работы и не сообщили, какие белки они просили ИИ переработать. Впрочем, есть мнение, что подобные точечные акции не помогут решить общую проблему, и лучшей защитой от злонамеренных действий было бы встроить средства защиты в сам ИИ — либо напрямую, либо посредством контроля над информацией, которую он выдаёт. Ещё более надёжным способом защиты является мониторинг самого синтеза генов на уровне производителя, потому что технологии ИИ становятся всё более распространёнными, и контролировать их труднее. «Этого джинна обратно в бутылку не загонишь. Если у тебя есть ресурсы, чтобы обманом попытаться заставить нас создать последовательность ДНК, ты, вероятно, сможешь и обучить большую языковую модель», — признают учёные. Обнаружена уязвимость, которая ставит под угрозу пользователей всех игр на Unity с 2017 года
03.10.2025 [17:34],
Михаил Романов
Производитель мультиплатформенного игрового движка Unity предупредил о найденной и уже исправленной крайне опасной уязвимости безопасности, которая скрывалась от разработчика без малого девять лет. 
Источник изображения: Getty Images для Visual China Group Брешь была найдена 4 июня текущего года и исправлена в обновлении от 2 октября. Unity призывает создателей игр и приложений на Unity 2017.1 (датируется январём 2017 года) и далее срочно обновить свою продукцию. Уязвимость CVE-2025-59489 наблюдалась на операционных системах Windows, Linux, macOS и Android. Unity присвоила ей высокий уровень опасности (8.4 в соответствии с рейтингом CVSS). 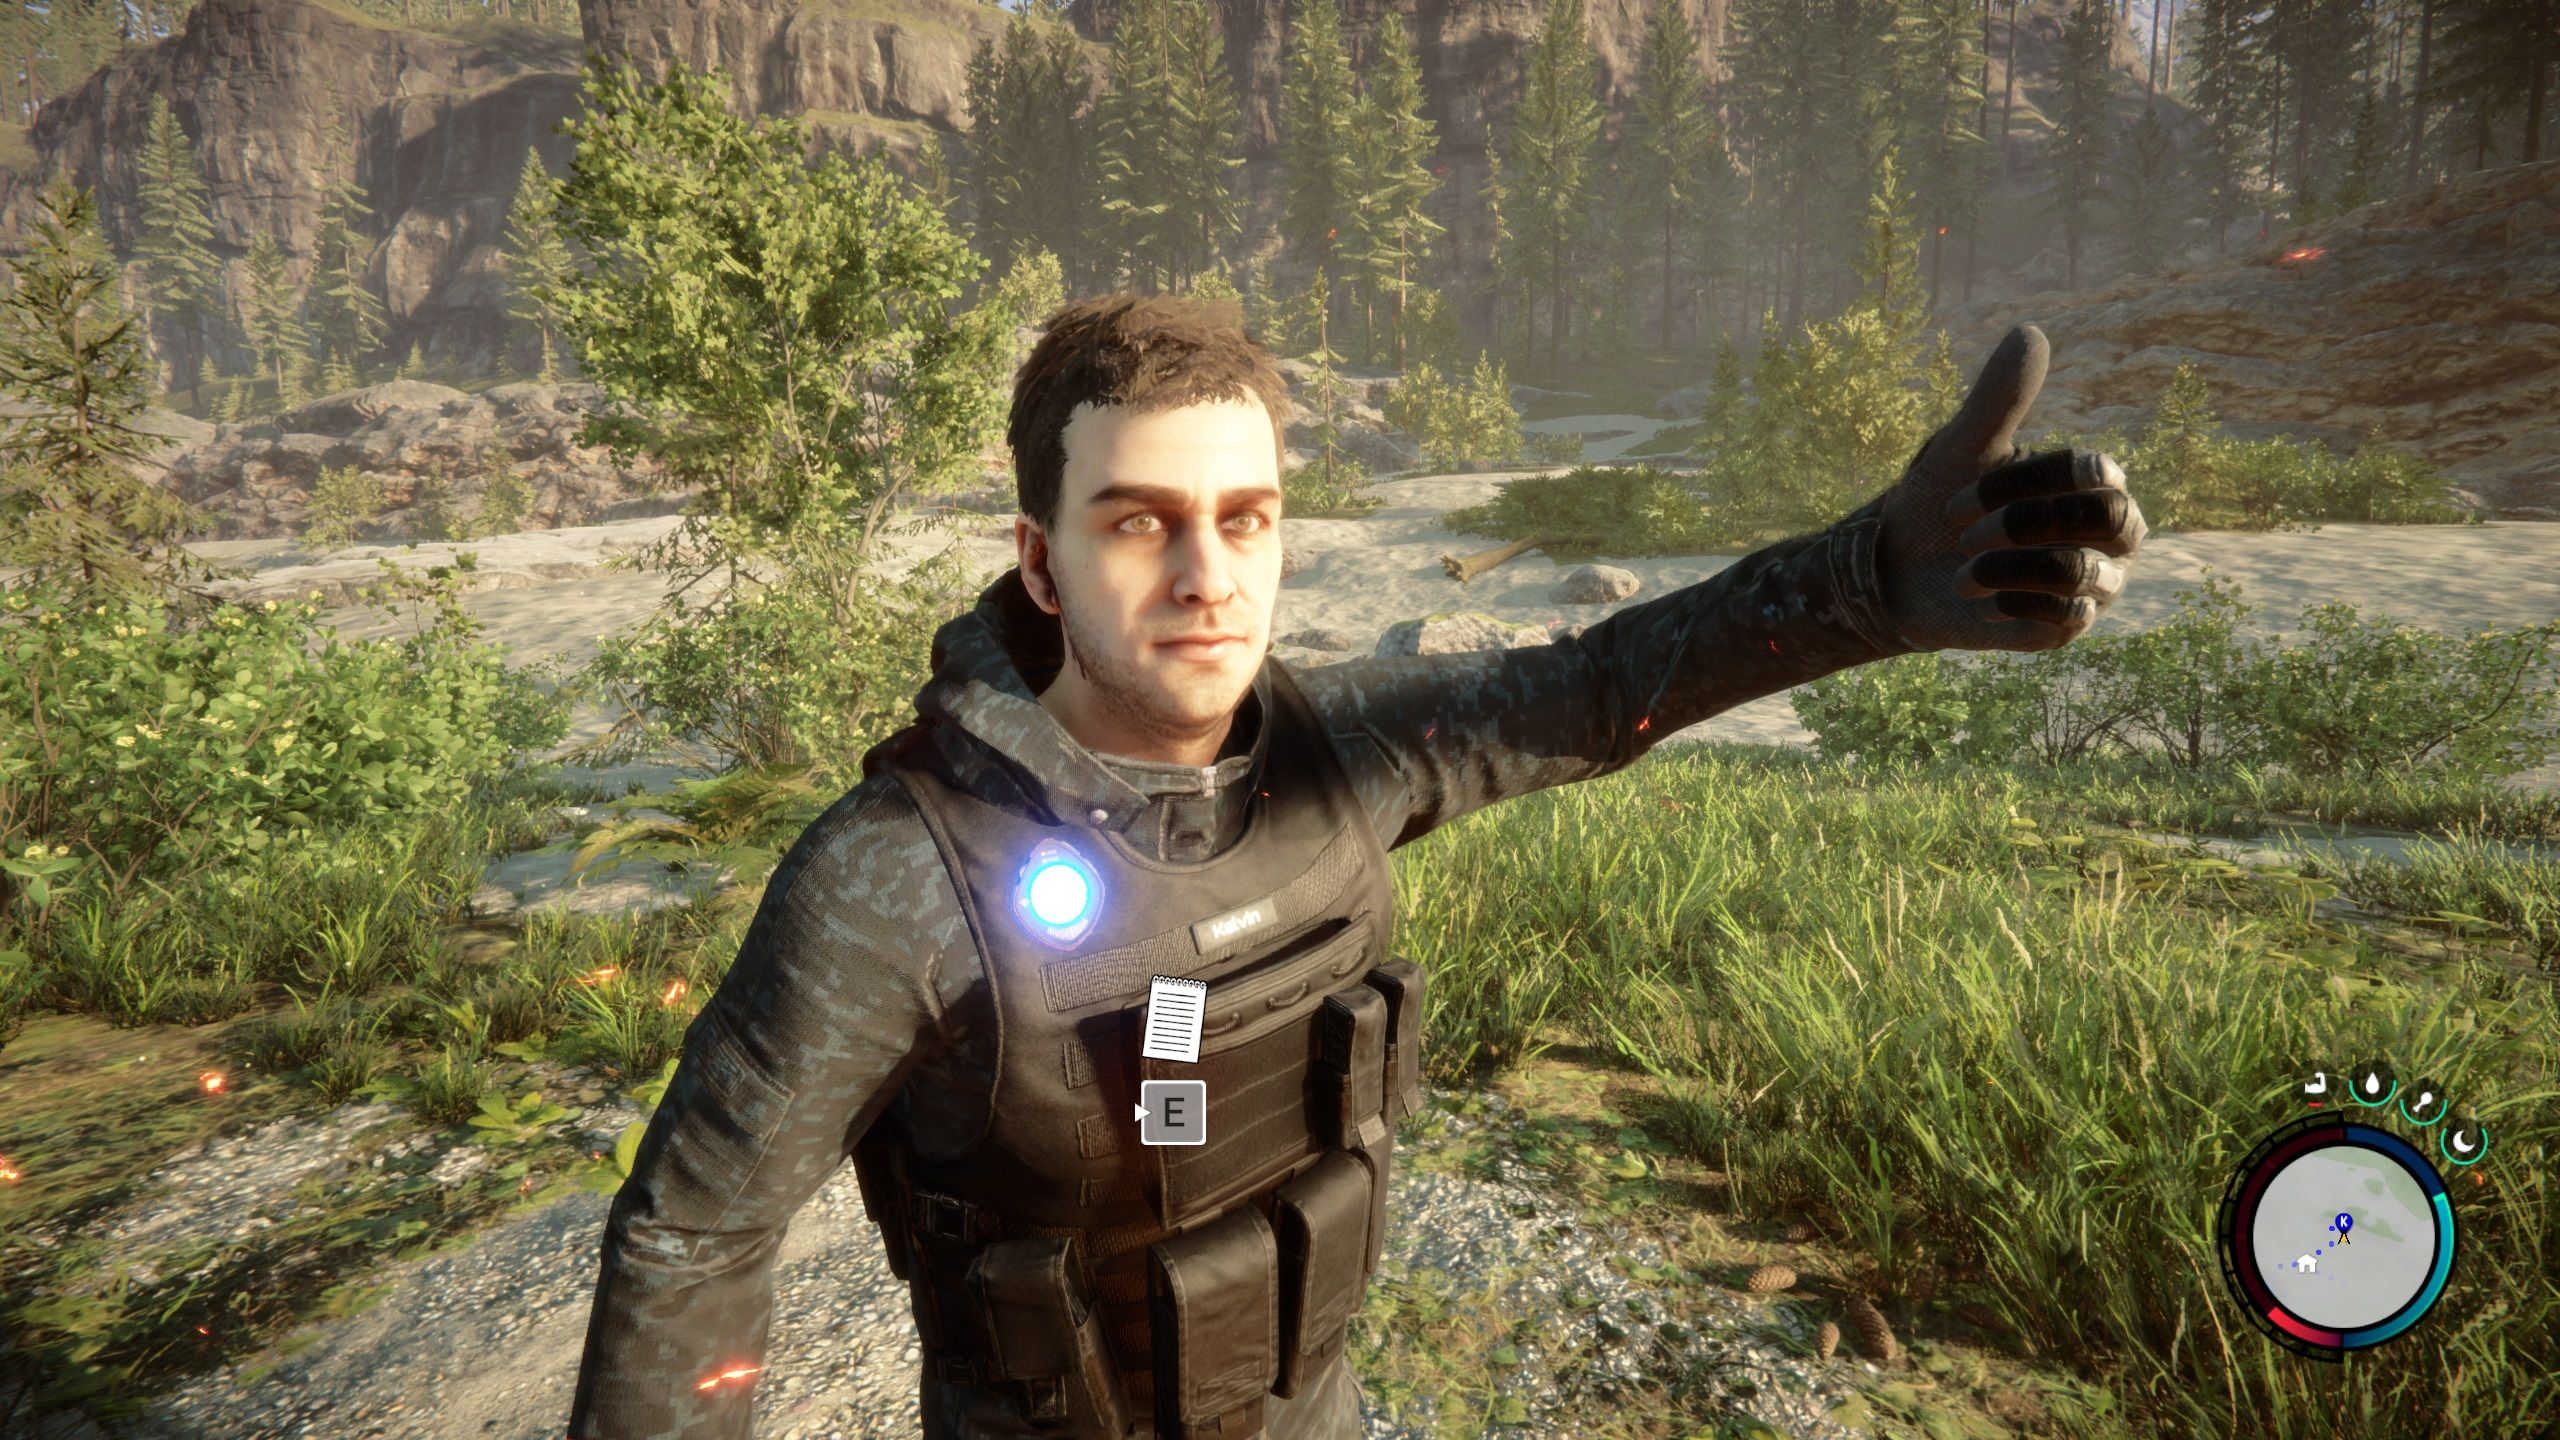
Играм на Unity вроде Sons of the Forest может понадобиться обновление (источник изображения: Steam) CVE-2025-59489 означала, что игроки были уязвимы к небезопасной загрузке файлов и PHP-инъекциям в зависимости от ОС. Это открывало доступ к локальному исполнению кода и получению конфиденциальной информации пользователя. Как уверяет Unity, «нет никаких доказательств применения уязвимости и её влияния на пользователей или клиентов», хотя брешь наблюдалась в играх и приложениях на движке более восьми лет. 
Источник изображения: SOPA Images / Getty Для избавления от уязвимости Unity рекомендует перекомпилировать и перевыпустить приложения или обновить их с помощью особого инструмента (только для Windows, macOS и Android). Steam также ввёл дополнительную меру защиты. Unity заверила, что обновление «вряд ли сломает большинство игр», и призывает разработчиков доносить до пользователей важность поддержания их устройств и программного обеспечения в актуальном состоянии. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.


 MWC 2018
 2018
 Computex
 IFA 2018