


Опрос
|
реклама
Быстрый переход
Хакеры придумали «вредоносную поэзию» — стихи на GitHub помогают управлять вирусом и заражать новые компьютеры
09.10.2026 [11:07],
Павел Котов
Хакеры спрятали адрес командного сервера для вируса в стихотворении. Обнаруженный исследователями вредонос читает опубликованный на GitHub текст в стихах, по ключевым словам вычисляет IP-адрес управляющего сервера C2, а затем майнит криптовалюту Monero на заражённых системах и сканирует интернет в поисках новых жертв. 
Источник изображений: Andras Vas / unsplash.com Открытие сделали специалисты лаборатории Black Lotus Labs (входит в Lumen). Программа находит в тексте определённые слова и преобразует их в числа — так она определяет IP-адрес C2-сервера и получает указания к действию. Этот метод эксперты назвали «вредоносной поэзией» и признались, что прежде не сталкивались с подобным. Злоумышленник действует из Италии. Он ищет уязвимые интернет-сервисы, например, LiteLLM или Ollama, и устанавливает на них вредоносную программу PoeLLM. Она обращается к GitHub в поисках стихотворения, которое, предположительно, было создано искусственным интеллектом. Исследователи приводят пример такого произведения: «В тихом гуле драйвера машины начинают говорить, 
Источник изображений: Boitumelo / unsplash.com Программа отыскивает в стихотворении ключевые слова и сопоставляет их с числами — словарь зашит в её код, и при объединении эти числа образуют IPv4-адрес сервера. PoeLLM связывается с ним и получает инструкции о дальнейших действиях. В большинстве случаев программа разворачивает майнер криптовалюты XMRig для добычи токенов Monero. Вредонос также может работать в режиме сканера, выискивая уязвимые системы и позволяя атакующему проникать на новые машины. Если злоумышленнику требуется сменить инфраструктуру, ему достаточно изменить несколько слов в стихотворении на GitHub. Заражённые машины вычислят новый адрес управляющего сервера, а сам вредоносный код менять не потребуется. Это уже неоднократно происходило на практике: с момента первой публикации стихотворение обновлялось уже 11 раз; последнее обновление датируется сентябрём 2026 года. «Кампания Canto Incognito представляется уникальной, потому что она нацелена сразу на несколько связанных с искусственным интеллектом сервисов. Другие заметные кампании этого года, в том числе атака на цепочку поставок LiteLLM, были направлены на один сервис и затронули, по данным из открытых источников, около 2500 жертв. В случае с PoeLLM число пострадавших превышает 3000, причём атака затрагивает сразу несколько уязвимых сервисов. <..> Если бы злоумышленник ограничился лишь одной или двумя уязвимостями, круг потенциальных жертв мог бы быстро исчерпаться, а расширение охвата позволило создать более крупный, мощный (и прибыльный) ботнет», — рассказали исследователи. Поддельное приложение Starlink внедряло майнер криптовалют на Android-смартфоны
10.03.2026 [19:37],
Сергей Сурабекянц
«Лаборатория Касперского» сообщила, что хакеры использовали фишинговые страницы, имитирующие Google Play Store, чтобы обманом заставить пользователей установить поддельное приложение Starlink для Android, которое тайно использует смартфон для майнинга криптовалюты Monero. На данный момент вредоносное ПО нацелено на пользователей Бразилии, которая стала второй по величине клиентской базой Starlink, насчитывающей более 1 миллиона пользователей. 
Источник изображения: unsplash.com Первоначально хакеры распространяли вредоносное ПО через поддельное приложение бразильской системы социального обеспечения. Недавно это же вредоносное ПО стало распространяться через поддельное приложение Starlink. При установке появляется сообщение о необходимости загрузки обновления. Но на самом деле это уловка, призванная обманом заставить пользователя предоставить хакерскому приложению необходимые разрешения, что открывает путь для осуществления полноценной атаки. Затем вредоносное ПО загружает майнер криптовалюты Monero. Кроме того, на смартфон жертвы устанавливается троянская программа, позволяющая хакеру удалённо отслеживать и перехватывать функции устройства, вплоть до управления камерами и перехвата учётных данных, включая PIN-коды, графические ключи и пароли на скомпрометированных устройствах. «Процесс доставки полезной нагрузки имитирует обновление приложения. Вредоносное ПО использует разрешение REQUEST_INSTALL_PACKAGES для установки APK-файлов, минуя Google Play», — сообщил представитель «Лаборатории Касперского». Одна из интересных особенностей вредоносной программы — воспроизведение почти неслышимого аудиофайла в цикле, так что его невозможно завершить, из-за чего она получила название BeatBanker. 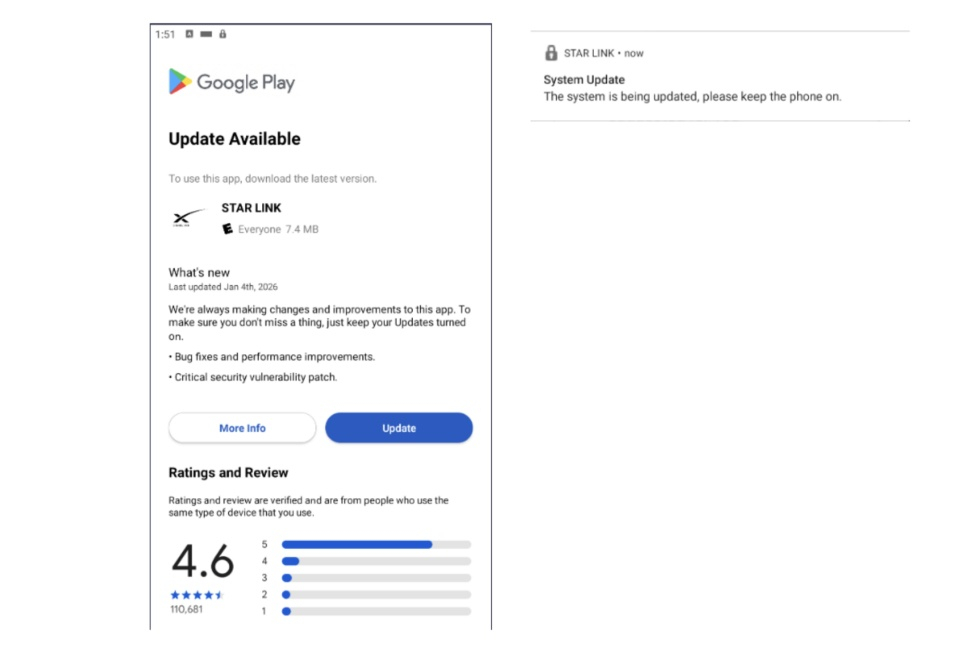
Источник изображения: «Лаборатория Касперского» Чтобы избежать проникновения вредоносного ПО на смартфон, следует выполнять элементарные правила цифровой гигиены: пользоваться официальным магазином приложений и не устанавливать приложения неизвестных разработчиков. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







